

Geschrieben vonMo Kahnam
22. Juli 2026


Sie speichern wahrscheinlich mehr kreative Daten, als Ihnen bewusst ist.
Ein Selfie wird hochgeladen. Ein Prompt wird eingegeben. Das Modell generiert vier Varianten. Ein Nutzer speichert eine, ignoriert drei, teilt eine in den sozialen Medien und bittet den Support zwei Monate später, sein Konto zu löschen. In der Zwischenzeit hat Ihr Team Vorschaubilder im Cloud-Speicher, Prompts in Logs, Ausgabedateien in einem CDN und Support-Screenshots in einem Ticketing-Tool. Wenn niemand entschieden hat, was bleibt, was archiviert und was gelöscht wird, verwaltet Ihre Plattform keine Daten. Sie häuft sie an.
Kreativteams verstehen Asset-Pipelines oft besser als Aufbewahrungsregeln. Das ist normal. Was oft übersehen wird, ist, dass KI-Plattformen nicht nur fertige Kunstwerke speichern. Sie berühren oftEingabenwie Selfies und Prompts,Ausgabenwie generierte Bilder undbegleitende Datensätzewie Logs oder Moderationsnotizen. Diese Kategorien verdienen nicht alle denselben Zeitrahmen.
Eine guteRichtlinie zur Datenaufbewahrunggibt jeder Kategorie ein Ablaufdatum und einen Grund. Für digitale Kreativplattformen ist das der Unterschied zwischen einem sauberen System und einem zukünftigen rechtlichen Chaos.
Eine Kreativplattform bemerkt Aufbewahrungsprobleme meist spät.
Das Warnzeichen sind oft nicht die Speicher Тутkosten, sondern ein Support-Ticket, eine rechtliche Anfrage oder ein internes Argument. Ein Teammitglied sagt, dass Benutzer-Uploads schnell gelöscht werden sollten. Ein anderer sagt, man solle alles behalten, falls später jemand Eigentumsansprüche anfechtet. Der Support fragt, ob gelöscht bedeutet, dass es nur aus der Galerie oder auch aus Backups entfernt wurde. Niemand hat eine einheitliche Antwort, weil niemand ein Regelwerk geschrieben hat.
Hier beginnt der Ärger. Wenn Ihr Team nicht erklären kann, warum Daten noch vorhanden sind, werden Sie Schwierigkeiten haben, deren Aufbewahrung zu rechtfertigen. Wenn Sie zu aggressiv löschen, verlieren Sie möglicherweise Aufzeichnungen, die für Streitigkeiten, Moderation oder Account-Support benötigt werden. Wenn Sie alles „für den Fall der Fälle“ behalten, erhöhen Sie Ihr Risiko ohne klaren geschäftlichen Grund.
Bei KI-Kreativprodukten verschwimmt die Grenze noch stärker, weil nicht alle Dateien dieselbe Sensibilität aufweisen. Ein Prompt über eine „neonfarbene Cyberpunk-Stadt“ ist nicht dasselbe wie ein Selfie, das ein Gesicht enthält. Ein generiertes Hintergrundbild, das zum privaten Vergnügen gespeichert wird, ist nicht dasselbe wie ein kommerzielles Buchcover, das ein Independent-Autor später möglicherweise benötigt, um Urheberschaftsentscheidungen zu verteidigen oder auf eine Urheberrechtsverletzung zu reagieren.
Praktische Regel:Je persönlicher die Eingabe, desto triftiger muss Ihr Grund sein, sie zu behalten.
Teams vertrauen Systemen, die sich vorhersehbar verhalten. Nutzer tun das auch. Eine Datenaufbewahrungsrichtlinie gibt Produkt-, Entwicklungs-, Rechts-, Sicherheits- und Support-Teams ein gemeinsames Drehbuch an die Hand. Sie teilt dem Team mit, welche Daten vorhanden sind, warum sie existieren, wie lange sie bleiben und welches Ereignis die Löschung auslöst. Das ist kein Papierkram. Das ist operative Klarheit.
Eine Datenaufbewahrungsrichtlinie lässt sich am einfachsten verstehen, wenn man sie mit Bibliotheksregeln vergleicht.
Eine Bibliothek behandelt nicht jeden Gegenstand auf dieselbe Weise. Ein Nachschlagewerk bleibt im Gebäude. Ein Roman kann ausgeliehen werden. Eine Zeitung wird möglicherweise nach ihrer Nutzungsdauer entsorgt. Die Regel ist nicht zufällig. Sie spiegelt Zweck, Wert und Risiko wider. Die Daten Ihrer Plattform sollten auf dieselbe Weise funktionieren.
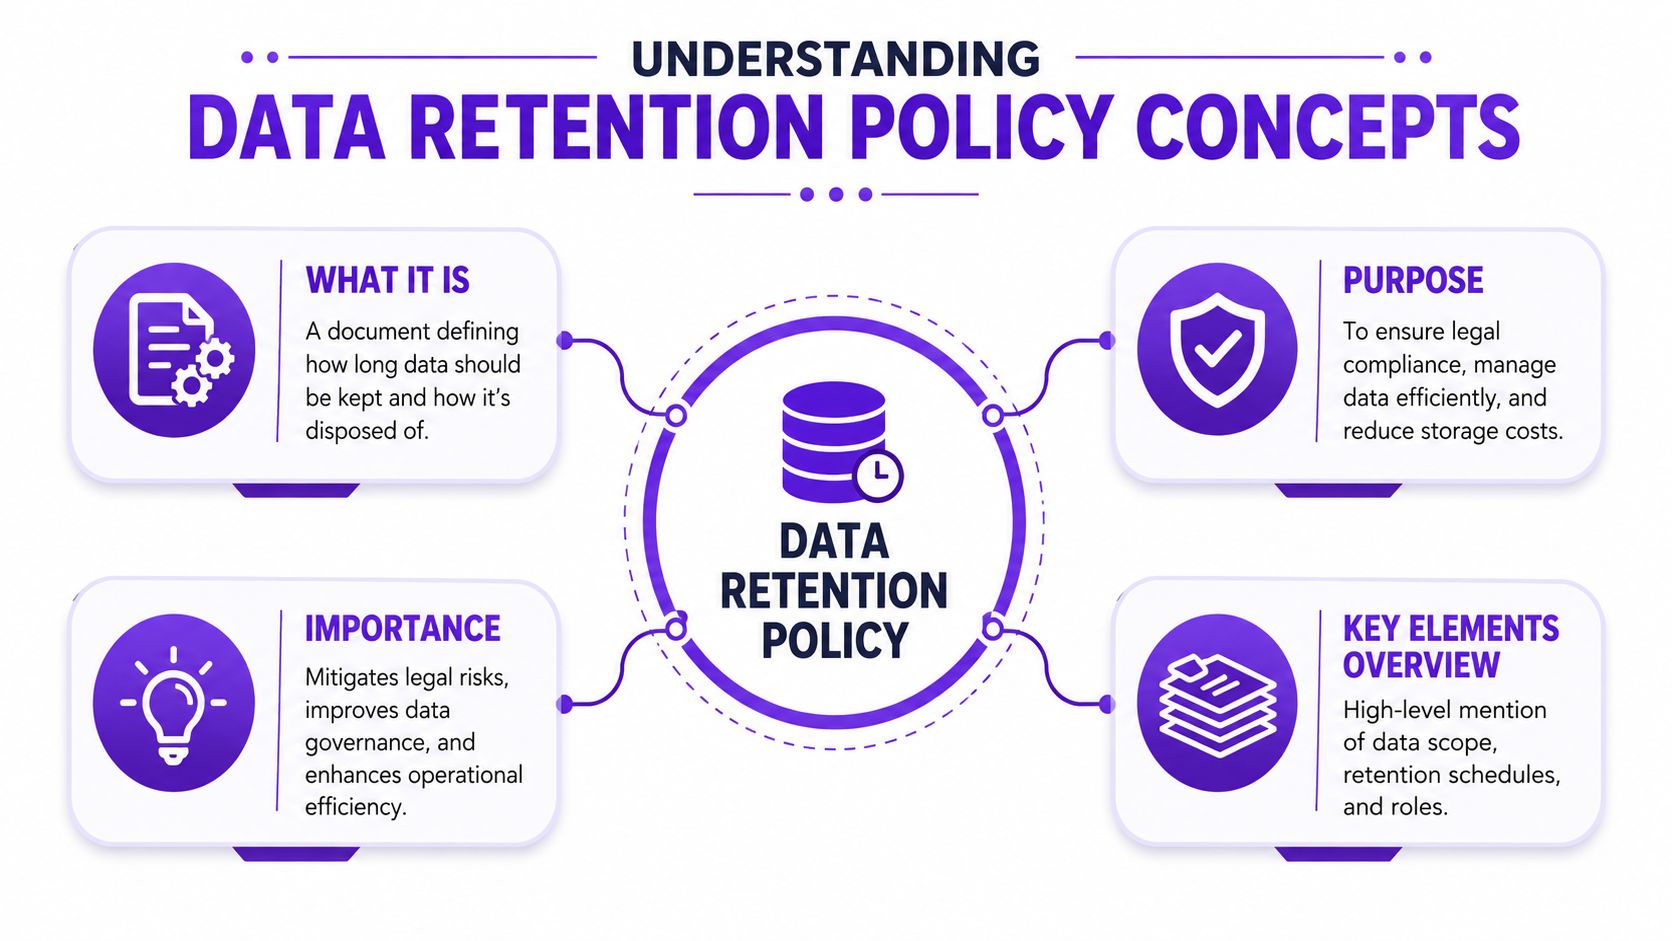
EineRichtlinie zur Datenaufbewahrungist ein schriftliches Regelsystem, das vier praktische Fragen beantwortet:
Bei Kreativplattformen variieren diese Antworten oft je nach Kategorie. Nutzer-Selfies erfordern möglicherweise eine kurze Speicherung. Generierte Ergebnisse erfordern möglicherweise eine längere Aufbewahrung, wenn Benutzer sie speichern oder kommerziell nutzen. Protokolle haben möglicherweise einen eigenen Sicherheits- oder Prüfwert.
Viele Teams verwechseln Aufbewahrung mit Speicherung. Sie sind nicht dasselbe. Speicherung ist der Ort, an dem sich Daten befinden. Die Aufbewahrung ist die Regel, die entscheidet, ob sie sich immer noch dort befinden sollten.
Auch der rechtliche Hintergrund ändert sich im Laufe der Zeit. In2006hat die EU die Vorratsdatenspeicherungsrichtlinie verabschiedet, die die Speicherung von Metadaten für6 bis 24 Monatevorschreibt, aber der EuGH hat sie in2014aufgehoben, was zeigt, wie sich Aufbewahrungsregeln entwickeln und über Jurisdiktionen hinweg fragmentieren können (EU-Datenaufbewahrungshistorie).
Hier sind die Begriffe, die dazu neigen, zu verschwimmen:
| Begriff | Bedeutung in einfacher Sprache | Beispiel für eine Kreativplattform |
|---|---|---|
| Geltungsbereich | Was die Richtlinie abdeckt | Selfies, Prompts, Outputs, Logs, Support-Anhänge |
| Aufbewahrungsplan | Wie lange jede Kategorie verbleibt | Prompt-Text für einen Anwendungsfall aufbewahrt, für einen anderen früher gelöscht |
| Archiv | Aufbewahrt, aber aus der aktiven Nutzung entfernt | Ältere kommerzielle Projektdatensätze separat gespeichert |
| Löschung | Entfernt am Ende der Aufbewahrungsfrist | Vorübergehender Upload nach Erfüllung seines Zwecks gelöscht |
| Eigentümer | Verantwortliche Person oder Team | Engineering führt Löschaufträge aus, Rechtsposition genehmigt Ausnahmen |
Ein häufiger Fehler besteht darin, zu schreiben „Nutzerdaten löschen, wenn sie nicht mehr benötigt werden“ und dort aufzuhören. Das klingt vernünftig, lässt aber jeden raten. Wofür benötigt. Von wem benötigt. Wie lange benötigt.
Eine Richtlinie funktioniert nur dann, wenn ein Teammitglied sie lesen und jedes Mal dieselbe Aktion ausführen kann.
Bei KI-Produkten ist die nützlichste Unterscheidung oftEingabe versus Ausgabe. Eingabedaten umfassen das Rohmaterial, das ein Benutzer bereitstellt, wie etwa ein Selfie oder einen Prompt. Ausgabedaten umfassen das Bild, das das System erstellt. Diese beiden Kategorien dienen möglicherweise unterschiedlichen Zwecken, bergen unterschiedliche Risiken und verdienen unterschiedliche Lebenszyklen.
Eine praktikable Richtlinie benötigt eine Struktur. Ohne sie schreiben Teams pauschale Aussagen, die zwar verantwortungsbewusst klingen, aber nicht durchgesetzt werden können.
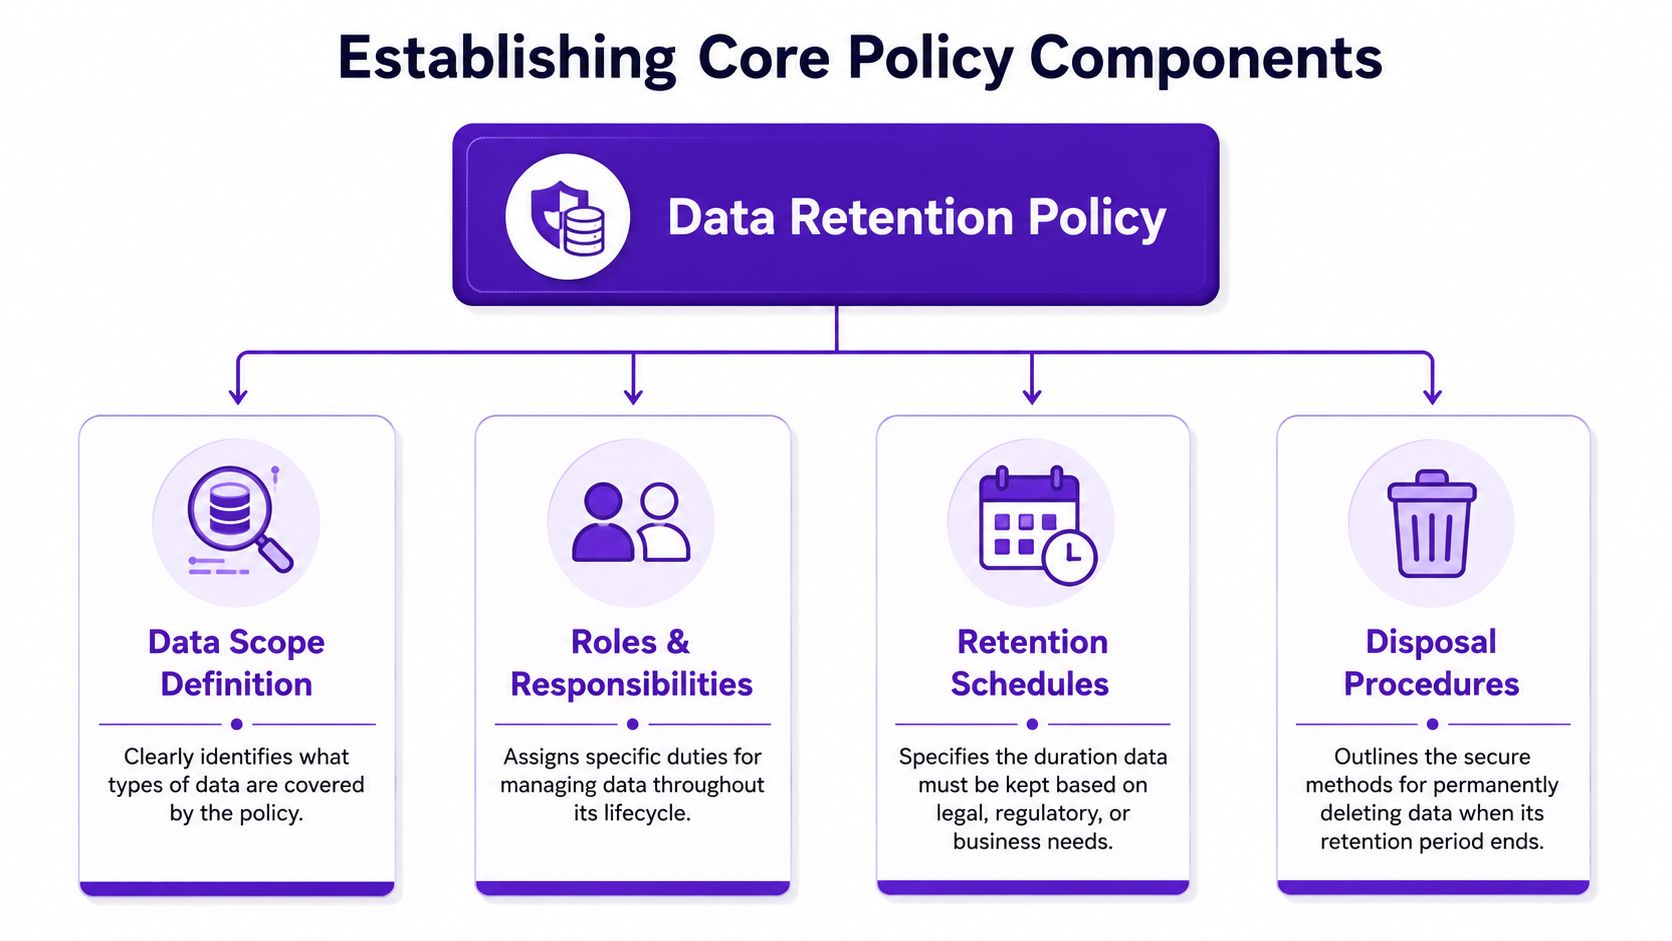
Beginnen Sie damit, die tatsächlichen Datenobjekte aufzulisten, die Ihre Plattform berührt. Seien Sie wörtlich. Schreiben Sie nicht „Nutzerinhalte“ und machen Sie weiter. Brechen Sie es auf.
Für eine Kreativ-App umfasst das normalerweise:
Dieser Schritt ist wichtig, da die Aufbewahrung unübersichtlich wird, wenn Teams verschiedene Elemente in einen Topf werfen. Ein Gesichts-Upload ist nicht dasselbe wie eine generierte Fantasieszene. Beide unter demselben Timer zu behandeln führt oft zu einer zu langen Aufbewahrung.
Richtlinien scheitern, wenn jeder davon ausgeht, dass jemand anderes für das Löschen zuständig ist.
Ein Team sollte die Klassifizierungsregeln festlegen. Ein anderes sollte Cloud-Speicher und Automatisierung konfigurieren. Der Support sollte wissen, was Benutzer selbst löschen können und was eine Backend-Aktion erfordert. Recht oder Compliance sollten Ausnahmen wie Beweissicherungsanordnungen (Litigation Holds) oder Streitbeilegungs-Aufbewahrungen genehmigen.
Eine kurze Verantwortlichkeitskarte funktioniert meistens besser als ein langer Text:
| Aufgabe | Hauptverantwortlicher | Warum es wichtig ist |
|---|---|---|
| Datenklassifizierung | Produkt und Recht | legt die Kategorien korrekt fest |
| Durchsetzung der Aufbewahrung | Engineering und Sicherheit | wandelt Regeln in Systemverhalten um |
| Genehmigung von Ausnahmen | Recht oder Compliance | verhindert Ad-hoc-Überschreibungen |
| Benutzerkommunikation | Support und Produkt | Hält Löschversprechen ein |
Wenn Ihr Team Beispiele für den Umgang mit dem Lebensende von Daten benötigt, ist dieser Leitfaden zuRichtlinien zur sicheren Datenvernichtungnützlich, weil er die Entsorgung als dokumentierten Prozess und nicht als beiläufige Löschtaste darstellt.
Die Löschung sollte Teil des Systemdesigns sein, keine Kalendererinnerung.
Für KI-Plattformen ist es bewährte Praxis,AES-256-Verschlüsselung im Ruhezustandund automatisierte Lebenszyklusrichtlinien wieAWS S3 Lifecyclezu verwenden, da die manuelle Löschung eine umbis zu 40 % höhereFehlerquote als automatisierte Skripte aufweisen kann (Cloud-Aufbewahrungskontrollen und Löschautomatisierung). Das ist für Kreativteams wichtig, weil die manuelle Bereinigung in den arbeitsreichsten Pipelines meistens zuerst versagt.
Eine saubere Richtlinie enthält normalerweise diese Entsorgungsregeln:
Für Plattformen, die auch von Benutzern erstellte Inhalte moderieren, sollte Ihre Aufbewahrungsrichtlinie mit umfassenderen Plattformregeln wie einemInhaltspolitik-Framework übereinstimmenWenn Moderationsdatensätze länger als der zugrundeliegende Asset aufbewahrt werden, schreiben Sie diese Ausnahme ausdrücklich vor.
Betriebshinweise:Wenn eine Löschregel nicht automatisiert werden kann, behandeln Sie sie als instabil, bis das Gegenteil bewiesen ist.
Ein Kreativteam führt in mehreren Ländern eine KI-Avatar-Funktion ein. Ein Nutzer lädt ein Selfie hoch, ein anderer gibt eine Textaufforderung für ein Produkt-Mock-Up ein und ein dritter lädt generierte Kunst für eine bezahlte Kampagne herunter. Diese drei Datensätze mögen in Ihrer Datenbank ähnlich aussehen. Unter Aufbewahrungsregeln sind sie nicht dasselbe Problem.
Compliance wird schwierig, weil Gesetze unterschiedliche Fragen stellen. Einige fragen: „Warum behalten Sie das noch?“ Andere fragen: „Haben Sie dies für den vorgeschriebenen Zeitraum aufbewahrt?“ Eine verwendbare Richtlinie muss beides beantworten.
UnterDSGVO Artikel 5ist die Aufbewahrung an den Zweck gebunden. Sie benötigen einen vertretbaren Grund für die Aufbewahrung personenbezogener Daten und sollten aufhören, sobald dieser Grund endet. Australiens2015verpflichtendes Datenspeicherungsgesetz funktioniert anders. Es verlangt von Telekommunikationsanbietern und ISPs, bestimmte Metadaten für genauzwei Jahre (Aufbewahrungsregeln gemäß DSGVO und Australien).
Dieser Unterschied ist für KI-Kreativplattformen wichtig, da „Daten“ in Wirklichkeit aus einer Stapelung verschiedener Objekte mit unterschiedlichen rechtlichen Bedeutungen bestehen. Ein Selfie eines Benutzers kann eine gesichtsbezogene Sensibilität aufweisen. Ein generiertes Bild kann ein geliefertes Produkt sein. Der Eingabetext (Prompt) kann später für Streitigkeiten bei der Abrechnung, eine IP-Beschwerde oder eine Missbrauchsüberprüfung von Bedeutung sein. Eine Aufbewahrungsfrist für alle drei ist einfach zu schreiben und schwer zu verteidigen.
Feste Fristen kommen auch in anderen Systemen vor. HIPAA verlangt, dass bestimmte administrative Compliance-Dokumentationen mindestenssechs Jahreaufbewahrt werden. Das deutsche Handelsgesetzbuch verlangt10 Jahrefür viele Finanzdokumente. Spanien legt4 Jahrefür Mitarbeitersteuerunterlagen und6 Jahrefür Buchhaltungsdetails fest. Das Muster ist einfach. Geschäftskontextdaten haben oft gesetzliche Mindestfristen. Kreative Eingaben und Ausgaben erfordern oft zuerst einen Zwecktest.
| Regulierung | Geltungsbereich | Aufbewahrungsfrist |
|---|---|---|
| DSGVO Artikel 5 | Personenbezogene Daten | Keine feste Frist. Die Aufbewahrung muss durch den Zweck gerechtfertigt sein |
| Datenschutzgesetz Australien 2015 | Metadaten von Telekommunikationsanbietern und ISPs | Genauzwei Jahre |
| HIPAA | Administrative Compliance-Dokumentation | Mindestenssechs Jahre |
| Deutsches Handelsgesetzbuch (HGB) | Die meisten Finanzdokumente | 10 Jahre |
| Spanische Steuer- und Buchhaltungsvorschriften | Mitarbeitersteuerunterlagen und Buchhaltungsdetails | 4 Jahrefür Mitarbeitersteuerunterlagen,6 Jahrefür Buchhaltungsdetails |
Eine öffentliche Datenschutzerklärung sollte zeigen, wie sich diese rechtlichen Vorstellungen in das Produktverhalten übertragen. Ein nützliches Beispiel iststarryais Datenschutzrichtlinie für KI-Bild- und Kontodaten, vor allem, weil sie zwischen Datentypen unterscheidet, anstatt jede Datei als austauschbar zu behandeln.
Das übersehene Problem ist die Lücke zwischenvom Nutzer bereitgestellten Eingabenundvon der KI generierten Ausgaben.
Für einen Trainer ist die einfachste Analogie ein Fotostudio. Das Selfie, das ein Kunde abgibt, ist das rohe Quellmaterial. Das generierte Porträt ist der fertige Abzug. Die Service-Protokolle rund um diese Transaktion sind das Quittungsbuch. Sie würden nicht alle drei aus demselben Grund oder für dieselbe Zeitspanne aufbewahren.
An dieser Stelle scheitern Richtlinien.
Eine schwache Richtlinie besagt „Bilder werden für X Monate aufbewahrt“ und hört dort auf. Eine stärkere Richtlinie benennt die Kategorie, den Zweck und das Ereignis (Trigger), das die Aufbewahrungsfrist startet. Zum Beispiel kann einNutzer-Selfieeine kurze, streng begrenzte Aufbewahrung erfordern, da es sensibel und zweckgebunden ist. Eingeneriertes Bildrechtfertigt möglicherweise ein anderes Zeitfenster, wenn der Nutzer erneuten Download-Zugriff, Streitbeilegung oder den Nachweis kommerzieller Rechte benötigt.Prompt-Textbenötigt möglicherweise wieder eine eigene Regel, da er personenbezogene Daten, urheberrechtlich geschütztes Material oder Anweisungen enthalten kann, die später bei der Moderation überprüft werden.
Häufige Compliance-Fehler sind unter anderem:
Der sicherere Ansatz ist eine kategorierebasierte Aufbewahrung mit eng gefassten Zwecken. Wenn Ihre Richtlinie besagt „User-Selfie hochgeladen für Avatar-Generierung“, kann das Team eine kürzere Regel festlegen als für ein „unter einem kommerziellen Plan erworbenes generiertes Kampagnenbild“. Diese Trennung macht die Richtlinie einfacher anzuwenden, den Nutzern leichter zu erklären und bei Prüfungen einfacher zu verteidigen.
Eine Richtlinie wird dann nützlich, wenn Personen einen Plan ausfüllen und diesen anwenden können.
Beginnen Sie bei Kreativplattformen mit einer Unterscheidung, die das meiste Chaos beseitigt:
Das klingt offensichtlich, aber viele Teams verfassen Zeitpläne so, als ob es sich um dasselbe Objekt handeln würde. Das ist nicht der Fall. Ein für die Generierung eines Avatars verwendetes Selfie verdient normalerweise eine strengere Handhabung als der Avatar selbst. Ein zum Spaß geteiltes Bild für den persönlichen Gebrauch erfordert nach der Zustellung möglicherweise keine lange Aufbewahrung. Ein Output für den kommerziellen Gebrauch benötigt eventuell eine längere Nachweisspur.
Diese kommerzielle Unterscheidung ist wichtig. Experten empfehlen, Prompts und Outputs, die in Buchumschlägen oder Merchandise verwendet werden, für3 bis 7 Jahreaufzubewahren, während rein persönliche Assets nach Erfüllung des ursprünglichen Zwecks eine sofortige Löschung rechtfertigen können (Leitlinien zur Aufbewahrung bei kommerzieller Nutzung).
Behalten Sie die kürzeste Aufbewahrungsfrist für die sensibelste Eingabe bei, die dennoch die Funktionsweise des Produkts ermöglicht.
Verwenden Sie eine Tabelle wie diese als Ausgangspunkt:
| Datenkategorie | Beispiel | Anwendungsfall | Aufbewahrungsregel | Grund |
|---|---|---|---|---|
| User-Selfie-Eingabe | für den Stiltransfer hochgeladenes Gesichtsfoto | persönliche Erstellung | kurze, zweckgebundene Aufbewahrung | hohe Sensibilität, begrenzter Zweck |
| Prompt-Text | „verwandle mich in einen Retro-Spielcharakter“ | persönliche Erstellung | nur so lange aufbewahren, wie es für die Generierung und den Support erforderlich ist | in vielen Fällen geringer Langzeitwert |
| Generierter Output | finales Porträtbild | persönliche Erstellung | vom Nutzer gesteuerte Aufbewahrung bei Speicherung, andernfalls kurze Aufbewahrung | der Asset-Wert hängt von der Nutzeraktion ab |
| Prompt-Text plus Output | Buchumschlagskonzept und finale Kunst | kommerzielle Erstellung | längere Aufbewahrung innerhalb des3 bis 7 JahreBereichs, wenn dies gerechtfertigt ist | Urheberschaft und Streitbeilegung |
| Moderationsdatensatz | markierte Projektmetadaten | Vertrauen und Sicherheit | gemäß Durchsetzungsbedarf beibehalten | separater betrieblicher Zweck |
Sie können das auch in eine ausfüllbare Vorlage für die interne Richtlinien-Erstellung umwandeln:
Der Schlüssel ist Konsistenz. Wenn ein Team etwas als temporären Upload bezeichnet und ein anderes Team es als wiederverwendbares Trainings-Asset speichert, stimmt Ihr Zeitplan nicht mit Ihrem tatsächlichen System überein.
Ein Designer lädt ein Selfie hoch, um ein Porträt im Fantasy-Stil zu generieren. Minuten später ist das Kunstwerk fertig. Einen Monat später erhält das Team ein Support-Ticket mit der Frage, ob das ursprüngliche Gesichtsfoto noch existiert, ob das generierte Bild anders gespeichert wird und ob eine der beiden Dateien für einen anderen Zweck verwendet wurde. Das ist der Moment, in dem eine Aufbewahrungsrichtlinie aufhört, ein Dokument zu sein, und zu einem Test für das Produktverhalten wird.
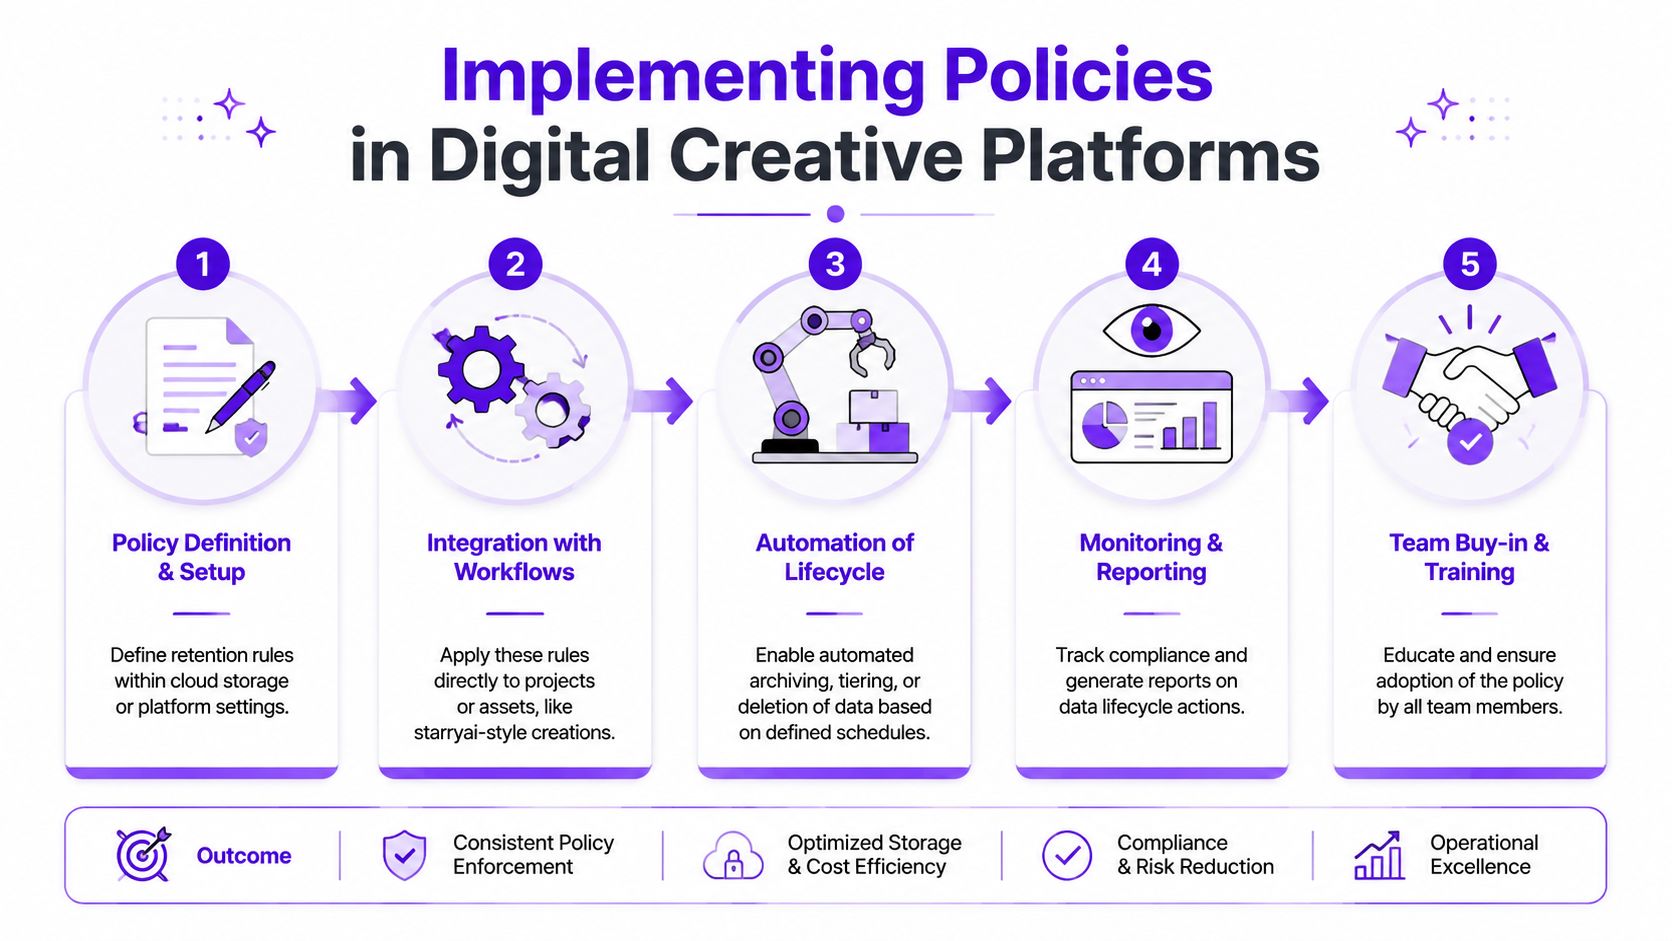
Die Implementierung beginnt mit einer einfachen Übersetzungsübung. Für jeden Datentyp muss Ihr Team vier Fragen beantworten: Wo er landet, warum er existiert, welches Ereignis die Aufbewahrungsuhr startet und welches System ihn löscht oder aufbewahrt.
Das klingt abstrakt, bis man die Daten von Kreativplattformen in die richtigen Kategorien einteilt. Ein Benutzer-Selfie ist nicht dasselbe wie ein generiertes Bild. Ein Prompt ist kein Support-Eintrag. Wenn man sie alle als „Bilder“ behandelt, führt das schnell zu Verwirrung, da jedes eine andere Sensitivitätsstufe und einen anderen Geschäftszweck hat.
Ein praktisches Modell sieht so aus:
Der Vergleich ist wichtig. Ein Selfie funktioniert wie ein Besucherausweis. Es wird vielleicht benötigt, um durch eine Tür zu gelangen, aber das rechtfertigt nicht, es nach Ende des Besuchs weiterhin im Umlauf zu halten. Ein generiertes Bild kommt dem fertigen Poster näher. Der Benutzer möchte es vielleicht behalten, organisieren, herunterladen oder sich später darauf verlassen.
Nützliche Implementierungskontrollen umfassen:
Teams, die diese Kontrollen gut aufbauen, testen sie in der Regel auf dieselbe Weise wie jeden anderen wichtigen Arbeitsablauf. Wiederholbare Prüfungen sind wichtig. DokumentierteQualitätssicherungsprozesse für Kreativ-Appsgeben Entwicklungs- und Sicherheitsteams eine Möglichkeit zu bestätigen, dass Löschregeln in der Produktion funktionieren, nicht nur in Richtliniendokumenten.
Gesichtsuploads sind ein gutes Beispiel, da sie sofortige Verwirrung stiften. Der Benutzer sieht möglicherweise eine kreative Aktion („Erstelle Kunst aus meinem Selfie“), während das System im Hintergrund mehrere verschiedene Datenobjekte verarbeitet.
Für eine Plattform wiestarryaikann eine klare Implementierungsregel das hochgeladene Gesichtsbild vom generierten Ergebnis trennen. Wie bereits früher im Artikel erwähnt, können Gesichtsbild-Eingaben mit einer kurzen, ereignisbasierten Aufbewahrungsfrist versehen werden, die an die Bereitstellung der Ausgabe gekoppelt ist, während gespeicherte Kontoinhalte einer anderen Regel folgen. Diese Unterscheidung macht die Richtlinie sowohl für Ingenieure als auch für Benutzer verständlich.
Hier ist ein einfacher Implementierungsablauf:
Zeigen Sie den Arbeitsablauf vor der Einführung visuell.
Die Umsetzung hängt auch vom Verhalten der Mitarbeiter ab. Support, Trust and Safety sowie das Produktmarketing benötigen für jede Aufbewahrungsregel dieselbe leicht verständliche Erklärung – insbesondere auf KI-Kreativplattformen, auf denen Benutzer oft sowohl danach fragen, was sie hochgeladen haben, als auch danach, was das Modell produziert hat.
Der einfachste Weg, widersprüchliche Antworten zu verhindern, besteht darin, Teams Antwortleitlinien an die Hand zu geben, die der tatsächlichen Systemlogik entsprechen.
| Benutzerfrage | Die Antwort des Teams sollte Folgendes abdecken: |
|---|---|
| „Haben Sie meinen Upload gelöscht?“ | ob die temporäre Quelldatei gelöscht wurde, welches Ereignis die Löschung ausgelöst hat und ob ein separater Datensatz für Sicherheit oder Support verbleibt |
| „Warum ist mein generiertes Bild noch in meinem Konto?“ | der Unterschied zwischen temporären Verarbeitungseingaben und vom Benutzer gespeicherten Ausgaben |
| „Können Sie meinen Verlauf kommerzieller Projekte behalten?“ | ob Unternehmens- oder Kontoeinstellungen eine längere Aufbewahrung für gespeicherte Ausgaben und zugehörige Datensätze erlauben |
| „Haben Sie mein Selfie genauso verwendet wie generierte Kunst gespeichert wird?“ | dass hochgeladene Quellbilder und generierte Visuals unterschiedliche Aufbewahrungspfade haben können, da sie unterschiedlichen Zwecken dienen |
Wenn Teams improvisieren, hören Benutzer widersprüchliche Geschichten. Eine Person sagt, die Datei sei weg. Eine andere sagt, das Projekt sei noch gespeichert. Eine dritte verwechselt das Selfie mit dem generierten Bild. Schulungen schließen diese Lücke, indem sie den Arbeitsablauf vermitteln und nicht nur den Regeltext.
Eine Datenaufbewahrungsrichtlinie altert schneller als die meisten internen Dokumente.
Neue Funktionen erzeugen neue Datentypen. Neue Märkte schaffen neue Regeln. Alte Speicherpfade bleiben nach Produktänderungen bestehen. Wenn niemand die Richtlinie überprüft, stimmt die schriftliche Version langsam nicht mehr mit dem von Ihnen betriebenen System überein.
Überprüfen Sie die Richtlinie in regelmäßigen Abständen und immer dann, wenn sich ein wichtiger Arbeitsablauf ändert. Achten Sie auf drei Dinge: Kategorien, die nicht mehr existieren, Datenspeicher, die in der Richtlinie vergessen wurden, und Löschregeln, die zwar niedergeschrieben, aber nicht automatisiert sind. Überprüfen Sie auch Ausnahmen. Teams fügen bei Vorfällen oder Streitigkeiten oft Sonderbehandlungen hinzu und vergessen dann, diese wieder zu entfernen.
Eine Aufbewahrungsrichtlinie ist nicht allein deshalb gut, weil sie existiert. Sie ist dann gut, wenn das Dokument, das Produkt und das Speicherverhalten weiterhin übereinstimmen.
Die beste Überprüfungsgewohnheit ist einfach. Übertragen Sie die Verantwortung für Aktualisigungen an einen Verantwortlichen, fordern Sie die Zustimmung aller Teams und dokumentieren Sie jede Änderung, damit Support, Technik und Rechtsprechung auf demselben Stand bleiben.
Wenn Ihr Team Benutzerbilder erstellt, speichert oder transformiert,starryaiist ein Beispiel dafür, wie eine KI-Kreativplattform Bildgenerierungs-Workflows mit dokumentierten Handhabungsregeln für sensible Uploads und gespeicherte Assets verknüpfen kann.


