

Escrito porMo Kahnel
22 de julio de 2026


Probablemente estás almacenando más datos creativos de los que crees.
Entra un selfi. Se escribe un prompt. El modelo genera cuatro variaciones. Un usuario guarda una, ignora tres, comparte una en redes sociales y luego pide a soporte que elimine su cuenta dos meses después. Mientras tanto, tu equipo tiene miniaturas en almacenamiento en la nube, prompts en registros, archivos de salida en una CDN y capturas de pantalla de soporte en una herramienta de tickets. Si nadie decide qué se queda, qué se archiva y qué se elimina, tu plataforma no está gestionando datos. Los está acumulando.
Los equipos creativos a menudo entienden los flujos de trabajo de activos mejor que las reglas de retención. Eso es normal. Lo que se pasa por alto es que las plataformas de IA no solo almacenan obras de arte terminadas. A menudo tocanentradascomo selfis y prompts,salidascomo imágenes generadas yregistros de apoyocomo registros (logs) o notas de moderación. Esas categorías no merecen todas el mismo cronograma.
Una buenapolítica de retención de datosle da a cada categoría una fecha de caducidad y una razón. Para las plataformas creativas digitales, esa es la diferencia entre un sistema limpio y un futuro embrollo legal.
Una plataforma creativa suele notar los problemas de retención tarde.
La señal de advertencia a menudo no es el costo de almacenamiento. Es un ticket de soporte, una solicitud legal o una disputa interna. Un compañero de equipo dice que las cargas de los usuarios deben eliminarse rápidamente. Otro dice que hay que guardarlo todo por si alguien disputa la propiedad más tarde. Soporte pregunta si eliminado significa eliminado solo de la galería o eliminado también de las copias de seguridad. Nadie tiene una sola respuesta porque nadie escribió un manual.
Aquí es donde empiezan los problemas. Si tu equipo no puede explicar por qué los datos siguen ahí, te costará justificar su conservación. Si eliminas de forma demasiado agresiva, puedes perder registros que la gente necesita para disputas, moderación o soporte de cuentas. Si lo guardas todo "por si acaso", aumentas tu riesgo sin una razón comercial clara.
Para los productos creativos de IA, la confusión se agudiza porque no todos los archivos tienen la misma sensibilidad. Un mensaje de texto sobre una "ciudad cyberpunk de neón" no es lo mismo que un autorretrato que contenga una cara. Un fondo de pantalla generado y guardado para la diversión personal no es lo mismo que la portada de un libro comercial que un autor independiente pueda necesitar más adelante para defender sus decisiones de autoría o responder a una reclamación por infracción.
Regla práctica:Cuanto más personal sea la entrada, más sólida debe ser la razón para conservarla.
Los equipos confían en sistemas que se comportan de manera predecible. Los usuarios también. Una política de retención de datos ofrece a los departamentos de producto, ingeniería, legal, seguridad y soporte un guion compartido. Le indica al equipo qué datos existen, por qué existen, cuánto tiempo permanecen y qué evento activa su eliminación. Eso no es papeleo. Es claridad operativa.
Una política de retención de datos se entiende más fácilmente si se relaciona con las normas de una biblioteca.
Una biblioteca no trata todos los elementos de la misma manera. Un libro de consulta permanece en el edificio. Una novela se puede tomar prestada. Un periódico puede descartarse después de su vida útil. La regla no es aleatoria. Refleja propósito, valor y riesgo. Los datos de tu plataforma deberían funcionar de la misma manera.
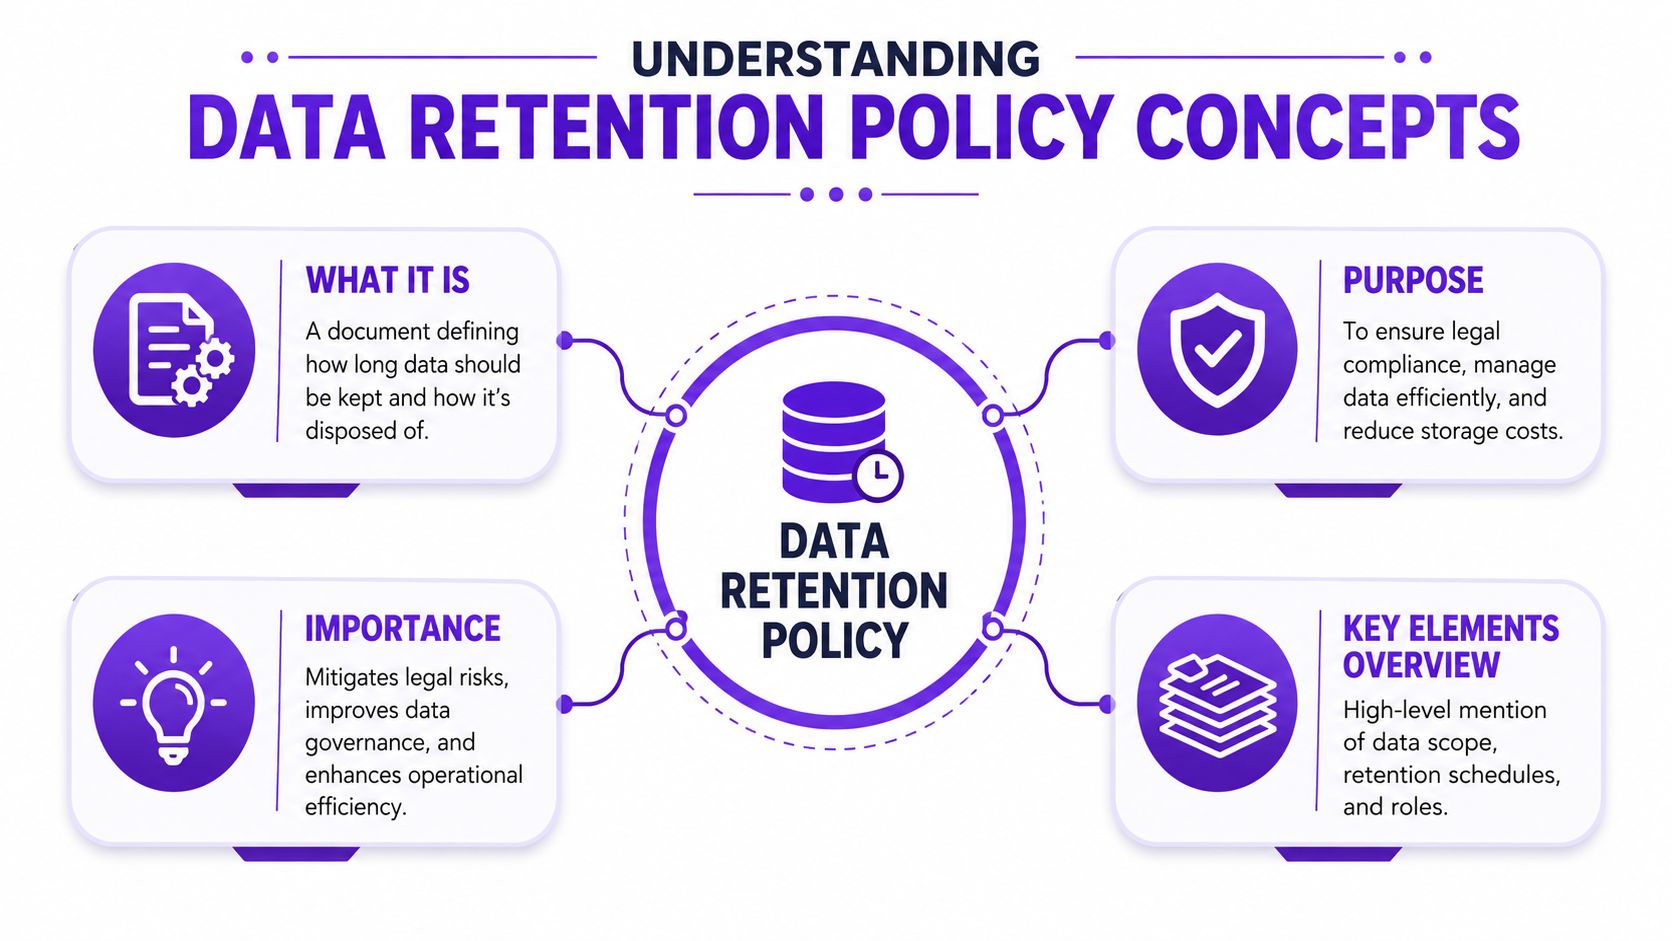
Unapolítica de retención de datoses un conjunto escrito de normas que responde a cuatro preguntas prácticas:
Para las plataformas creativas, esas respuestas a menudo varían según la categoría. Es posible que los autorretratos de los usuarios necesiten una retención corta. Los resultados generados pueden requerir una retención más prolongada si los usuarios los guardan o los usan comercialmente. Los registros pueden tener un valor de seguridad o auditoría independiente.
Muchos equipos confunden la retención con el almacenamiento. No son lo mismo. El almacenamiento es el lugar donde residen los datos. La retención es la regla que decide si deben seguir ahí.
El contexto legal también cambia con el tiempo. En2006, la UE adoptó la Directiva sobre retención de datos que exigía la retención de metadatos durante6 a 24 meses, pero el TJUE la derogó en2014, lo que demuestra cómo las normas de retención pueden evolucionar y fragmentarse entre jurisdicciones (Historial de retención de datos de la UE).
Aquí están las frases que tienden a confundirse:
| Término | Significado simple | Ejemplo de plataforma creativa |
|---|---|---|
| Alcance | Qué cubre la política | autorretratos, mensajes, resultados, registros, archivos adjuntos de soporte |
| Calendario de retención | Cuánto tiempo permanece cada categoría | texto de mensaje conservado para un caso de uso, eliminado antes para otro |
| Archivo | Conservado, pero retirado del uso activo | registros de proyectos comerciales más antiguos almacenados por separado |
| Eliminación | Eliminado al final del período de retención | carga transitoria borrada después de cumplir su propósito |
| Propietario | Persona o equipo responsable | ingeniería ejecuta trabajos de eliminación, el departamento legal aprueba las excepciones |
Un error común es escribir "eliminar los datos del usuario cuando ya no sean necesarios" y quedarse ahí. Eso suena sensato, pero deja a todos adivinando. Necesarios para qué. Necesarios por quién. Necesarios durante cuánto tiempo.
Una política funciona solo cuando un compañero de equipo puede leerla y tomar la misma acción cada vez.
Para los productos de IA, la distinción más útil suele serentrada versus salida. Los datos de entrada incluyen el material bruto que proporciona un usuario, como un autorretrato o un mensaje de texto. Los datos de salida incluyen la imagen que crea el sistema. Esas dos categorías pueden servir para propósitos diferentes, conllevar riesgos diferentes y merecer ciclos de vida diferentes.
Una política viable necesita estructura. Sin ella, los equipos escriben declaraciones amplias que suenan responsables pero que no se pueden hacer cumplir.
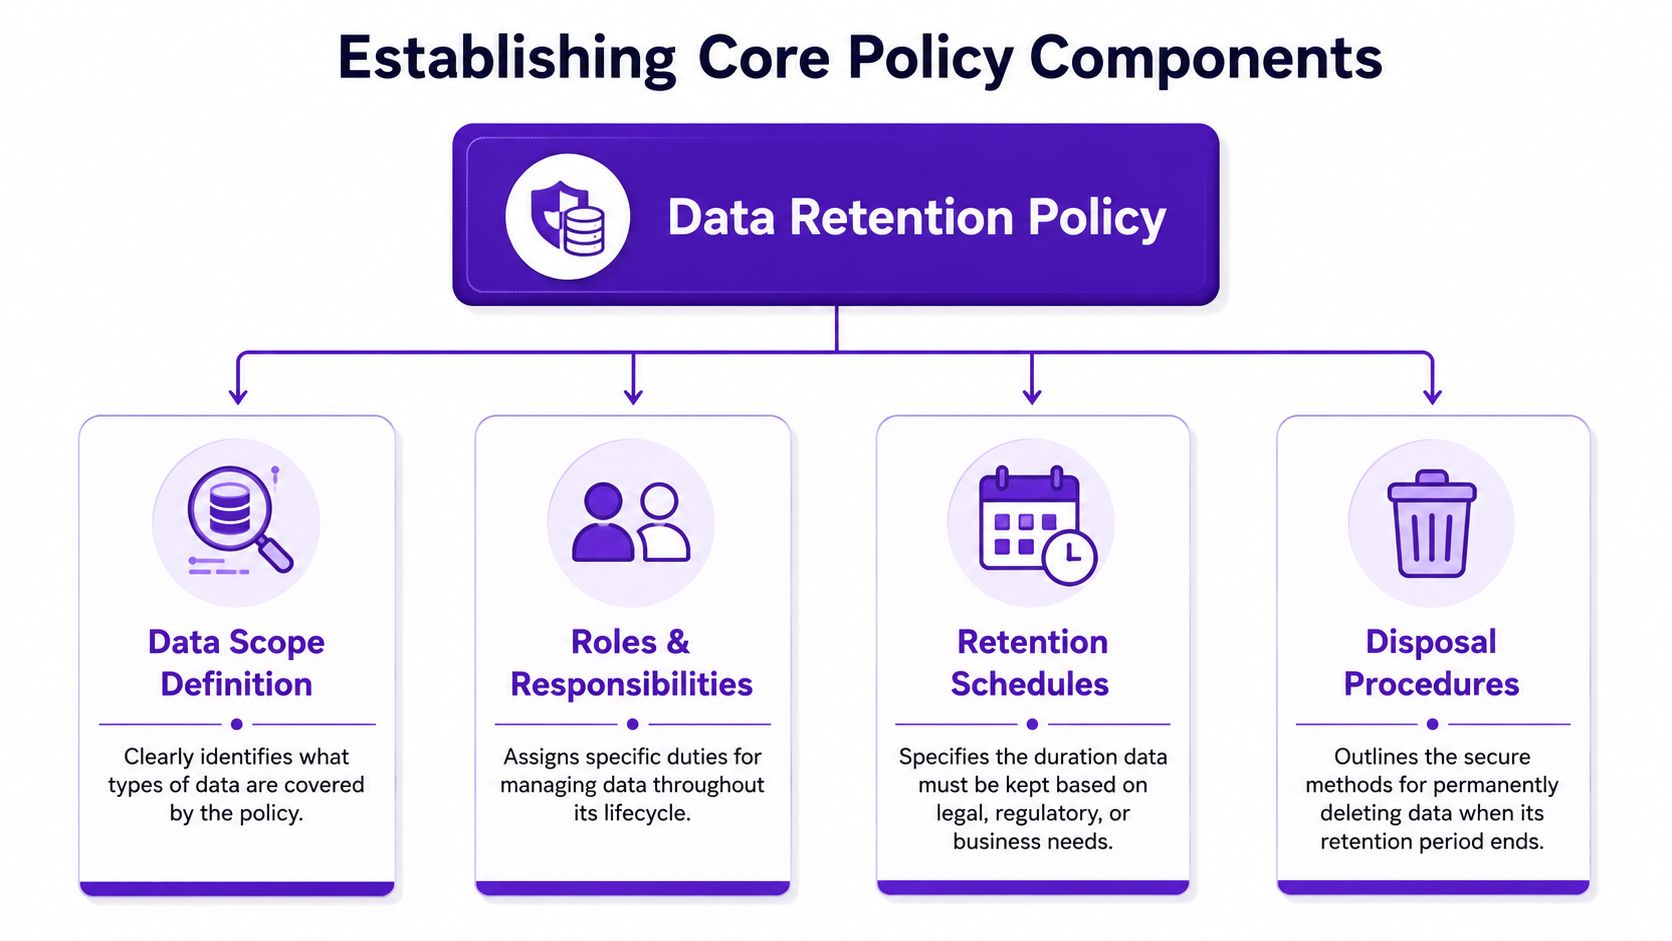
Comienza por enumerar los objetos de datos reales que toca tu plataforma. Sé literal. No escribas "contenido de usuario" y sigas adelante. Desglósalo.
Para una aplicación creativa, eso normalmente incluye:
Este paso importa porque la retención se vuelve complicada cuando los equipos agrupan diferentes elementos en un mismo contenedor. La carga de un rostro no es lo mismo que una escena de fantasía generada. Tratar ambos bajo un mismo temporizador a menudo conduce a una retención excesiva.
Las políticas fallan cuando todos asumen que otra persona se encarga de la eliminación.
Un equipo debe decidir las reglas de clasificación. Otro debe configurar el almacenamiento en la nube y la automatización. Soporte debe saber qué pueden eliminar los usuarios por sí mismos frente a lo que requiere una acción en el backend. Legal o cumplimiento normativo deben aprobar excepciones, como retenciones por litigios o preservación por disputas.
Un mapa de responsabilidades breve suele funcionar mejor que una narrativa larga:
| Tarea | Propietario principal | Por qué importa |
|---|---|---|
| Clasificación de datos | Producto y legal | establece las categorías correctamente |
| Aplicación de la retención | Ingeniería y seguridad | convierte las reglas en comportamiento del sistema |
| Aprobación de excepciones | Legal o cumplimiento | previene anulaciones ad hoc |
| Comunicación con el usuario | Soporte y producto | mantiene claras las promesas de eliminación |
Si tu equipo necesita ejemplos de manejo al final de su vida útil, esta guía sobrepolíticas de destrucción segura de datoses útil porque enmarca la eliminación como un proceso documentado y no como un botón de borrado casual.
La eliminación debe ser parte del diseño del sistema, no un recordatorio en el calendario.
Para las plataformas de IA, la mejor práctica es utilizarcifrado AES-256 en reposoy políticas de ciclo de vida automatizadas comoAWS S3 Lifecycle, ya que la eliminación manual puede tener tasas de errorhasta un 40% más altasque los scripts automatizados (controles de retención en la nube y automatización de la eliminación). Eso importa para los equipos creativos porque la limpieza manual suele fallar primero en los flujos de trabajo más ocupados.
Una política limpia suele incluir estas reglas de eliminación:
Para las plataformas que también moderan contenido creado por los usuarios, tu política de retención debe alinearse con reglas más amplias de la plataforma, como unmarco de políticas de contenidoSi los registros de moderación viven más que el activo subyacente, escriba esa excepción explícitamente.
Consejo operativo:Si una regla de eliminación no se puede automatizar, trátela como inestable hasta que se demuestre lo contrario.
Un equipo creativo lanza una función de avatares de IA en varios países. Un usuario sube una selfi, otro introduce un mensaje de texto para la maqueta de un producto y un tercero descarga arte generado para una campaña de pago. Esos tres registros pueden parecer similares en su base de datos. Bajo las reglas de retención, no son el mismo problema.
El cumplimiento se vuelve difícil porque las leyes hacen preguntas diferentes. Algunas preguntan: "¿Por qué sigues guardando esto?". Otras preguntan: "¿Has guardado esto durante el período requerido?". Una política útil tiene que responder a ambas.
Bajo elArtículo 5 del RGPD, la retención está vinculada al propósito. Necesita una razón defendible para conservar los datos personales y debe detenerse una vez que esa razón termine. La ley de retención de datos obligatoria de Australia2015funciona de manera diferente. Requiere que los proveedores de telecomunicaciones y los ISP conserven ciertos metadatos exactamente durantedos años (reglas de retención bajo el RGPD y Australia).
Esa distinción es importante para las plataformas creativas de IA porque los "datos" son en realidad una pila de diferentes objetos con diferentes significados legales. Una selfi de un usuario puede tener sensibilidad relacionada con el rostro. Una imagen generada puede ser un producto entregado. El texto del mensaje de aviso puede importar más tarde para una disputa de facturación, una reclamación de propiedad intelectual o una revisión de abusos. Un solo reloj de retención para los tres es fácil de escribir y difícil de defender.
Los plazos fijos también aparecen en otros regímenes. La ley HIPAA exige que cierta documentación de cumplimiento administrativo se conserve durante al menosseis años. El Código de Comercio de Alemania exige10 añospara muchos documentos financieros. España establece4 añospara registros fiscales de empleados y6 añospara detalles contables. El patrón es simple. Los registros comerciales a menudo tienen mínimos obligatorios. Las entradas y salidas creativas a menudo necesitan primero una prueba de propósito.
| Regulación | Alcance | Período de retención |
|---|---|---|
| Artículo 5 del RGPD | Datos personales | Sin plazo fijo. La retención debe justificarse por el propósito |
| Ley de retención de datos de Australia de 2015 | Metadatos de telecomunicaciones e ISP | Exactamentedos años |
| HIPAA | Documentación de cumplimiento administrativo | Al menosseis años |
| Código de Comercio de Alemania | La mayoría de los documentos financieros | 10 años |
| Reglas fiscales y contables de España | Registros fiscales de empleados y detalles contables | 4 añospara registros fiscales de empleados,6 añospara detalles contables |
Un aviso de privacidad público debe mostrar cómo esas ideas legales se traducen en el comportamiento del producto. Un ejemplo útil esla política de privacidad de starryai para imágenes de IA y datos de cuentas, especialmente porque distingue entre tipos de datos en lugar de tratar cada archivo como intercambiable.
El problema pasado por alto es la brecha entreentradas proporcionadas por el usuarioysalidas generadas por IA.
Para un formador, la analogía más fácil es un estudio fotográfico. La selfi que entrega un cliente es la materia prima en bruto. El retrato generado es la impresión terminada. Los registros de servicio en torno a esa transacción son el libro de recibos. No guardaría los tres por la misma razón ni durante el mismo período de tiempo.
Aí es donde las políticas fallan.
Una política débil dice "las imágenes se conservan durante X meses" y se detiene ahí. Una política más sólida nombra la categoría, el propósito y el activador que inicia el reloj de retención. Por ejemplo, unaselfi de usuariopuede requerir una retención corta y estrictamente limitada porque es sensible y está ligada a un propósito. Unimagen generadapuede justificar una ventana diferente si el usuario necesita acceso para una nueva descarga, gestión de disputas o prueba de derechos comerciales.Texto del promptpuede necesitar su propia regla nuevamente, ya que puede contener datos personales, material con derechos de autor o instrucciones revisadas posteriormente durante la moderación.
Los errores comunes de cumplimiento incluyen:
El enfoque más seguro es la retención basada en categorías con propósitos específicos. Si tu política dice "selfi de usuario cargado para la generación de avatares", el equipo puede establecer una regla más corta que para "visual de campaña generado adquirido bajo un plan comercial". Ese nivel de separación hace que la política sea más fácil de aplicar, más fácil de explicar a los usuarios y más fácil de defender durante una revisión.
Una política se vuelve útil cuando las personas pueden completar un calendario y aplicarlo.
Para las plataformas creativas, comience con una distinción que despeje la mayor parte de la confusión:
Eso suena obvio, pero muchos equipos escriben calendarios como si fueran el mismo objeto. No lo son. Un selfi utilizado para generar un avatar generalmente merece un manejo más estricto que el avatar en sí. Es posible que una imagen de uso personal compartida por diversión no necesite una retención prolongada después de la entrega. Una salida de uso comercial puede necesitar un rastro de registro más largo.
Esa distinción comercial importa. Los expertos recomiendan conservar los prompts y las salidas utilizados en portadas de libros o mercancías durante3 a 7 años, mientras que los activos puramente personales pueden justificar la eliminación inmediata después de que se cumpla el propósito original (orientación sobre la retención para uso comercial).
Mantenga el período de retención más corto en la entrada más sensible que aún permita que el producto funcione.
Utilice una tabla como esta como punto de partida:
| Categoría de datos | Ejemplo | Caso de uso | Regla de retención | Motivo |
|---|---|---|---|---|
| Entrada de selfi del usuario | foto de rostro cargada para transferencia de estilo | creación personal | retención corta y limitada al propósito | alta sensibilidad, propósito limitado |
| Texto del prompt | "conviérteme en un personaje de videojuego retro" | creación personal | conservar solo según sea necesario para la generación y el soporte | bajo valor a largo plazo en muchos casos |
| Salida generada | imagen de retrato final | creación personal | retención controlada por el usuario si se guarda, de lo contrario retención corta | el valor del activo depende de la acción del usuario |
| Texto de prompt más salida | concepto de portada de libro y arte final | creación comercial | retención más larga dentro del rango de3 a 7 añoscuando esté justificado | autoría y defensa de disputas |
| Registro de moderación | metadatos de proyectos marcados | confianza y seguridad | retener según la necesidad de cumplimiento | separar el propósito operativo |
También puedes convertir eso en una plantilla rellenable para la redacción de políticas internas:
La clave es la consistencia. Si un equipo llama a algo una carga temporal y otro equipo lo almacena como un activo de entrenamiento reutilizable, tu calendario no coincidirá con tu sistema real.
Un diseñador sube una selfi para generar un retrato fantástico. Minutos después, la obra de arte está lista. Un mes después, el equipo recibe un ticket de soporte preguntando si la foto de rostro original todavía existe, si la imagen generada se almacena de manera diferente o si alguno de los archivos se utilizó para otro propósito. Ese es el momento en que una política de retención deja de ser un documento y se convierte en una prueba de comportamiento del producto.
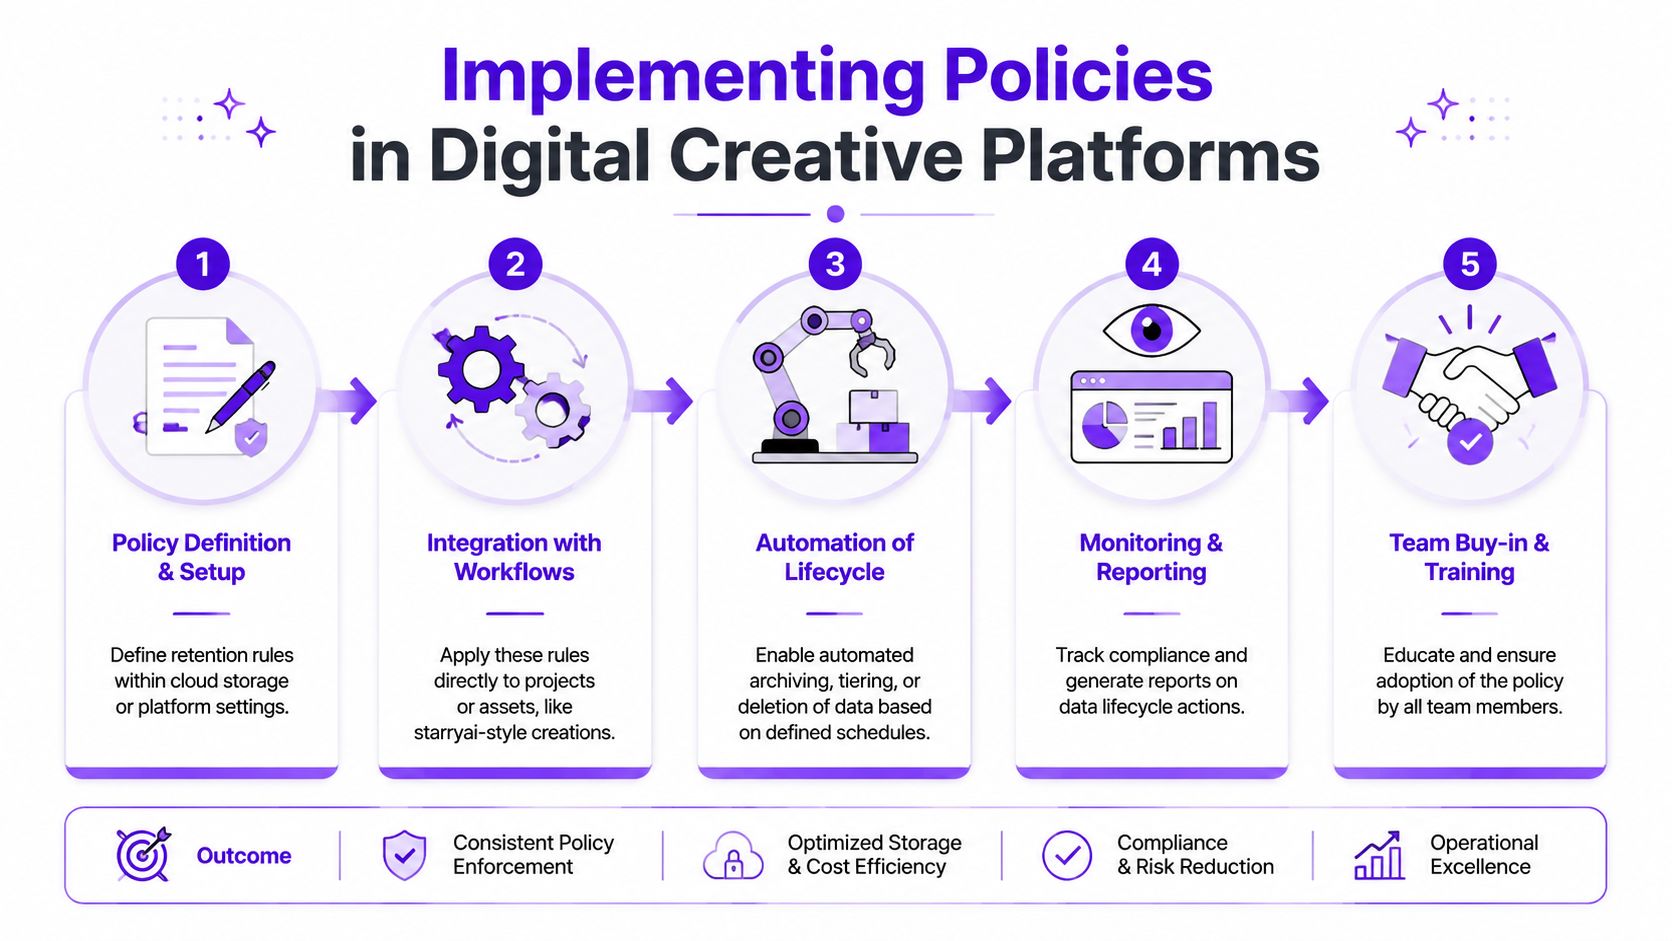
La implementación comienza con un ejercicio de traducción simple. Para cada tipo de dato, tu equipo necesita responder cuatro preguntas: dónde aterriza, por qué existe, qué evento inicia el cronograma de retención y qué sistema lo elimina o conserva.
Eso suena abstracto hasta que divides los datos de la plataforma creativa en los grupos correctos. Una selfi de usuario no es lo mismo que un gráfico generado. Un mensaje (prompt) no es lo mismo que un registro de moderación. Tratar a todos ellos como "imágenes" genera confusión rápidamente, porque cada uno tiene un nivel de sensibilidad diferente y un propósito comercial distinto.
Un modelo práctico se ve así:
La comparación importa. Una selfi funciona como una credencial de visitante. Puede ser necesaria para pasar por una puerta, pero eso no justifica mantenerla en circulación una vez terminada la visita. Una imagen generada se parece más al póster terminado. El usuario puede querer conservarla, organizarla, descargarla o consultarla más tarde.
Los controles de implementación útiles incluyen:
Los equipos que construyen estos controles de manera adecuada suelen probarlos de la misma forma en que prueban cualquier otro flujo de trabajo importante. Las verificaciones repetibles importan. Documentadosprocesos de garantía de calidad para aplicaciones creativasbrindan a los equipos de ingeniería y seguridad una manera de confirmar que las reglas de eliminación funcionan en producción, no solo en los documentos de políticas.
Las cargas de rostros son un buen ejemplo porque generan confusión inmediata. El usuario puede ver una acción creativa ("hacer arte a partir de mi selfi"), mientras que el sistema maneja varios objetos de datos diferentes tras bambalinas.
Para una plataforma comostarryai, una regla de implementación clara puede separar la imagen de rostro cargada del resultado generado. Como se señaló anteriormente en el artículo, las entradas de imágenes de rostros se pueden manejar con un período de retención corto basado en eventos vinculado a la entrega de la salida, mientras que el contenido de la cuenta guardada sigue una regla diferente. Esa distinción es lo que hace que la política sea comprensible tanto para los ingenieros como para los usuarios.
Aquí hay un flujo de implementación simple:
Antes del despliegue, muestre el flujo de trabajo visualmente.
La implementación también depende del comportamiento del personal. Los equipos de soporte, confianza y seguridad, y marketing de producto necesitan la misma explicación en lenguaje sencillo para cada regla de retención, especialmente en plataformas creativas de IA donde los usuarios a menudo preguntan tanto por lo que subieron como por lo que el modelo produjo.
La forma más fácil de evitar respuestas contradictorias es proporcionar a los equipos guías de respuesta que reflejen la lógica real del sistema.
| Pregunta del usuario | La respuesta del equipo debe cubrir |
|---|---|
| “¿Eliminaste mi archivo subido?” | si el archivo temporal de origen fue eliminado, qué evento activó la eliminación y si queda algún registro separado para seguridad o soporte |
| “¿Por qué mi imagen generada sigue en mi cuenta?” | la diferencia entre las entradas de procesamiento temporal y las salidas guardadas por el usuario |
| “¿Pueden conservar el historial de mi proyecto comercial?” | si la configuración de la empresa o de la cuenta permite una mayor retención para los resultados guardados y registros relacionados |
| “¿Usaron mi selfi de la misma manera que guardan el arte generado?” | que las imágenes de origen subidas y los elementos visuales generados pueden tener diferentes rutas de retención porque cumplen propósitos diferentes |
Si los equipos improvisan, los usuarios escuchan historias contradictorias. Una persona dice que el archivo ya no está. Otra dice que el proyecto sigue almacenado. Una tercera confunde el selfi con la imagen generada. La capacitación cierra esa brecha enseñando el flujo de trabajo y no solo el texto de la regla.
Una política de retención de datos envejece más rápido que la mayoría de los documentos internos.
Las nuevas funciones crean nuevos tipos de datos. Los nuevos mercados crean nuevas reglas. Las rutas de almacenamiento antiguas persisten después de los cambios en el producto. Si nadie revisa la política, la versión escrita deja de coincidir lentamente con el sistema que ejecuta.
Revise la política con regularidad y cada vez que cambie un flujo de trabajo importante. Busque tres cosas: categorías que ya no existen, almacenes de datos que la política olvidó y reglas de eliminación que están escritas pero no automatizadas. Compruebe también las excepciones. Los equipos a menudo agregan un manejo especial durante incidentes o disputas, y luego se olvidan de quitarlo.
Una política de retención no es saludable solo porque existe. Es saludable cuando el documento, el producto y el comportamiento de almacenamiento aún coinciden.
El mejor hábito de revisión es sencillo. Dele a un solo responsable la tarea de actualizar, exija la aprobación de varios equipos y documente cada cambio para que soporte, ingeniería y el área legal se mantengan alineados.
Si su equipo crea, almacena o transforma imágenes de usuarios,starryaies un ejemplo de cómo una plataforma creativa de IA puede combinar flujos de trabajo de generación de imágenes con reglas de manejo documentadas para archivos subidos sensibles y recursos guardados.


