

Escrito porMo Kahnel
21 de julio de 2026


Probablemente estás almacenando más datos creativos de los que crees.
Entra un "selfie". Se escribe un "prompt". El modelo genera cuatro variaciones. Un usuario guarda una, ignora tres, comparte una en redes sociales y luego pide a soporte que elimine su cuenta dos meses después. Mientras tanto, tu equipo tiene miniaturas en almacenamiento en la nube, "prompts" en registros (logs), archivos de salida en una red de entrega de contenido (CDN) y capturas de pantalla de soporte en una herramienta de tickets. Si nadie decide qué se queda, qué se archiva y qué se elimina, tu plataforma no está administrando datos. Los está acumulando.
Los equipos creativos a menudo entienden los flujos de trabajo de activos mejor que las reglas de retención. Eso es normal. Lo que se pasa por alto es que las plataformas de IA no solo almacenan arte terminado. A menudo tocanentradascomo selfies y "prompts",salidascomo imágenes generadas, yregistros de apoyocomo registros (logs) o notas de moderación. Esas categorías no merecen todas el mismo cronograma.
Una buenapolítica de retención de datosle da a cada categoría una fecha de expiración y una razón. Para las plataformas creativas digitales, esa es la diferencia entre un sistema limpio y una futura disputa legal.
Una plataforma creativa suele notar los problemas de retención tarde.
La señal de advertencia a menudo no es el costo de almacenamiento. Es un ticket de soporte, una solicitud legal o una discusión interna. Un compañero de equipo dice que las cargas de los usuarios deben eliminarse rápidamente. Otro dice que hay que conservar todo por si alguien disputa la propiedad más tarde. Soporte pregunta si eliminado significa eliminado solo de la galería, o eliminado de las copias de seguridad también. Nadie tiene una respuesta única porque nadie escribió un libro de reglas.
Ahí es donde empiezan los problemas. Si tu equipo no puede explicar por qué los datos todavía están ahí, tendrás dificultades para justificar su conservación. Si eliminas de manera demasiado agresiva, puedes perder registros que la gente necesita para disputas, moderación o soporte de cuentas. Si guardas todo "por si acaso", aumentas tu riesgo sin una razón comercial clara.
En el caso de los productos creativos de IA, la confusión se agudiza porque no todos los archivos tienen la misma sensibilidad. Un aviso sobre una “ciudad cyberpunk de neón” no es lo mismo que una selfi que contiene un rostro. Un fondo de pantalla generado y guardado para diversión personal no es lo mismo que una portada de libro comercial que un autor independiente pueda necesitar más adelante para defender sus decisiones de autoría o responder a una reclamación por infracción.
Regla práctica:Cuanto más personal sea la entrada, más sólida debe ser la razón para conservarla.
Los equipos confían en sistemas que se comportan de manera predecible. Los usuarios también. Una política de retención de datos proporciona a los departamentos de producto, ingeniería, legal, seguridad y soporte un guion compartido. Le indica al equipo qué datos existen, por qué existen, cuánto tiempo permanecen y qué evento activa su eliminación. Eso no es burocracia. Es claridad operativa.
Una política de retención de datos se entiende más fácilmente si se relaciona con las normas de una biblioteca.
Una biblioteca no trata todos los elementos de la misma manera. Un libro de consulta se queda en el edificio. Una novela se puede tomar prestada. Un periódico puede desecharse después de su vida útil. La regla no es aleatoria. Refleja un propósito, un valor y un riesgo. Los datos de su plataforma deben funcionar de la misma manera.
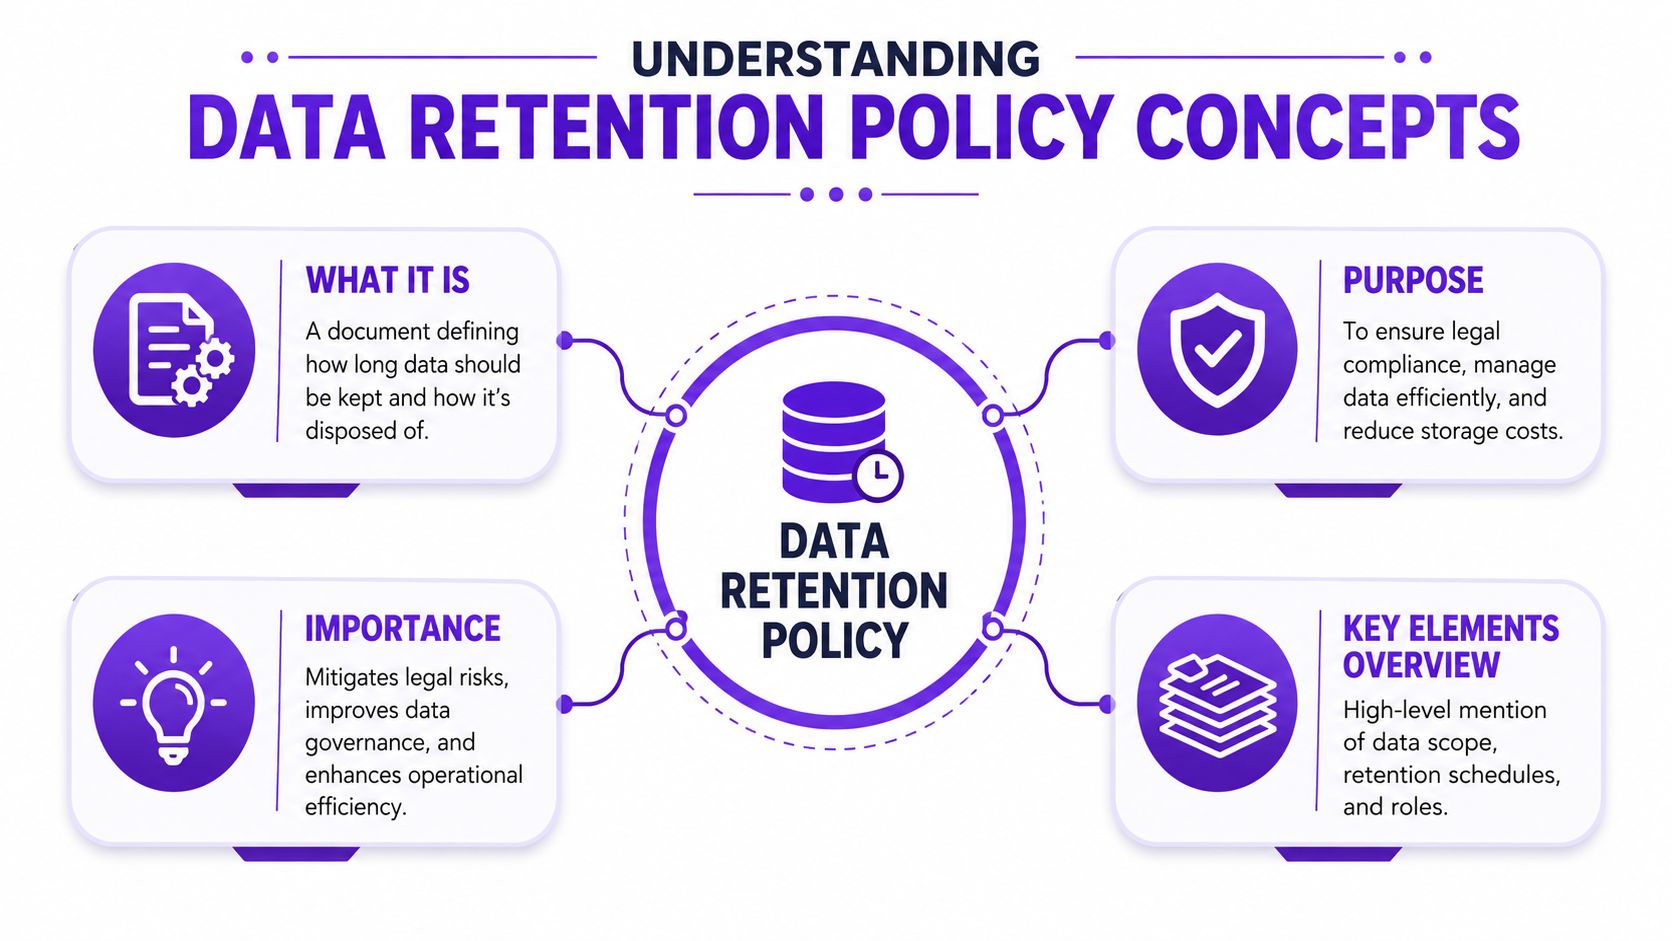
Unapolítica de retención de datoses un conjunto escrito de reglas que responde a cuatro preguntas prácticas:
Para las plataformas creativas, esas respuestas a menudo varían según la categoría. Las selfis de los usuarios pueden requerir una retención corta. Los resultados generados pueden requerir una retención más prolongada si los usuarios los guardan o los usan comercialmente. Los registros (logs) pueden tener un valor de seguridad o auditoría independiente.
Muchos equipos confunden la retención con el almacenamiento. No son lo mismo. El almacenamiento es el lugar donde residen los datos. La retención es la regla que decide si aún deben estar allí.
El trasfondo legal también cambia con el tiempo. En el año2006, la UE aprobó la Directiva de Retención de Datos que exige la retención de metadatos durante6 a 24 meses, pero el TJUE la derogó en2014, lo que demuestra cómo las reglas de retención pueden evolucionar y fragmentarse entre jurisdicciones (historia de la retención de datos en la UE).
Aquí están las frases que tienden a difuminarse:
| Término | Significado sencillo | Ejemplo de plataforma creativa |
|---|---|---|
| Alcance | Lo que cubre la política | selfis, avisos, resultados, registros, archivos adjuntos de soporte |
| Calendario de retención | El tiempo que permanece cada categoría | texto de aviso conservado para un caso de uso, eliminado antes para otro |
| Archivo | Conservado, pero fuera de uso activo | registros de proyectos comerciales más antiguos almacenados por separado |
| Eliminación | Eliminado al final del período de retención | carga transitoria borrada después de cumplir su propósito |
| Propietario | Persona o equipo responsable | ingeniería ejecuta trabajos de eliminación, legal aprueba excepciones |
Un error común es escribir “eliminar los datos del usuario cuando ya no sean necesarios” y detenerse ahí. Eso suena sensato, pero deja a todos adivinando. ¿Necesarios para qué? ¿Necesarios para quién? ¿Necesarios por cuánto tiempo?
Una política funciona solo cuando un compañero de equipo puede leerla y tomar la misma medida en todo momento.
Para los productos de IA, la distinción más útil suele serentrada versus salida. Los datos de entrada incluyen el material bruto que proporciona un usuario, como una selfi o un aviso. Los datos de salida incluyen la imagen que crea el sistema. Esas dos categorías pueden servir para propósitos diferentes, conllevar riesgos diferentes y merecer ciclos de vida diferentes.
Una política viable necesita estructura. Sin ella, los equipos escriben declaraciones amplias que suenan responsables pero que no se pueden hacer cumplir.
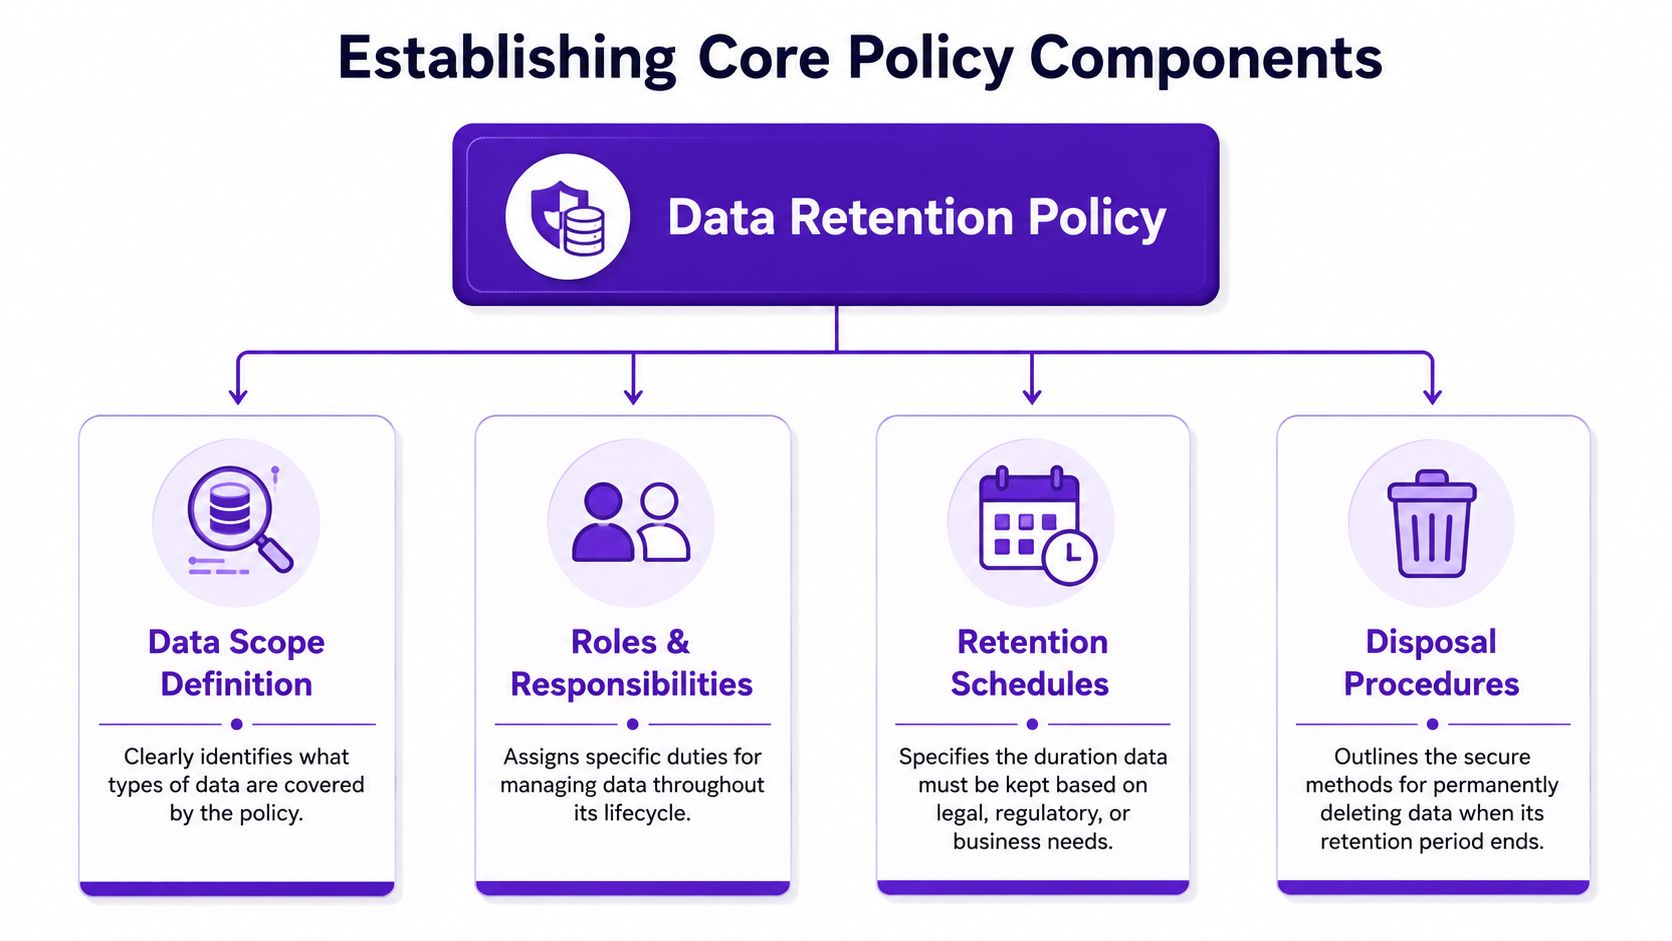
Comience por enumerar los objetos de datos reales que toca su plataforma. Sea literal. No escriba “contenido de usuario” y siga adelante. Desglóselo.
Para una aplicación creativa, eso suele incluir:
Este paso importa porque la retención se vuelve complicada cuando los equipos agrupan diferentes elementos en un solo contenedor. La subida de un rostro no es lo mismo que una escena de fantasía generada. Tratar ambos bajo un mismo temporizador a menudo conduce a una retención excesiva.
Las políticas fallan cuando todos asumen que otra persona es responsable de la eliminación.
Un equipo debe decidir las reglas de clasificación. Otro debe configurar el almacenamiento en la nube y la automatización. Soporte debe saber qué pueden eliminar los usuarios por sí mismos frente a lo que requiere una acción en el backend. Legal o cumplimiento debe aprobar excepciones como retenciones por litigio o preservación por disputas.
Un mapa de responsabilidades breve suele funcionar mejor que una narrativa larga:
| Tarea | Propietario principal | Por qué importa |
|---|---|---|
| Clasificación de datos | Producto y legal | establece las categorías correctamente |
| Aplicación de la retención | Ingeniería y seguridad | convierte las reglas en comportamiento del sistema |
| Aprobación de excepciones | Legal o cumplimiento | previene anulaciones improvisadas |
| Comunicación con el usuario | Soporte y producto | mantiene claras las promesas de eliminación |
Si tu equipo necesita ejemplos de manejo de fin de vida útil, esta guía sobrepolíticas de destrucción segura de datoses útil porque enmarca la disposición como un proceso documentado, no como un botón de eliminación casual.
La eliminación debe ser parte del diseño del sistema, no un recordatorio en el calendario.
Para las plataformas de IA, la mejor práctica es utilizarcifrado AES-256 en reposoy políticas de ciclo de vida automatizadas comoAWS S3 Lifecycle, porque la eliminación manual puede tener tasas de errorhasta un 40% más altasque los scripts automatizados (controles de retención en la nube y automatización de la eliminación). Eso importa para los equipos creativos porque la limpieza manual suele fallar primero en los flujos de trabajo más ocupados.
Una política limpia generalmente incluye estas reglas de disposición:
Para las plataformas que también moderan contenido creado por los usuarios, su política de retención debe alinearse con reglas de plataforma más amplias, como unmarco de política de contenidoSi los registros de moderación duran más que el activo subyacente, indique esa excepción explícitamente.
Consejo operativo:Si una regla de eliminación no se puede automatizar, trátela como inestable hasta que se demuestre lo contrario.
Un equipo creativo lanza una función de avatar de IA en varios países. Un usuario sube un selfi, otro introduce un mensaje de texto para una maqueta de producto y un tercero descarga arte generado para una campaña de pago. Esos tres registros pueden parecer similares en su base de datos. Según las normas de retención, no son el mismo problema.
El cumplimiento normativo se complica porque las leyes plantean preguntas diferentes. Algunas preguntan: "¿Por qué sigues guardando esto?". Otras preguntan: "¿Lo has guardado durante el período requerido?". Una política útil tiene que responder a ambas.
Según elArtículo 5 del RGPD, la retención está vinculada a la finalidad. Necesita una razón defendible para conservar los datos personales y debe dejar de hacerlo una vez que termine esa razón. La ley de retención obligatoria de datos2015de Australia funciona de otra manera. Exige a los proveedores de telecomunicaciones y de servicios de Internet (ISP) que conserven determinados metadatos exactamente durantedos años (normas de retención en virtud del RGPD y Australia).
Esa distinción es importante para las plataformas creativas de IA porque los "datos" son en realidad una pila de diferentes objetos con diferentes significados legales. El selfi de un usuario puede conllevar sensibilidad relacionada con el rostro. Una imagen generada puede ser un producto entregado. El texto de las instrucciones puede importar más tarde para una disputa de facturación, una queja de propiedad intelectual o una revisión de abusos. Un único reloj de retención para los tres es fácil de redactar y difícil de defender.
Los plazos fijos también aparecen en otros regímenes. La HIPAA exige que cierta documentación de cumplimiento administrativo se conserve durante al menosseis años. El Código de Comercio alemán exige10 añospara muchos documentos financieros. España establece4 añospara los registros fiscales de los empleados y6 añospara los detalles contables. El patrón es sencillo. Los registros comerciales suelen tener mínimos obligatorios. Las entradas y salidas creativas a menudo necesitan una prueba de finalidad primero.
| Regulación | Alcance | Período de retención |
|---|---|---|
| Artículo 5 del RGPD | Datos personales | Sin plazo fijo. La retención debe estar justificada por la finalidad |
| Ley de retención de datos de Australia de 2015 | Metadatos de telecomunicaciones y de ISP | Exactamentedos años |
| HIPAA | Documentación de cumplimiento administrativo | Al menosseis años |
| Código de Comercio alemán | La mayoría de los documentos financieros | 10 años |
| Normas fiscales y contables de España | Registros fiscales de los empleados y detalles contables | 4 añospara los registros fiscales de los empleados,6 añospara los detalles contables |
Un aviso de privacidad público debe mostrar cómo esas ideas legales se traducen en el comportamiento del producto. Un ejemplo útil esla política de privacidad de starryai para imágenes de IA y datos de cuentas, especialmente porque distingue entre tipos de datos en lugar de tratar cada archivo como intercambiable.
El problema pasado por alto es la brecha entre lasentradas proporcionadas por el usuarioy lassalidas generadas por la IA.
Para un formador, la analogía más sencilla es un estudio fotográfico. El selfi que entrega un cliente es el material de origen bruto. El retrato generado es la impresión final. Los registros de servicio en torno a esa transacción son el libro de recibos. No guardaría los tres por la misma razón ni durante el mismo período de tiempo.
Aquí es donde las políticas fallan.
Una política débil dice "las imágenes se conservan durante X meses" y se detiene ahí. Una política más sólida nombra la categoría, la finalidad y el desencadenante que pone en marcha el reloj de retención. Por ejemplo, elselfi de un usuariopuede requerir una retención corta y estrictamente limitada porque es sensible y está ligado a una finalidad. Unvisual generadopuede justificar una ventana diferente si el usuario necesita acceso para una nueva descarga, gestión de disputas o prueba de derechos comerciales.Texto del promptpuede necesitar su propia regla nuevamente, porque puede contener datos personales, material con derechos de autor o instrucciones revisadas posteriormente durante la moderación.
Los errores comunes de cumplimiento incluyen:
El enfoque más seguro es la retención basada en categorías con propósitos específicos. Si su política dice “selfi de usuario subido para la generación de avatares”, el equipo puede establecer una regla más corta que para un “visual de campaña generado comprado bajo un plan comercial”. Ese nivel de separación hace que la política sea más fácil de aplicar, más fácil de explicar a los usuarios y más fácil de defender durante una revisión.
Una política se vuelve útil cuando las personas pueden completar un calendario y aplicarlo.
Para las plataformas creativas, comience con una distinción que aclara la mayor parte de la confusión:
Eso suena obvio, pero muchos equipos escriben calendarios como si fueran el mismo objeto. No lo son. Un selfi utilizado para generar un avatar generalmente merece un manejo más estricto que el avatar en sí. Es posible que una imagen de uso personal compartida por diversión no necesite una retención prolongada después de la entrega. Una salida de uso comercial puede necesitar un rastro de registro más largo.
Esa distinción comercial importa. Los expertos recomiendan conservar los prompts y las salidas utilizados en portadas de libros o mercancías durante3 a 7 años, mientras que los activos puramente personales pueden justificar la eliminación inmediata después de que se cumpla el propósito original (guía de retención para uso comercial).
Mantenga el período de retención más corto en la entrada más sensible que aún permita que el producto funcione.
Utilice una tabla como esta como punto de partida:
| Categoría de datos | Ejemplo | Caso de uso | Regla de retención | Motivo |
|---|---|---|---|---|
| Entrada de selfi de usuario | foto de rostro subida para transferencia de estilo | creación personal | retención corta y limitada al propósito | alta sensibilidad, propósito limitado |
| Texto del prompt | “conviérteme en un personaje de juego retro” | creación personal | conservar solo según sea necesario para la generación y el soporte | bajo valor a largo plazo en muchos casos |
| Salida generada | imagen de retrato final | creación personal | retención controlada por el usuario si se guarda, de lo contrario retención corta | el valor del activo depende de la acción del usuario |
| Texto del prompt más salida | concepto de portada de libro y arte final | creación comercial | retención más larga dentro del intervalo3 a 7 añoscuando esté justificado | autoría y defensa de disputas |
| Registro de moderación | metadatos de proyectos marcados | confianza y seguridad | mantener según las necesidades de aplicación | propósito operativo separado |
También puedes convertir eso en una plantilla rellenable para la redacción de políticas internas:
La clave es la coherencia. Si un equipo llama a algo una subida temporal y otro equipo lo almacena como un recurso de entrenamiento reutilizable, tu calendario no coincidirá con tu sistema real.
Un diseñador sube una selfie para generar un retrato de fantasía. Minutos después, la obra de arte está lista. Un mes después, el equipo recibe un ticket de soporte preguntando si la foto de rostro original todavía existe, si la imagen generada se almacena de manera diferente, o si alguno de los archivos se utilizó para otro propósito. Ese es el momento en que una política de retención deja de ser un documento y se convierte en una prueba de comportamiento del producto.
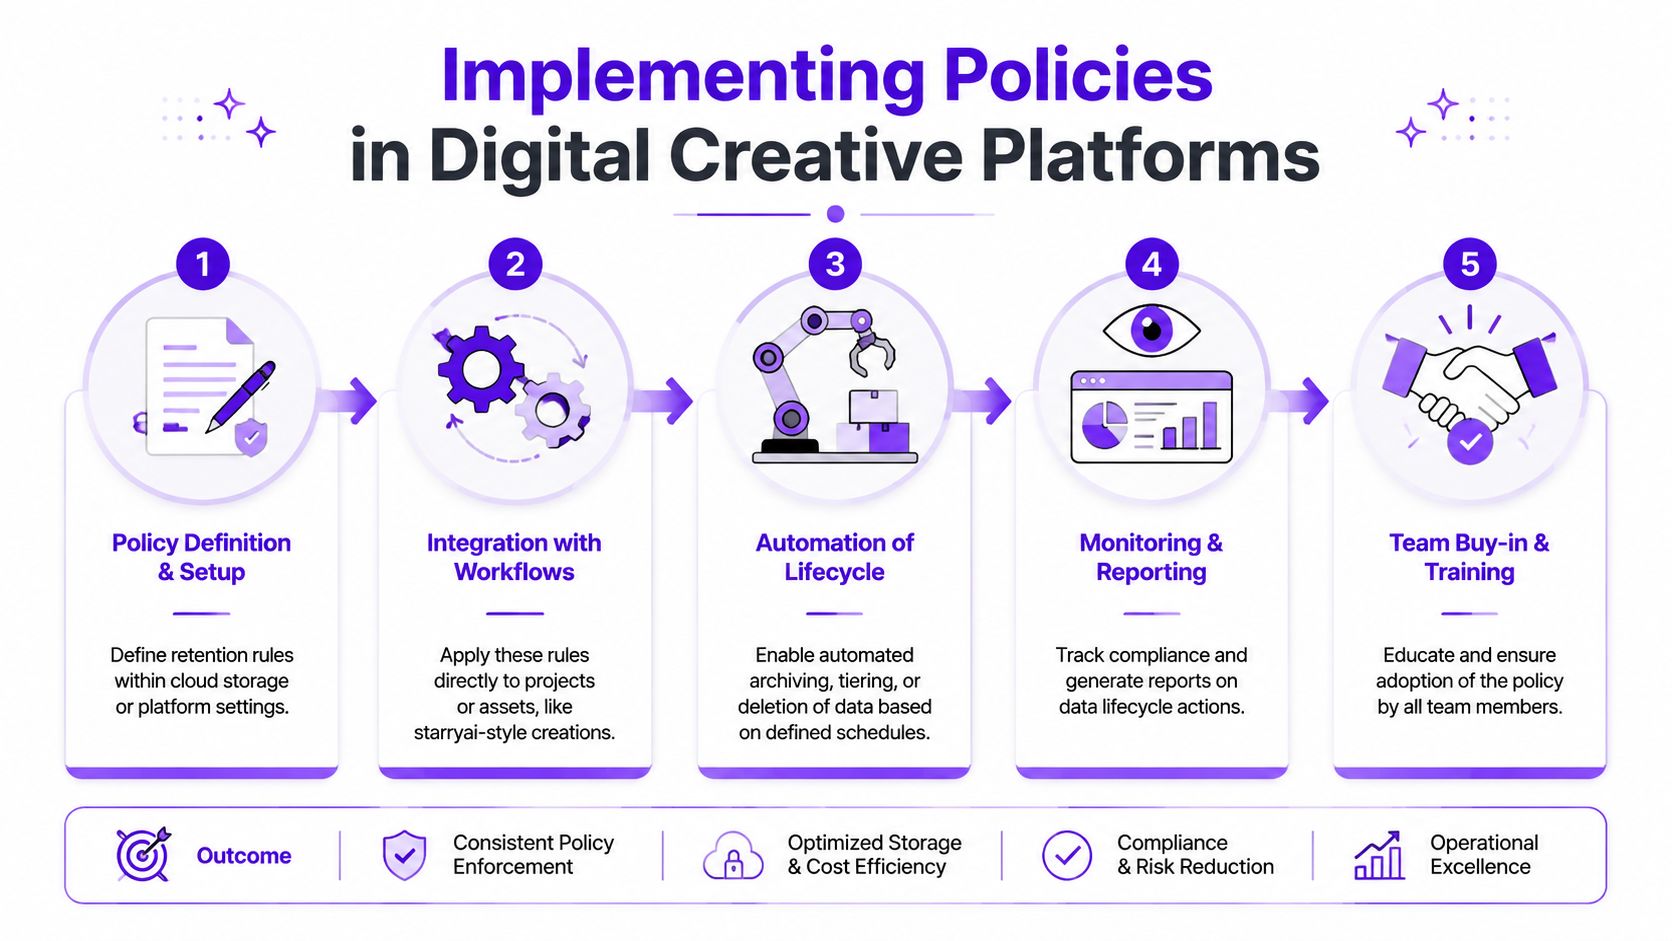
La implementación comienza con un ejercicio de traducción simple. Para cada tipo de dato, tu equipo necesita responder cuatro preguntas: dónde aterriza, por qué existe, qué evento inicia el reloj de retención y qué sistema lo elimina o conserva.
Eso suena abstracto hasta que divides los datos de la plataforma creativa en los grupos correctos. La selfie de un usuario no es lo mismo que un gráfico generado. Un prompt no es lo mismo que un registro de moderación. Tratar a todos ellos como "imágenes" genera confusión rápidamente, porque cada uno tiene un nivel de sensibilidad diferente y un propósito de negocio diferente.
Un modelo práctico se ve así:
La comparación importa. Una selfie funciona como una credencial de visitante. Puede ser necesaria para atravesar una puerta, pero eso no justifica mantenerla en circulación una vez que la visita ha terminado. Una imagen generada está más cerca del póster terminado. El usuario puede querer conservarla, organizarla, descargarla o confiar en ella más tarde.
Los controles de implementación útiles incluyen:
Los equipos que construyen estos controles de manera adecuada suelen probarlos de la misma manera que prueban cualquier otro flujo de trabajo importante. Las comprobaciones repetibles importan. Losprocesos documentados de control de calidad para aplicaciones creativasbrindan a los equipos de ingeniería y seguridad una forma de confirmar que las reglas de eliminación funcionan en producción, no solo en los documentos de políticas.
Las subidas de rostros son un buen ejemplo porque crean confusión inmediata. El usuario puede ver una sola acción creativa, "hacer arte a partir de mi selfie", mientras el sistema maneja varios objetos de datos diferentes detrás de escena.
Para una plataforma comostarryai, una regla de implementación clara puede separar la imagen de rostro subida del resultado generado. Como se señaló anteriormente en el artículo, las entradas de imágenes de rostros se pueden manejar con un período de retención corto basado en eventos vinculado a la entrega de la salida, mientras que el contenido de la cuenta guardada sigue una regla diferente. Esa distinción es lo que hace que la política sea comprensible tanto para los ingenieros como para los usuarios.
Aquí hay un flujo de implementación simple:
Antes del lanzamiento, muestre el flujo de trabajo visualmente.
La implementación también depende del comportamiento del personal. El soporte, la confianza y seguridad, y el marketing de producto necesitan la misma explicación en lenguaje sencillo para cada regla de retención, especialmente en plataformas creativas de IA donde los usuarios a menudo preguntan tanto sobre lo que subieron como sobre lo que produjo el modelo.
La forma más fácil de evitar respuestas contradictorias es dar a los equipos una guía de respuesta que refleje la lógica real del sistema.
| Pregunta del usuario | La respuesta del equipo debe cubrir |
|---|---|
| “¿Eliminaste mi archivo subido?” | si el archivo fuente temporal fue eliminado, qué evento desencadenó la eliminación y si queda algún registro separado para seguridad o soporte |
| “¿Por qué mi imagen generada sigue en mi cuenta?” | la diferencia entre las entradas de procesamiento temporal y los resultados guardados por el usuario |
| “¿Pueden conservar el historial de mi proyecto comercial?” | si la configuración comercial o de la cuenta permite una mayor retención de los resultados guardados y registros relacionados |
| “¿Usaron mi selfi de la misma manera que almacenan el arte generado?” | que las imágenes fuente subidas y los elementos visuales generados pueden tener rutas de retención diferentes porque cumplen propósitos distintos |
Si los equipos improvisan, los usuarios escuchan historias contradictorias. Una persona dice que el archivo ya no está. Otra dice que el proyecto sigue almacenado. Una tercera confunde el selfi con la imagen generada. La capacitación cierra esa brecha enseñando el flujo de trabajo, no solo el texto de la regla.
Una política de retención de datos envejece más rápido que la mayoría de los documentos internos.
Las nuevas funciones crean nuevos tipos de datos. Los nuevos mercados crean nuevas reglas. Las rutas de almacenamiento antiguas persisten después de los cambios en el producto. Si nadie revisa la política, la versión escrita deja de coincidir poco a poco con el sistema que ejecuta.
Revise la política de forma regular y cada vez que cambie un flujo de trabajo importante. Busque tres cosas: categorías que ya no existen, almacenes de datos que la política olvidó y reglas de eliminación que están escritas pero no automatizadas. Compruebe también las excepciones. Los equipos a menudo añaden un manejo especial durante incidentes o disputas, y luego se olvidan de quitarlo.
Una política de retención no es saludable solo por existir. Es saludable cuando el documento, el producto y el comportamiento de almacenamiento aún coinciden.
El mejor hábito de revisión es sencillo. Dele a un solo responsable la tarea de actualizar, exija la aprobación de varios equipos y documente cada cambio para que soporte, ingeniería y el departamento legal se mantengan alineados.
Si su equipo crea, almacena o transforma imágenes de usuarios,starryaies un ejemplo de cómo una plataforma creativa de IA puede combinar flujos de trabajo de generación de imágenes con reglas de manejo documentadas para cargas sensibles y activos guardados.


