

Écrit parMo Kahnle
21 juillet 2026


Vous stockez probablement plus de données créatives que vous ne le pensez.
Un selfie arrive. Une invite est saisie. Le modèle génère quatre variations. Un utilisateur en enregistre une, en ignore trois, en partage une sur les réseaux sociaux, puis demande au support de supprimer son compte deux mois plus tard. Pendant ce temps, votre équipe possède des miniatures dans le stockage cloud, des invites dans les journaux, des fichiers de sortie dans un CDN et des captures d'écran de support dans un outil de billetterie. Si personne n'a décidé de ce qui reste, de ce qui est archivé et de ce qui est supprimé, votre plateforme ne gère pas les données. Elle les accumule.
Les équipes créatives comprennent souvent mieux les pipelines d'actifs que les règles de conservation. C'est normal. Ce que l'on oublie souvent, c'est que les plateformes d'IA ne stockent pas seulement des œuvres d'art finies. Elles touchent souvent desentréestelles que des selfies et des invites, dessortiestelles que des images générées et desdocuments justificatifstels que des journaux ou des notes de modération. Ces catégories ne méritent pas toutes le même calendrier.
Une bonnepolitique de conservation des donnéesattribue à chaque catégorie une date d'expiration et une raison. Pour les plateformes créatives numériques, c'est la différence entre un système propre et une future bataille juridique.
Une plateforme créative remarque généralement les problèmes de conservation trop tard.
Le signe avant-coureur n'est souvent pas le coût de stockage. C'est un ticket de support, une demande juridique ou un différend interne. Un coéquipier dit que les téléchargements des utilisateurs doivent être supprimés rapidement. Un autre dit de tout garder au cas où quelqu'un contesterait la propriété plus tard. Le support demande si supprimé signifie retiré de la galerie uniquement, ou retiré des sauvegardes également. Personne n'a de réponse unique parce que personne n'a écrit de livre de règles.
C'est là que les ennuis commencent. Si votre équipe ne peut pas expliquer pourquoi les données sont toujours là, vous aurez du mal à justifier leur conservation. Si vous supprimez de manière trop agressive, vous risquez de perdre des dossiers dont les gens ont besoin pour des litiges, de la modération ou du support de compte. Si vous gardez tout « juste au cas où », vous augmentez votre risque sans raison commerciale claire.
Pour les produits créatifs basés sur l'IA, la confusion est encore plus grande car tous les fichiers n'ont pas la même sensibilité. Un prompt concernant une « ville cyberpunk néon » n'est pas la même chose qu'un selfie contenant un visage. Un fond d'écran généré et enregistré pour le plaisir personnel n'est pas comparable à la couverture d'un livre commercial dont un auteur indépendant pourrait avoir besoin par la suite pour défendre ses choix de paternité ou répondre à une réclamation pour contrefaçon.
Règle pratique :Plus l'entrée est personnelle, plus la raison de la conserver doit être forte.
Les équipes font confiance aux systèmes qui se comportent de manière prévisible. Les utilisateurs aussi. Une politique de conservation des données offre un scénario commun aux services produit, ingénierie, juridique, sécurité et support. Elle indique à l'équipe quelles données existent, pourquoi elles existent, combien de temps elles sont conservées et quel événement déclenche leur suppression. Il ne s'agit pas de paperasse. C'est de la clarté opérationnelle.
Une politique de conservation des données se comprend plus facilement en la comparant aux règles d'une bibliothèque.
Une bibliothèque ne traite pas chaque article de la même manière. Un livre de référence reste dans le bâtiment. Un roman peut être emprunté. Un journal peut être jeté après sa durée d'utilité. La règle n'est pas aléatoire. Elle reflète un objectif, une valeur et un risque. Les données de votre plateforme devraient fonctionner de la même manière.
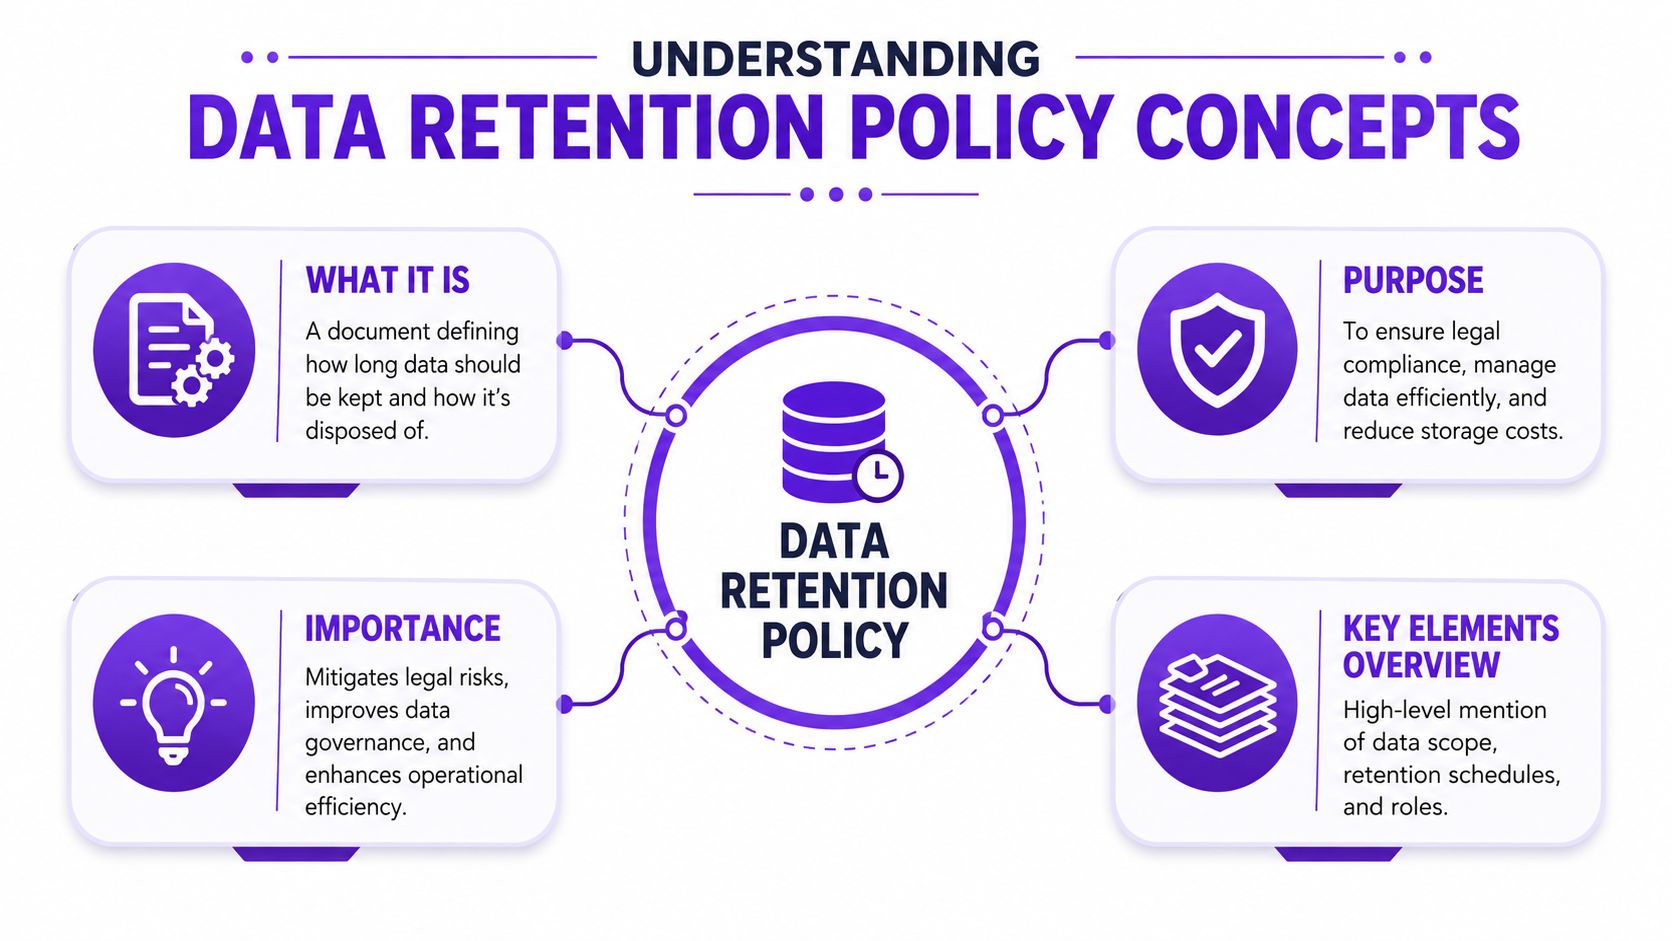
Unepolitique de conservation des donnéesest un ensemble de règles écrites qui répond à quatre questions pratiques :
Pour les plateformes créatives, ces réponses varient souvent selon la catégorie. Les selfies des utilisateurs peuvent nécessiter une conservation courte. Les productions générées peuvent nécessiter une conservation plus longue si les utilisateurs les enregistrent ou les utilisent à des fins commerciales. Les journaux (logs) peuvent avoir une valeur de sécurité ou d'audit distincte.
De nombreuses équipes confondent conservation et stockage. Ce n'est pas la même chose. Le stockage est l'endroit où résident les données. La conservation est la règle qui décide si elles doivent toujours s'y trouver.
Le contexte juridique évolue également au fil du temps. En2006, l'UE a adopté la directive sur la conservation des données exigeant la conservation des métadonnées pendant6 à 24 mois, mais la CJUE l'a annulée en2014, montrant comment les règles de conservation peuvent évoluer et se fragmenter selon les juridictions (historique de la conservation des données dans l'UE).
Voici les termes qui ont tendance à se confondre :
| Terme | Sens littéral | Exemple pour une plateforme créative |
|---|---|---|
| Périmètre | Ce que couvre la politique | selfies, prompts, productions, journaux, pièces jointes du support |
| Calendrier de conservation | Combien de temps chaque catégorie est conservée | texte de prompt conservé pour un cas d'usage, supprimé plus tôt pour un autre |
| Archive | Conservée, mais retirée de l'utilisation active | anciens dossiers de projets commerciaux stockés séparément |
| Suppression | Retirée à la fin de la période de conservation | téléchargement transitoire effacé une fois son objectif rempli |
| Propriétaire | Personne ou équipe responsable | l'ingénierie exécute les tâches de suppression, le service juridique approuve les exceptions |
Une erreur courante consiste à écrire « supprimer les données utilisateur lorsqu'elles ne sont plus nécessaires » et à s'arrêter là. Cela semble judicieux, mais cela laisse tout le monde dans le flou. Nécessaires pour quoi. Nécessaires pour qui. Nécessaires pendant combien de temps.
Une politique ne fonctionne que lorsqu'un coéquipier peut la lire et effectuer la même action à chaque fois.
Pour les produits d'IA, la distinction la plus utile est souvent celle entreles données d'entrée (input) et les données de sortie (output). Les données d'entrée incluent la matière première fournie par l'utilisateur, telle qu'un selfie ou un prompt. Les données de sortie incluent l'image créée par le système. Ces deux catégories peuvent servir à des objectifs différents, comporter des risques différents et mériter des cycles de vie différents.
Une politique applicable a besoin d'une structure. Sans cela, les équipes rédigent des déclarations générales qui semblent responsables mais ne peuvent pas être appliquées.
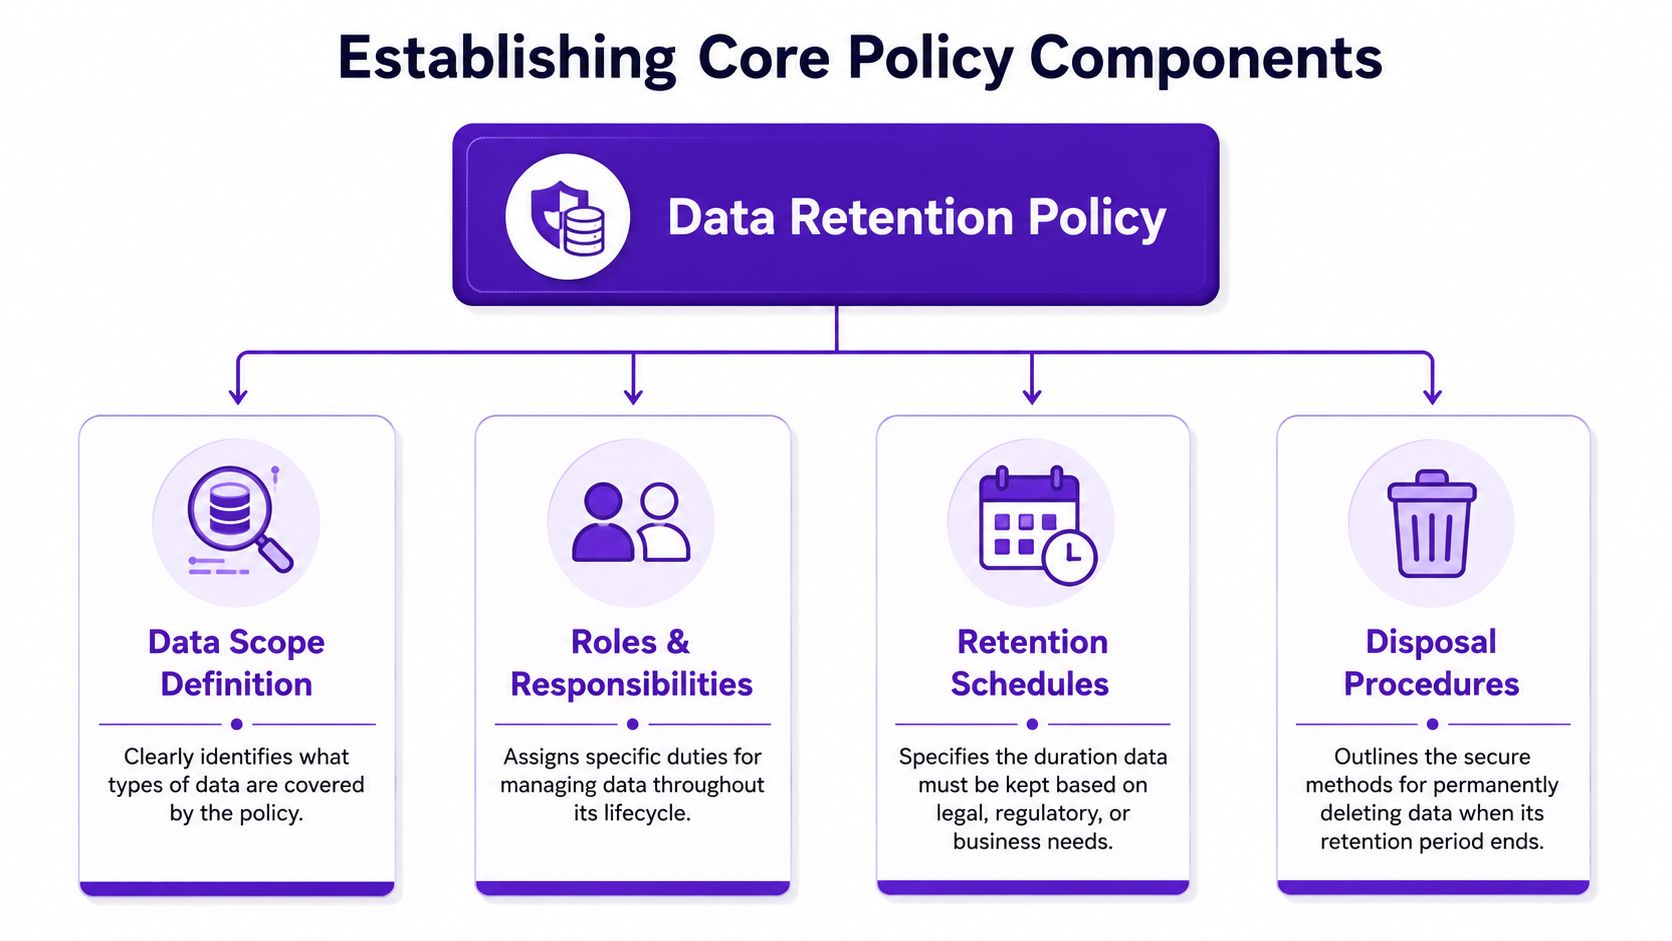
Commencez par lister les objets de données réels que votre plateforme manipule. Soyez littéral. N'écrivez pas « contenu utilisateur » pour passer à autre suite. Décomposez-le.
Pour une application créative, cela inclut généralement :
Cette étape est importante car la conservation devient complexe lorsque les équipes regroupent différents éléments dans un même panier. Le téléchargement d'un visage n'est pas la même chose qu'une scène fantastique générée. Traiter les deux sous un même compte à rebours conduit souvent à une conservation excessive.
Les politiques échouent lorsque tout le monde suppose que quelqu'un d'autre est responsable de la suppression.
Une équipe devrait décider des règles de classification. Une autre devrait configurer le stockage cloud et l'automatisation. Le support devrait savoir ce que les utilisateurs peuvent supprimer eux-mêmes par rapport à ce qui nécessite une action backend. Le service juridique ou de conformité devrait approuver les exceptions telles que les suspensions pour litige ou la conservation en cas de litige.
Une courte carte des responsabilités fonctionne généralement mieux qu'un long récit :
| Tâche | Propriétaire principal | Pourquoi c'est important |
|---|---|---|
| Classification des données | Produit et juridique | définit correctement les catégories |
| Application de la conservation | Ingénierie et sécurité | transforme les règles en comportement système |
| Approbation des exceptions | Juridique ou conformité | empêche les dérogations ponctuelles |
| Communication avec l'utilisateur | Support et produit | maintient des promesses de suppression claires |
Si votre équipe a besoin d'exemples de gestion de fin de vie, ce guide sur lespolitiques de destruction sécurisée des donnéesest utile car il présente l'élimination comme un processus documenté et non comme un simple bouton de suppression.
La suppression doit faire partie de la conception du système et non d'un rappel de calendrier.
Pour les plates-formes d'IA, la meilleure pratique consiste à utiliserle chiffrement AES-256 au reposet des politiques de cycle de vie automatisées telles queAWS S3 Lifecycle, car la suppression manuelle peut présenter des taux d'erreurjusqu'à 40 % plus élevésque les scripts automatisés (contrôles de conservation dans le cloud et automatisation de la suppression). Cela compte pour les équipes créatives car le nettoyage manuel échoue généralement en premier dans les pipelines les plus chargés.
Une politique claire comprend généralement ces règles d'élimination :
Pour les plates-formes qui modèrent également le contenu créé par les utilisateurs, votre politique de conservation doit s'aligner sur des règles de plate-forme plus larges telles qu'uncadre de politique de contenuSi les enregistrements de modération durent plus longtemps que l'actif sous-jacent, écrivez cette exception explicitement.
Conseil opérationnel :Si une règle de suppression ne peut pas être automatisée, considérez-la comme instable jusqu'à preuve du contraire.
Une équipe créative lance une fonctionnalité d'avatar IA dans plusieurs pays. Un utilisateur téléporte un selfie, un autre saisit une invite textuelle pour une maquette de produit, et un troisième télécharge de l'art généré pour une campagne payante. Ces trois enregistrements peuvent sembler similaires dans votre base de données. En vertu des règles de conservation, ce ne sont pas les mêmes problèmes.
La conformité devient difficile parce que les lois posent des questions différentes. Certaines demandez : « Pourquoi gardez-vous encore cela ? » D'autres demandent : « Avez-vous conservé cela pendant la période requise ? » Une politique utilisable doit répondre aux deux.
En vertu duRèglement général sur la protection des données (RGPD), article 5, la conservation est liée à la finalité. Vous devez avoir une raison justifiable de conserver des données personnelles, et vous devez cesser une fois que cette raison prend fin. La loi australienne2015sur la conservation obligatoire des données fonctionne différemment. Elle exige des fournisseurs de télécommunications et des FAI qu'ils conservent certaines métadonnées pendant exactementdeux ans (règles de conservation en vertu du RGPD et de l'Australie).
Cette distinction est importante pour les plateformes créatives d'IA, car les « données » sont en réalité un empilement d'objets différents ayant des significations juridiques différentes. Le selfie d'un utilisateur peut comporter une sensibilité liée au visage. Une image générée peut être un produit livré. Le texte d'une invite peut plus tard s'avérer important pour un litige de facturation, une plainte concernant la propriété intellectuelle ou un examen d'abus. Un seul délai de conservation pour les trois est facile à rédiger et difficile à défendre.
Des délais fixes apparaissent également dans d'autres régimes. La loi HIPAA exige que certains documents de conformité administrative soient conservés pendant au moinssix ans. Le Code de commerce allemand exige10 anspour de nombreux documents financiers. L'Espagne fixe4 anspour les dossiers fiscaux des employés et6 anspour les détails comptables. Le modèle est simple. Les dossiers commerciaux comportent souvent des minimums obligatoires. Les intrants et extrants créatifs nécessitent souvent d'abord un test de finalité.
| Règlement | Périmètre | Période de conservation |
|---|---|---|
| Règlement général sur la protection des données (RGPD), article 5 | Données personnelles | Pas de délai fixe. La conservation doit être justifiée par la finalité |
| Loi sur la conservation des données de 2015 en Australie | Métadonnées des télécommunications et des FAI | Exactementdeux ans |
| HIPAA | Documentation de conformité administrative | Au moinssix ans |
| Code de commerce allemand | La plupart des documents financiers | 10 ans |
| Règles fiscales et comptables en Espagne | Dossiers fiscaux des employés et détails comptables | 4 anspour les dossiers fiscaux des employés,6 anspour les détails comptables |
Un avis de confidentialité public devrait montrer comment ces concepts juridiques se traduisent dans le comportement du produit. Un exemple utile estla politique de confidentialité de starryai pour l'image IA et les données de compte, d'autant plus qu'elle fait la distinction entre les types de données au lieu de traiter chaque fichier comme interchangeable.
Le problème négligé est l'écart entre lesentrées fournies par l'utilisateuret lessorties générées par l'IA.
Pour un formateur, l'analogie la plus simple est un studio photo. Le selfie qu'un client remet est la matière première brute. Le portrait généré est l'épreuve finie. Les journaux de service concernant cette transaction sont le carnet de reçus. Vous ne conserveriez pas les trois pour la même raison ni pendant la même durée.
C'est là que les politiques s'effondrent.
Une politique faible indique « les images sont conservées pendant X mois » et s'arrête là. Une politique plus forte nomme la catégorie, la finalité et le déclencheur qui lance le compte à rebours de conservation. Par exemple,le selfie d'un utilisateurpeut nécessiter une conservation courte et strictement limitée, car il est sensible et lié à une finalité. Unvisuel générépeut justifier une fenêtre différente si l'utilisateur a besoin d'un accès de retéléchargement, de gestion des litiges ou de preuve de droits commerciaux.Texte de l'invitepeut nécessiter à nouveau sa propre règle, car il peut contenir des informations personnelles, du matériel protégé par le droit d'auteur ou des instructions examinées ultérieurement lors de la modération.
Les erreurs de conformité courantes incluent :
L'approche la plus sûre est une conservation basée sur des catégories avec des finalités restreintes. Si votre politique indique « selfie d'utilisateur téléchargé pour la génération d'avatar », l'équipe peut définir une règle plus courte que pour un « visuel de campagne généré acheté dans le cadre d'un plan commercial ». Ce niveau de séparation rend la politique plus facile à appliquer, plus facile à expliquer aux utilisateurs et plus facile à défendre lors d'un examen.
Une politique devient utile lorsque les gens peuvent remplir un calendrier et l'appliquer.
Pour les plateformes créatives, commencez par une distinction qui dissipe la plupart des confusions :
Cela semble évident, mais de nombreuses équipes rédigent des calendriers comme s'il s'agissait du même objet. Ce n'est pas le cas. Un selfie utilisé pour générer un avatar mérite généralement un traitement plus strict que l'avatar lui-même. Une image à usage personnel partagée pour le plaisir peut ne pas nécessiter de conservation longue après la livraison. Un résultat à usage commercial peut nécessiter une piste d'enregistrement plus longue.
Cette distinction commerciale est importante. Les experts recommandent de conserver les invites et les résultats utilisés dans les couvertures de livres ou les produits dérivés pendant3 à 7 ans, tandis que les actifs purement personnels peuvent justifier une suppression immédiate une fois l'objectif initial rempli (directives de conservation à usage commercial).
Conservez la période de conservation la plus courte sur l'entrée la plus sensible qui permet toujours au produit de fonctionner.
Utilisez un tableau comme celui-ci comme point de départ :
| Catégorie de données | Exemple | Cas d'utilisation | Règle de conservation | Raison |
|---|---|---|---|---|
| Entrée de selfie de l'utilisateur | photo de visage téléchargée pour le transfert de style | création personnelle | conservation courte et limitée à la finalité | sensibilité élevée, finalité limitée |
| Texte de l'invite | « transforme-moi en personnage de jeu rétro » | création personnelle | à conserver uniquement selon les besoins pour la génération et le support | faible valeur à long terme dans de nombreux cas |
| Sortie générée | image de portrait finale | création personnelle | conservation contrôlée par l'utilisateur si elle est enregistrée, sinon conservation courte | la valeur de l'actif dépend de l'action de l'utilisateur |
| Texte de l'invite et sortie | concept de couverture de livre et art final | création commerciale | conservation plus longue dans la plage3 à 7 anslorsque cela est justifié | paternité et défense en cas de litige |
| Enregistrement de modération | métadonnées du projet signalées | confiance et sécurité | conserver selon les besoins d'application | séparer l'objectif opérationnel |
Vous pouvez également transformer cela en un modèle remplissable pour la rédaction de politiques internes :
La clé est la cohérence. Si une équipe qualifie un élément de téléchargement temporaire et qu'une autre équipe le stocke comme une ressource de formation réutilisable, votre calendrier ne correspondra pas à votre système réel.
Un designer télécharge un selfie pour générer un portrait fantastique. Quelques minutes plus tard, l'œuvre est prête. Un mois plus tard, l'équipe reçoit un ticket de support demandant si la photo de visage originale existe toujours, si l'image générée est stockée différemment et si l'un ou l'autre des fichiers a été utilisé à d'autres fins. C'est le moment précis où une politique de rétention cesse d'être un document pour devenir un test de comportement du produit.
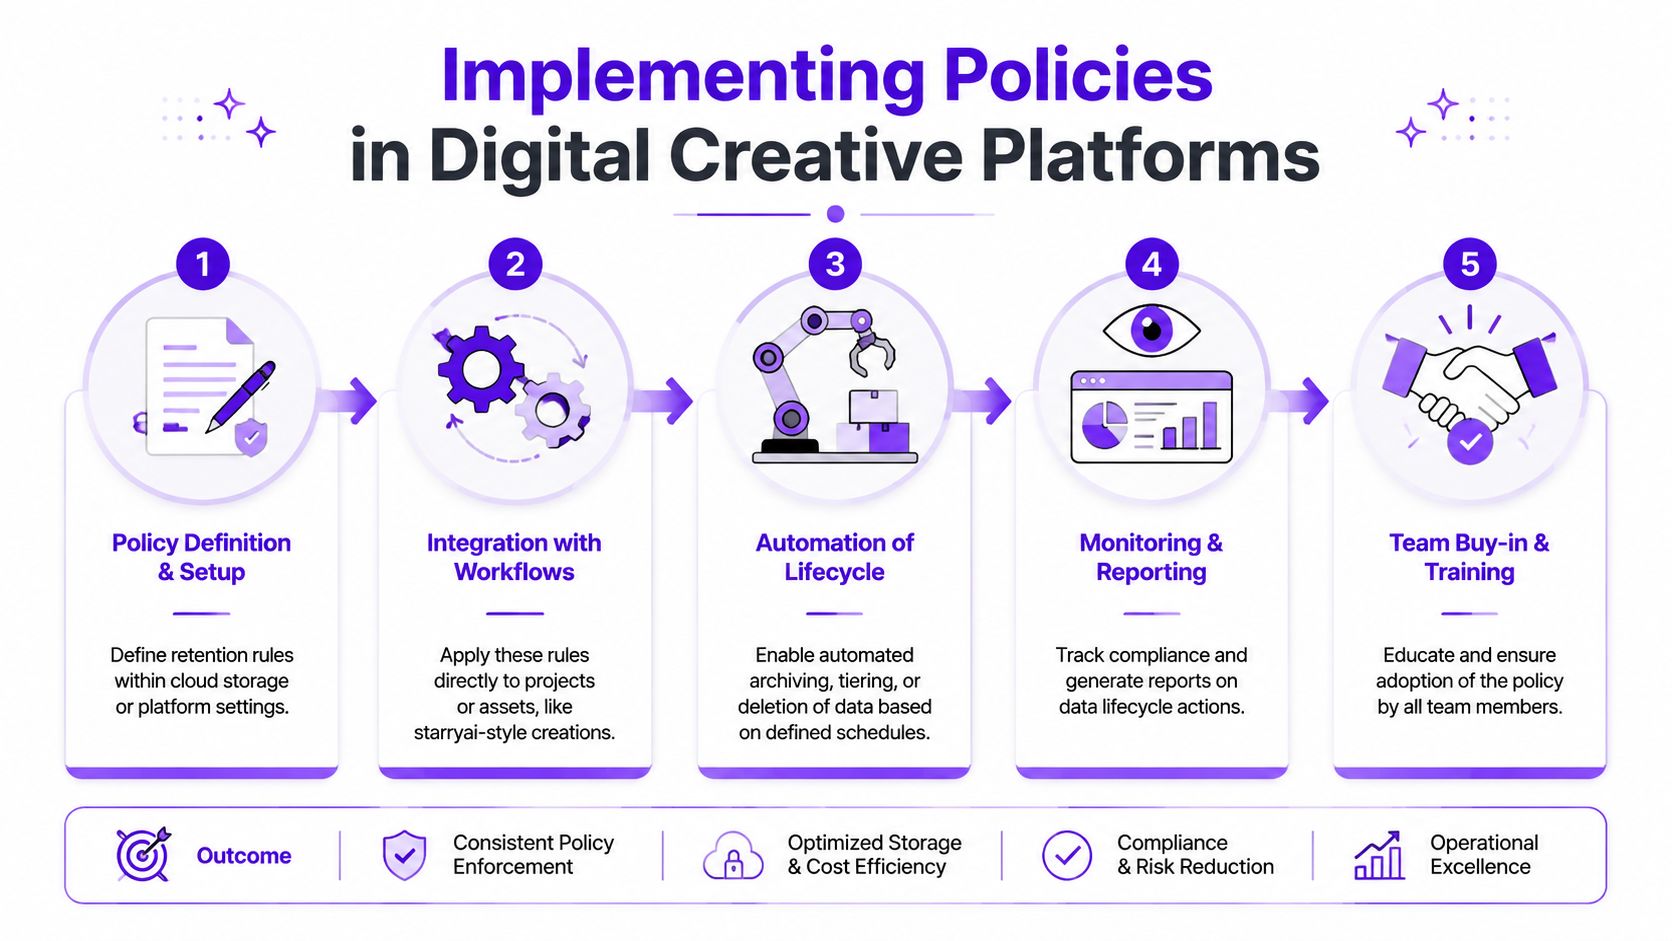
La mise en œuvre commence par un simple exercice de traduction. Pour chaque type de données, votre équipe doit répondre à quatre questions : où elles atterrissent, pourquoi elles existent, quel événement déclenche le chronomètre de conservation et quel système les supprime ou les préserve.
Cela semble abstrait tant que vous ne divisez pas les données de la plateforme créative dans les bonnes catégories. Un selfie d'utilisateur n'est pas la même chose qu'un visuel généré. Une invite n'est pas la même chose qu'un enregistrement de modération. Les traiter toutes comme des « images » crée rapidement de la confusion, car chacune a un niveau de sensibilité différent et un objectif commercial différent.
Un modèle pratique ressemble à ceci :
La comparaison a de l'importance. Un selfie fonctionne comme un badge de visiteur. Il peut être nécessaire pour franchir une porte, mais cela ne justifie pas de le maintenir en circulation une fois la visite terminée. Une image générée se rapproche davantage de l'affiche finale. L'utilisateur peut vouloir la conserver, l'organiser, la télécharger ou s'y fier plus tard.
Les contrôles de mise en œuvre utiles comprennent :
Les équipes qui construisent bien ces contrôles les testent généralement de la même manière qu'elles testent tout autre flux de travail important. Les vérifications reproductibles ont de l'importance. Lesprocessus d'assurance qualité documentés pour les applications créativesoffrent aux équipes d'ingénierie et de sécurité un moyen de confirmer que les règles de suppression fonctionnent en production, et pas seulement dans les documents de politique.
Les téléchargements de visages sont un bon exemple car ils créent une confusion immédiate. L'utilisateur peut voir une action créative, « créer de l'art à partir de mon selfie », tandis que le système gère plusieurs objets de données différents en arrière-plan.
Pour une plateforme telle questarryai, une règle de mise en œuvre claire peut séparer l'image de visage téléchargée du résultat généré. Comme indiqué plus haut dans l'article, les entrées d'images de visage peuvent être gérées avec une période de conservation courte et basée sur des événements, liée à la livraison du sortie, tandis que le contenu de compte enregistré suit une règle différente. C'est cette distinction qui rend la politique compréhensible tant pour les ingénieurs que pour les utilisateurs.
Voici un flux de mise en œuvre simple :
Avant le déploiement, présentez le flux de travail visuellement.
La mise en œuvre dépend également du comportement du personnel. Le support, la confiance et la sécurité, ainsi que le marketing produit ont besoin de la même explication en langage clair pour chaque règle de conservation, en particulier sur les plateformes créatives d'IA où les utilisateurs demandent souvent à la fois ce qu'ils ont téléchargé et ce que le modèle a produit.
Le moyen le plus simple d'éviter des réponses contradictoires est de fournir aux équipes des directives de réponse qui reflètent la logique réelle du système.
| Question de l'utilisateur | La réponse de l'équipe doit couvrir |
|---|---|
| « Avez-vous supprimé mon téléchargement ? » | si le fichier source temporaire a été supprimé, quel événement a déclenché la suppression et si un enregistrement distinct subsiste à des fins de sécurité ou d'assistance |
| « Pourquoi mon image générée est-elle toujours dans mon compte ? » | la différence entre les entrées de traitement temporaires et les sorties enregistrées par l'utilisateur |
| « Pouvez-vous conserver l'historique de mon projet commercial ? » | si les paramètres de l'entreprise ou du compte permettent une conservation plus longue pour les sorties enregistrées et les enregistrements associés |
| « Avez-vous utilisé mon selfie de la même manière que vous stockez l'art généré ? » | que les images sources téléchargées et les visuels générés peuvent avoir des chemins de conservation différents car ils servent à des fins différentes |
Si les équipes improvisent, les utilisateurs entendent des histoires contradictoires. Une personne dit que le fichier a disparu. Une autre dit que le projet est toujours stocké. Une troisième confond le selfie avec l'image générée. La formation comble cette lacune en enseignant le flux de travail, et pas seulement le texte de la règle.
Une politique de conservation des données vieillit plus vite que la plupart des documents internes.
De nouvelles fonctionnalités créent de nouveaux types de données. De nouveaux marchés créent de nouvelles règles. Les anciens chemins de stockage persistent après les modifications de produits. Si personne ne réexamine la politique, la version écrite cesse lentement de correspondre au système que vous utilisez.
Examinez la politique à un rythme régulier et chaque fois qu'un flux de travail majeur change. Recherchez trois choses : les catégories qui n'existent plus, les banques de données que la politique a oubliées et les règles de suppression qui sont écrites mais non automatisées. Vérifiez également les exceptions. Les équipes ajoutent souvent un traitement spécial lors d'incidents ou de litiges, puis oublient de le supprimer.
Une politique de conservation n'est pas saine simplement parce qu'elle existe. Elle est saine lorsque le document, le produit et le comportement de stockage correspondent toujours.
La meilleure habitude de révision est simple. Confiez la responsabilité des mises en œuvre à un seul propriétaire, exigez une approbation inter-équipes et documentez chaque modification afin que le support, l'ingénierie et le service juridique restent alignés.
Si votre équipe crée, stocke ou transforme des images d'utilisateurs,starryaiest un exemple de la manière dont une plateforme créative d'IA peut associer des flux de travail de génération d'images à des règles de gestion documentées pour les téléchargements sensibles et les actifs enregistrés.


