

Écrit parMo Kahnle
22 juillet 2026


Vous stockez probablement plus de données créatives que vous ne le pensez.
Un selfie arrive. Un prompt est saisi. Le modèle génère quatre variations. Un utilisateur en sauvegarde une, en ignore trois, en partage une sur les réseaux sociaux, puis demande au support de supprimer son compte deux mois plus tard. Pendant ce temps, votre équipe possède des miniatures dans le stockage cloud, des prompts dans les journaux, des fichiers de sortie dans un CDN et des captures d'écran du support dans un outil de billetterie. Si personne n'a décidé de ce qui reste, de ce qui est archivé et de ce qui est supprimé, votre plateforme ne gère pas les données. Elle les accumule.
Les équipes créatives comprennent souvent mieux les pipelines d'actifs que les règles de conservation. C'est normal. Ce qui est souvent négligé, c'est que les plateformes d'IA ne stockent pas seulement des œuvres d'art finies. Elles traitent souvent desentréestelles que les selfies et les prompts, dessortiestelles que les images générées, et desdocuments justificatifstels que les journaux ou les notes de modération. Ces catégories ne méritent pas toutes le même calendrier.
Une bonnepolitique de conservation des donnéesattribue à chaque catégorie une date d'expiration et une justification. Pour les plateformes créatives numériques, c'est la différence entre un système propre et une future bataille juridique.
Une plateforme créative remarque généralement les problèmes de conservation trop tard.
Le signe avant-coureur n'est souvent pas le coût du stockage. C'est un ticket de support, une demande juridique ou un désaccord interne. Un coéquipier dit que les téléchargements des utilisateurs devraient être supprimés rapidement. Un autre dit de tout garder au cas où quelqu'un contesterait la propriété plus tard. Le support demande si supprimé signifie retiré de la galerie uniquement, ou retiré des sauvegardes également. Personne n'a de réponse unique parce que personne n'a écrit de livre de règles.
C'est là que les ennuis commencent. Si votre équipe ne peut pas expliquer pourquoi les données sont toujours là, vous aurez du mal à justifier leur conservation. Si vous supprimez de manière trop agressive, vous risquez de perdre des enregistrements dont les gens ont besoin pour des litiges, de la modération ou le support de compte. Si vous gardez tout « au cas où », vous augmentez votre risque sans raison commerciale claire.
Pour les produits créatifs basés sur l'IA, la confusion est encore plus grande car tous les fichiers n'ont pas le même niveau de sensibilité. Un prompt sur une « ville néon cyberpunk » n'est pas la même chose qu'un selfie contenant un visage. Un fond d'écran généré et enregistré pour le plaisir personnel n'est pas la même chose qu'une couverture de livre commerciale dont un auteur indépendant pourrait avoir besoin plus tard pour défendre ses choix de création ou répondre à une réclamation pour contrefaçon.
Règle pratique :Plus l'élément saisi est personnel, plus la raison de le conserver doit être solide.
Les équipes font confiance aux systèmes qui se comportent de manière prévisible. Les utilisateurs aussi. Une politique de conservation des données offre aux services produit, ingénierie, juridique, sécurité et support un cadre commun. Elle indique à l'équipe quelles données existent, pourquoi elles existent, combien de temps elles sont conservées et quel événement déclenche leur suppression. Ce n'est pas de la paperasse. C'est de la clarté opérationnelle.
Une politique de conservation des données se comprend plus facilement en la comparant aux règles d'une bibliothèque.
Une bibliothèque ne traite pas chaque article de la même manière. Un livre de référence reste dans le bâtiment. Un roman peut être emprunté. Un journal peut être jeté après sa période d'utilité. Cette règle n'est pas le fruit du hasard. Elle reflète la finalité, la valeur et le risque. Les données de votre plateforme devraient fonctionner de la même manière.
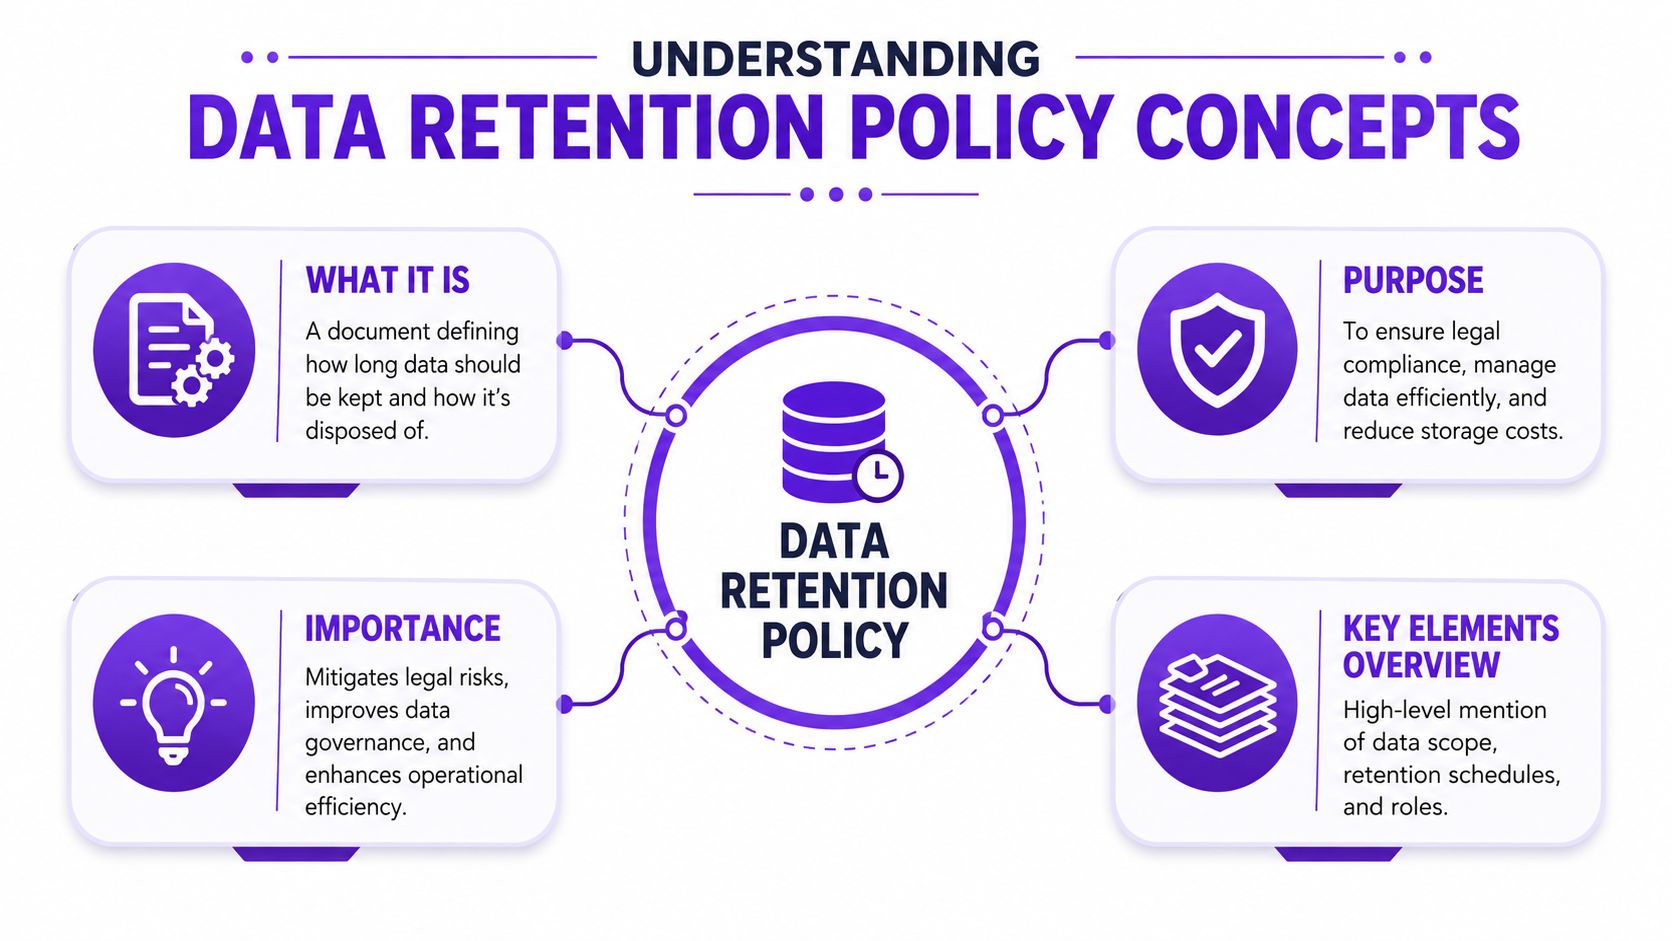
Unepolitique de conservation des donnéesest un ensemble de règles écrites qui répond à quatre questions pratiques :
Pour les plateformes créatives, ces réponses varient souvent selon la catégorie. Les selfies des utilisateurs peuvent nécessiter une conservation courte. Les productions générées peuvent nécessiter une conservation plus longue si les utilisateurs les enregistrent ou les utilisent à des fins commerciales. Les journaux de bord (logs) peuvent avoir une valeur de sécurité ou d'audit distincte.
Beaucoup d'équipes confondent la conservation et le stockage. Ce n'est pas la même chose. Le stockage est l'endroit où résident les données. La conservation est la règle qui détermine si elles doivent s'y trouver encore.
Le contexte juridique évolue également au fil du temps. En2006, l'UE a adopté la directive sur la conservation des données exigeant la conservation des métadonnées pendant6 à 24 mois, mais la CJUE l'a abrogée en2014, montrant comment les règles de conservation peuvent évoluer et se fragmenter d'une juridiction à l'autre (historique de la conservation des données dans l'UE).
Voici les termes qui ont tendance à se confondre :
| Terme | Sens simple | Exemple pour une plateforme créative |
|---|---|---|
| Périmètre | Ce que couvre la politique | selfies, prompts, productions, journaux, pièces jointes du support |
| Calendrier de conservation | Durée de conservation de chaque catégorie | texte de prompt conservé pour un cas d'usage, supprimé plus tôt pour un autre |
| Archive | Conservée, mais retirée de l'utilisation active | anciens enregistrements de projets commerciaux stockés séparément |
| Suppression | Retirée à la fin de la période de conservation | téléchargement transitoire effacé une fois son objectif rempli |
| Responsable | Personne ou équipe en charge | l'ingénierie exécute les tâches de suppression, le service juridique approuve les exceptions |
Une erreur fréquente consiste à écrire « supprimer les données utilisateur lorsqu'elles ne sont plus nécessaires » et à s'arrêter là. Cela semble logique, mais cela laisse tout le monde dans le flou. Nécessaires pour quoi. Nécessaires pour qui. Nécessaires pendant combien de temps.
Une politique ne fonctionne que lorsqu'un coéquipier peut la lire et effectuer la même action à chaque fois.
Pour les produits d'IA, la distinction la plus utile est souvent celle entrel'entrée et la sortie. Les données d'entrée comprennent la matière première fournie par l'utilisateur, telle qu'un selfie ou un prompt. Les données de sortie comprennent l'image créée par le système. Ces deux catégories peuvent servir des objectifs différents, présenter des risques différents et mériter des cycles de vie différents.
Une politique viable a besoin d'une structure. Sans cela, les équipes rédigent des déclarations générales qui semblent responsables mais qui ne peuvent pas être appliquées.
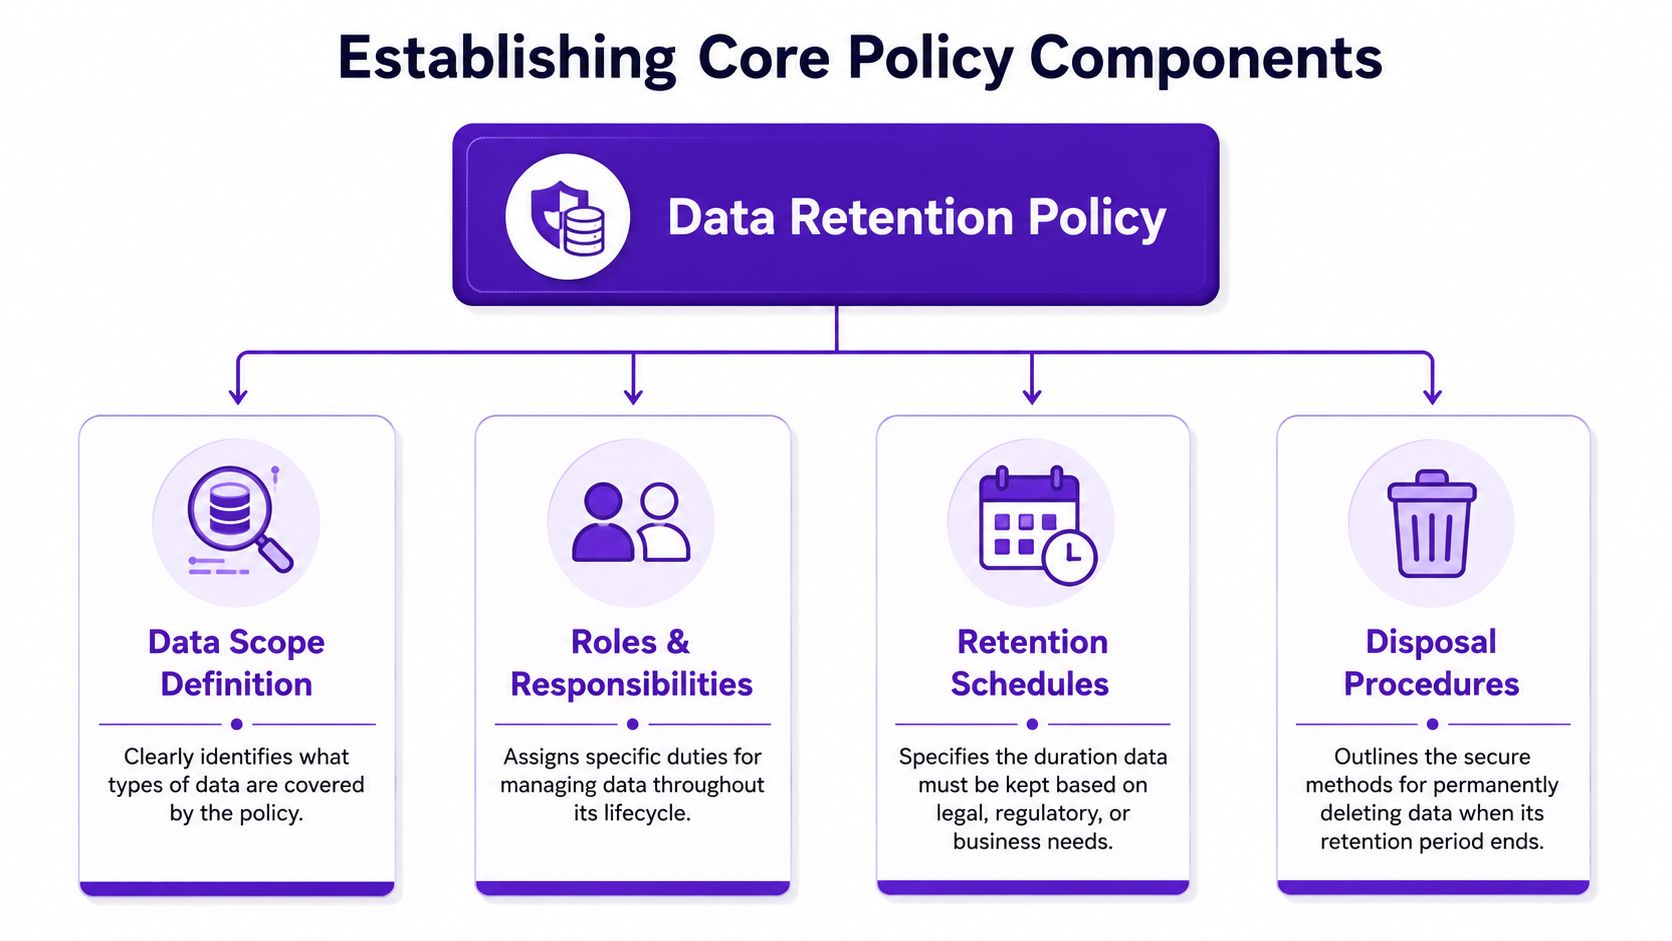
Commencez par lister les objets de données réels que votre plateforme manipule. Soyez précis. N'écrivez pas « contenu utilisateur » pour passer à autre chose. Décomposez-le.
Pour une application créative, cela inclut généralement :
Cette étape est importante car la conservation devient complexe lorsque les équipes regroupent différents éléments dans un même panier. Le téléchargement d'un visage n'est pas la même chose qu'une scène fantastique générée. Traiter les deux sous un même délai entraîne souvent une conservation excessive.
Les politiques échouent lorsque tout le monde suppose que quelqu'un d'autre est responsable de la suppression.
Une équipe doit décider des règles de classification. Une autre doit configurer le stockage cloud et l'automatisation. Le support doit savoir ce que les utilisateurs peuvent supprimer eux-mêmes par rapport à ce qui nécessite une action backend. Le service juridique ou de conformité doit approuver les exceptions telles que les suspensions pour litige ou la conservation des litiges.
Une courte carte des responsabilités fonctionne généralement mieux qu'un long récit :
| Tâche | Responsable principal | Pourquoi c'est important |
|---|---|---|
| Classification des données | Produit et juridique | définit correctement les catégories |
| Application de la conservation | Ingénierie et sécurité | transforme les règles en comportement système |
| Approbation des exceptions | Juridique ou conformité | évite les dérogations ponctuelles |
| Communication utilisateur | Support et produit | maintient les promesses de suppression claires |
Si votre équipe a besoin d'exemples de gestion de fin de vie, ce guide sur lespolitiques de destruction sécurisée des donnéesest utile car il présente l'élimination comme un processus documenté, et non comme un simple bouton de suppression.
La suppression doit faire partie de la conception du système, et non d'un rappel de calendrier.
Pour les plates-formes d'IA, la meilleure pratique consiste à utiliser lechiffrement AES-256 au reposet des politiques de cycle de vie automatisées telles queAWS S3 Lifecycle, car la suppression manuelle peut présenter des taux d'erreurjusqu'à 40 % supérieursà ceux des scripts automatisés (contrôles de conservation dans le cloud et automatisation de la suppression). C'est important pour les équipes créatives car le nettoyage manuel échoue généralement en premier dans les pipelines les plus chargés.
Une politique claire comprend généralement ces règles d'élimination :
Pour les plates-formes qui modèrent également le contenu créé par les utilisateurs, votre politique de conservation doit s'aligner sur des règles de plate-forme plus larges telles qu'uncadre de politique de contenuSi les enregistrements de modération persistent plus longtemps que l'actif sous-jacent, indiquez cette exception explicitement.
Conseil opérationnel :Si une règle de suppression ne peut pas être automatisée, traitez-la comme instable jusqu'à preuve du contraire.
Une équipe créative lance une fonctionnalité d'avatar IA dans plusieurs pays. Un utilisateur télécharge un selfie, un autre saisit une invite textuelle pour une maquette de produit, et un troisième télécharge de l'art généré pour une campagne payante. Ces trois enregistrements peuvent sembler similaires dans votre base de données. En vertu des règles de conservation, ce n'est pas le même problème.
La conformité devient difficile parce que les lois posent des questions différentes. Certaines demandez : « Pourquoi conservez-vous encore ceci ? » D'autres demandent : « Avez-vous conservé ceci pendant la période requise ? » Une politique utilisable doit répondre aux deux.
Sous leRGPD Article 5, la conservation est liée à la finalité. Vous devez avoir une raison justifiable de conserver des données personnelles, et vous devez cesser une fois que cette raison prend fin. La loi australienne sur2015la conservation obligatoire des données fonctionne différemment. Elle exige que les fournisseurs de télécommunications et les FAI conservent certaines métadonnées pendant exactementdeux ans (les règles de conservation en vertu du RGPD et de l'Australie).
Cette distinction est importante pour les plateformes créatives d'IA parce que les « données » sont en réalité une pile d'objets différents ayant des significations juridiques différentes. Le selfie d'un utilisateur peut comporter une sensibilité liée au visage. Une image générée peut être un produit livré. Le texte d'invite peut s'avérer important plus tard pour un litige de facturation, une réclamation de PI ou un examen d'abus. Un seul compte à rebours de conservation pour les trois est facile à rédiger et difficile à défendre.
Des délais fixes apparaissent également dans d'autres régimes. La HIPAA exige que certains documents de conformité administrative soient conservés pendant au moinssix ans. Le Code de commerce allemand exige10 anspour de nombreux documents financiers. L'Espagne fixe4 anspour les dossiers fiscaux des employés et6 anspour les détails comptables. Le modèle est simple. Les dossiers commerciaux ont souvent des minimums obligatoires. Les entrées et sorties créatives nécessitent souvent d'abord un test de finalité.
| Réglementation | Périmètre | Période de conservation |
|---|---|---|
| RGPD Article 5 | Données personnelles | Pas de délai fixe. La conservation doit être justifiée par la finalité |
| Loi australienne de 2015 sur la conservation des données | Métadonnées des télécoms et des FAI | Exactementdeux ans |
| HIPAA | Documentation de conformité administrative | Au moinssix ans |
| Code de commerce allemand | La plupart des documents financiers | 10 ans |
| Règles fiscales et comptables espagnoles | Dossiers fiscaux des employés et détails comptables | 4 anspour les dossiers fiscaux des employés,6 anspour les détails comptables |
Une politique de confidentialité publique doit montrer comment ces idées juridiques se traduisent dans le comportement du produit. Un exemple utile estla politique de confidentialité de starryai pour l'image IA et les données de compte, d'autant plus qu'elle distingue les types de données au lieu de traiter chaque fichier comme interchangeable.
Le problème négligé est l'écart entre lesentrées fournies par l'utilisateuret lessorties générées par l'IA.
Pour un formateur, l'analogie la plus simple est un studio photo. Le selfie qu'un client remet est la matière première brute. Le portrait généré est l'épreuve finale. Les journaux de service autour de cette transaction sont le carnet de reçus. Vous ne conserveriez pas les trois pour la même raison ou pendant la même durée.
C'est là que les politiques s'effondrent.
Une politique faible indique « les images sont conservées pendant X mois » et s'arrête là. Une politique plus forte nomme la catégorie, la finalité et le déclencheur qui lance le compte à rebours de conservation. Par exemple, unselfie d'utilisateurpeut nécessiter une conservation courte et strictement limitée car il est sensible et lié à une finalité. Unvisuel générépeut justifier une fenêtre différente si l'utilisateur a besoin d'un accès de retéléchargement, d'un traitement des litiges ou d'une preuve de droits commerciaux.Texte de l'invitepeut nécessiter à nouveau sa propre règle, car il peut contenir des données personnelles, du matériel protégé par le droit d'auteur ou des instructions examinées ultérieurement lors de la modération.
Les erreurs de conformité courantes incluent :
L'approche la plus sûre est une conservation basée sur des catégories avec des objectifs précis. Si votre politique indique « selfie utilisateur téléchargé pour la génération d'avatar », l'équipe peut définir une règle plus courte que pour « visuel de campagne généré acheté dans le cadre d'un plan commercial ». Ce niveau de séparation rend la politique plus facile à appliquer, plus facile à expliquer aux utilisateurs et plus facile à défendre lors d'un examen.
Une politique devient utile lorsque les gens peuvent remplir un calendrier et l'appliquer.
Pour les plateformes créatives, commencez par une distinction qui dissipe la plupart des confusions :
Cela semble évident, mais de nombreuses équipes rédigent des calendriers comme s'il s'agissait du même objet. Ce n'est pas le cas. Un selfie utilisé pour générer un avatar mérite généralement un traitement plus strict que l'avatar lui-même. Une image à usage personnel partagée pour le plaisir peut ne pas nécessiter une longue conservation après la livraison. Un résultat à usage commercial peut nécessiter une piste d'enregistrement plus longue.
Cette distinction commerciale est importante. Les experts recommandent de conserver les invites et les résultats utilisés pour les couvertures de livres ou les produits dérivés pendant3 à 7 ans, tandis que les actifs purement personnels peuvent justifier une suppression immédiate une fois l'objectif initial atteint (conseils de conservation pour un usage commercial).
Conservez la période de conservation la plus courte sur l'entrée la plus sensible qui permet toujours au produit de fonctionner.
Utilisez un tableau comme celui-ci comme point de départ :
| Catégorie de données | Exemple | Cas d'utilisation | Règle de conservation | Raison |
|---|---|---|---|---|
| Entrée selfie utilisateur | photo de visage téléchargée pour le transfert de style | création personnelle | conservation courte et limitée à l'objectif | sensibilité élevée, objectif limité |
| Texte de l'invite | « transforme-moi en personnage de jeu rétro » | création personnelle | conserver uniquement selon les besoins pour la génération et le support | faible valeur à long terme dans de nombreux cas |
| Sortie générée | image de portrait finale | création personnelle | conservation contrôlée par l'utilisateur si elle est enregistrée, sinon conservation courte | la valeur de l'actif dépend de l'action de l'utilisateur |
| Texte d'invite plus sortie | concept de couverture de livre et art final | création commerciale | conservation plus longue dans la plage3 à 7 anslorsque cela est justifié | paternité et défense des litiges |
| Dossier de modération | métadonnées de projet signalées | confiance et sécurité | à conserver selon les besoins d'application | à des fins opérationnelles distinctes |
Vous pouvez également transformer cela en un modèle remplissable pour la rédaction de politiques internes :
La clé est la cohérence. Si une équipe qualifie un élément de téléchargement temporaire et qu'une autre équipe le stocke comme une ressource de formation réutilisable, votre calendrier ne correspondra pas à votre système réel.
Un graphiste télécharge un selfie pour générer un portrait fantastique. Quelques minutes plus tard, l'œuvre est prête. Un mois plus tard, l'équipe reçoit un ticket de support demandant si la photo de visage originale existe toujours, si l'image générée est stockée différemment et si l'un ou l'autre fichier a été utilisé à une autre fin. C'est à ce moment précis qu'une politique de conservation cesse d'être un simple document pour devenir un test comportemental du produit.
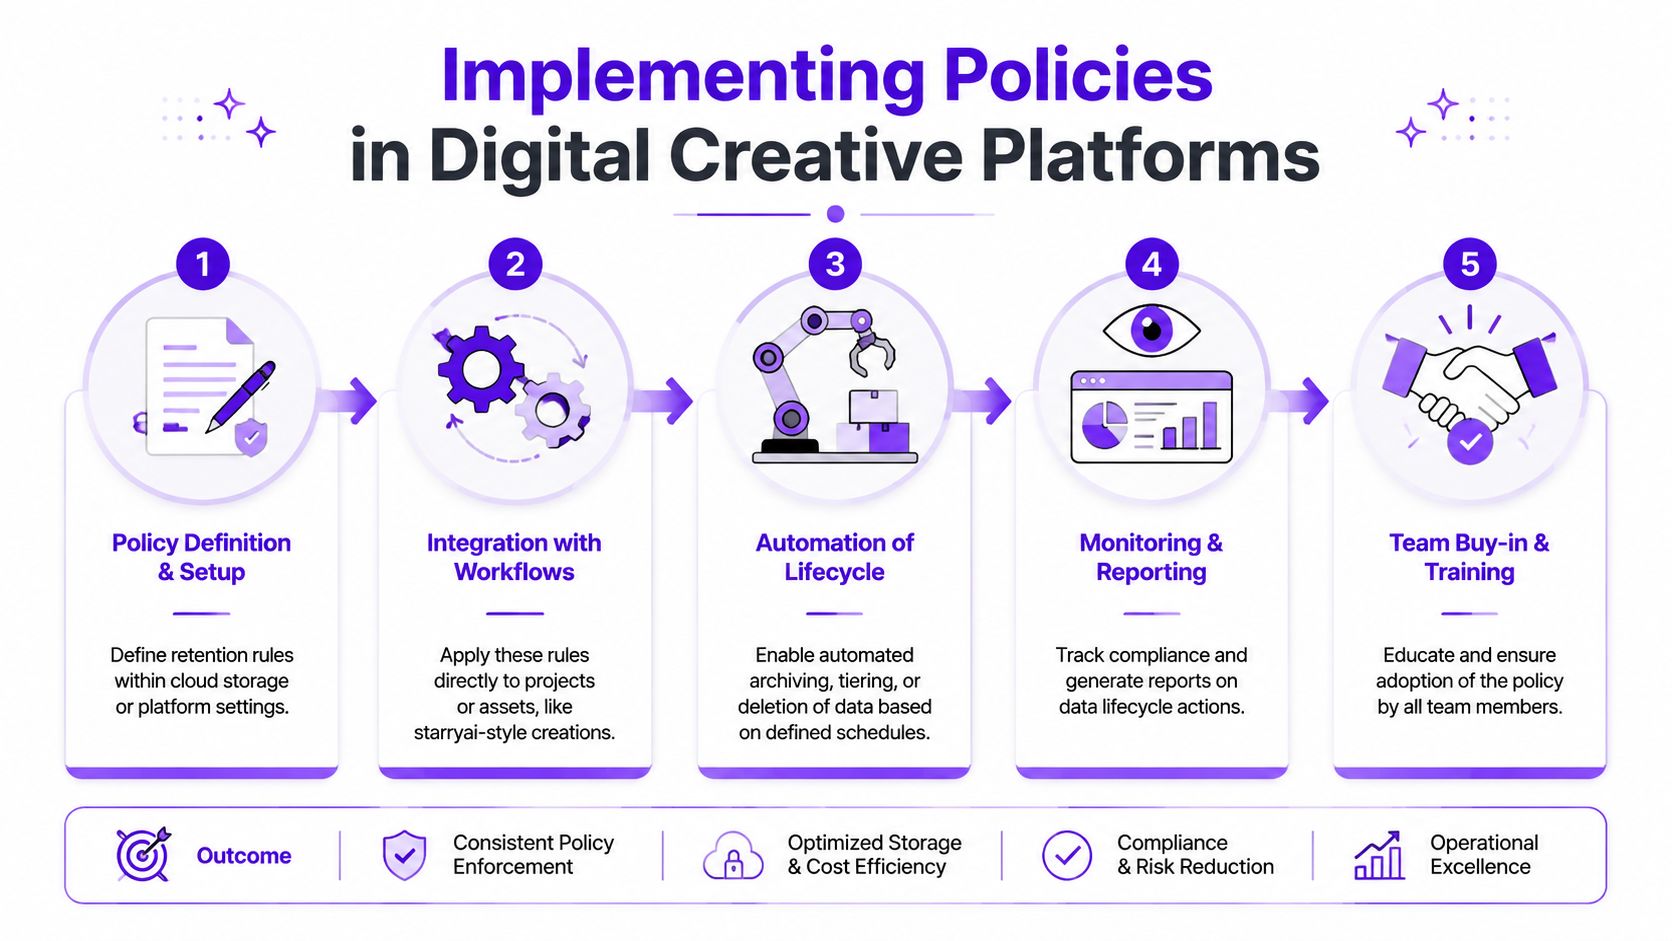
La mise en œuvre commence par un simple exercice de traduction. Pour chaque type de données, votre équipe doit répondre à quatre questions : où elles atterrissent, pourquoi elles existent, quel événement déclenche le chronomètre de conservation et quel système les supprime ou les conserve.
Cela semble abstrait jusqu'à ce que vous répartissiez les données de la plateforme créative dans les bonnes catégories. Un selfie d'utilisateur n'est pas la même chose qu'un visuel généré. Une invite (prompt) n'est pas la même chose qu'un enregistrement de modération. Les traiter toutes comme des « images » crée rapidement de la confusion, car chacune a un niveau de sensibilité différent et un objectif commercial distinct.
Un modèle pratique ressemble à ceci :
La comparaison est importante. Un selfie fonctionne comme un badge de visiteur. Il peut être nécessaire pour franchir une porte, mais cela ne justifie pas de le maintenir en circulation une fois la visite terminée. Une image générée se rapproche davantage de l'affiche finie. L'utilisateur peut souhaiter la conserver, l'organiser, la télécharger ou s'y référer plus tard.
Les contrôles de mise en œuvre utiles incluent :
Les équipes qui conçoivent bien ces contrôles les testent généralement de la même manière qu'elles testent tout autre flux de travail important. Les vérifications reproductibles ont de l'importance. Desprocessus d'assurance qualité documentés pour les applications créativesdonnent aux équipes d'ingénierie et de sécurité un moyen de confirmer que les règles de suppression fonctionnent en production, et pas seulement dans les documents de politique.
Les téléchargements de visages sont un bon exemple car ils créent une confusion immédiate. L'utilisateur peut voir une seule action créative (« créer de l'art à partir de mon selfie »), tandis que le système gère plusieurs objets de données différents en arrière-plan.
Pour une plateforme telle questarryai, une règle de mise en œuvre claire peut séparer l'image de visage téléchargée du résultat généré. Comme indiqué plus haut dans l'article, les entrées d'images de visages peuvent être traitées avec une période de conservation courte et basée sur des événements, liée à la livraison du résultat, tandis que le contenu de compte enregistré suit une règle différente. C'est cette distinction qui rend la politique compréhensible tant pour les ingénieurs que pour les utilisateurs.
Voici un flux de mise en œuvre simple :
Avant le déploiement, présentez le flux de travail visuellement.
L'implémentation dépend également du comportement du personnel. Le support, la confiance et la sécurité, ainsi que le marketing produit ont besoin de la même explication en langage clair pour chaque règle de conservation, en particulier sur les plateformes de création par IA où les utilisateurs demandent souvent à la fois ce qu'ils ont importé et ce que le modèle a produit.
Le moyen le plus simple d'éviter des réponses contradictoires est de fournir aux équipes des directives de réponse qui reflètent la logique réelle du système.
| Question de l'utilisateur | La réponse de l'équipe doit couvrir |
|---|---|
| « Avez-vous supprimé mon fichier importé ? » | si le fichier source temporaire a été supprimé, quel événement a déclenché la suppression, et si un enregistrement distinct subsiste à des fins de sécurité ou de support |
| « Pourquoi mon image générée est-elle toujours dans mon compte ? » | la différence entre les entrées de traitement temporaire et les sorties enregistrées par l'utilisateur |
| « Pouvez-vous conserver l'historique de mes projets commerciaux ? » | si les paramètres de l'entreprise ou du compte permettent une conservation plus longue pour les sorties enregistrées et les enregistrements associés |
| « Avez-vous utilisé mon selfie de la même manière que vous stockez l'art généré ? » | que les images source importées et les visuels générés peuvent avoir des parcours de conservation différents car ils servent des objectifs différents |
Si les équipes improvisent, les utilisateurs entendent des versions contradictoires. L'une dit que le fichier a disparu. Une autre dit que le projet est toujours stocké. Une troisième confond le selfie avec l'image générée. La formation comble cette lacune en enseignant le flux de travail, et pas seulement le texte de la règle.
Une politique de conservation des données vieillit plus vite que la plupart des documents internes.
Les nouvelles fonctionnalités créent de nouveaux types de données. Les nouveaux marchés créent de nouvelles règles. Les anciens chemins de stockage persistent après les modifications de produit. Si personne ne réexamine la politique, la version écrite cesse lentement de correspondre au système que vous gérez.
Examinez la politique à un rythme régulier et chaque fois qu'un flux de travail majeur change. Recherchez trois éléments : les catégories qui n'existent plus, les stockages de données oubliés par la politique et les règles de suppression qui sont écrites mais non automatisées. Vérifiez également les exceptions. Les équipes ajoutent souvent un traitement spécial lors d'incidents ou de litiges, puis oublient de le supprimer.
Une politique de conservation n'est pas saine simplement parce qu'elle existe. Elle est saine lorsque le document, le produit et le comportement de stockage correspondent toujours.
La meilleure habitude de révision est simple. Attribuez la responsabilité des mises à jour à un seul propriétaire, exigez une validation inter-équipes et documentez chaque modification afin que le support, l'ingénierie et le service juridique restent alignés.
Si votre équipe crée, stocke ou transforme des images d'utilisateurs,starryaiest un exemple de la façon dont une plateforme de création par IA peut associer des flux de génération d'images à des règles de gestion documentées pour les téléchargements sensibles et les actifs enregistrés.


