

Scritto daMo Kahnil
21 luglio 2026


Probabilmente stai memorizzando molti più dati creativi di quanto pensi.
Arriva un selfie. Viene digitato un prompt. Il modello genera quattro varianti. Un utente ne salva una, ne ignora tre, ne condivide una sui social e poi chiede all'assistenza di eliminare il proprio account due mesi dopo. Nel frattempo, il tuo team ha miniature nel cloud storage, prompt nei log, file di output in una CDN e schermate di supporto in un sistema di ticketing. Se nessuno decide cosa conservare, cosa archiviare e cosa eliminare, la tua piattaforma non sta gestendo i dati. Li sta accumulando.
I team creativi spesso comprendono i flussi di lavoro degli asset meglio delle regole di conservazione. È normale. Ciò che viene spesso trascurato è che le piattaforme IA non memorizzano solo opere d'arte finite. Spesso gestisconoinputcome selfie e prompt,outputcome immagini generate eregistri di supportocome log o note di moderazione. Queste categorie non meritano tutte la stessa tempistica.
Una buonapolitica di conservazione dei datiassegna a ciascuna categoria una data di scadenza e una motivazione. Per le piattaforme creative digitali, questa è la differenza tra un sistema pulito e una futura battaglia legale.
Una piattaforma creativa di solito si accorge dei problemi di conservazione in ritardo.
Il segnale d'allarme spesso non è il costo dello spazio di archiviazione. È un ticket di supporto, una richiesta legale o una discussione interna. Un membro del team dice che i caricamenti degli utenti dovrebbero essere eliminati rapidamente. Un altro dice di conservare tutto nel caso in cui qualcuno contesti la proprietà in seguito. Il supporto chiede se eliminato significhi rimosso solo dalla galleria o anche dai backup. Nessuno ha una risposta univoca perché nessuno ha scritto un regolamento.
È qui che iniziano i guai. Se il tuo team non sa spiegare perché i dati sono ancora lì, farai fatica a giustificarne la conservazione. Se elimini in modo troppo aggressivo, potresti perdere registrazioni necessarie per controversie, moderazione o supporto agli account. Se conservi tutto "per sicurezza", aumenti il tuo rischio senza una chiara ragione commerciale.
Per i prodotti creativi basati sull'intelligenza artificiale, la confusione si fa più accentuata poiché non tutti i file hanno la stessa sensibilità. Un prompt su una "città cyberpunk al neon" non è la stessa cosa di un selfie contenente un volto. Uno sfondo generato salvato per divertimento personale non è la stessa cosa di una copertina di un libro commerciale che un autore indipendente potrebbe aver bisogno in seguito per difendere le proprie scelte di paternità o rispondere a una richiesta di violazione.
Regola pratica:Più il contenuto inserito è personale, più forte deve essere la ragione per conservarlo.
I team si fidano dei sistemi che si comportano in modo prevedibile. Lo fanno anche gli utenti. Una politica di conservazione dei dati offre a prodotto, ingegneria, legale, sicurezza e supporto un copione condiviso. Dice al team quali dati esistono, perché esistono, quanto tempo rimangono e quale evento attiva l'eliminazione. Questa non è burocrazia. È chiarezza operativa.
Una politica di conservazione dei dati si comprende più facilmente mettendola in relazione con le regole di una biblioteca.
Una biblioteca non tratta ogni articolo allo stesso modo. Un libro di consultazione rimane nell'edificio. Un romanzo può essere preso in prestito. Un giornale può essere scartato dopo la sua vita utile. La regola non è casuale. Riflette scopo, valore e rischio. I dati della tua piattaforma dovrebbero funzionare allo stesso modo.
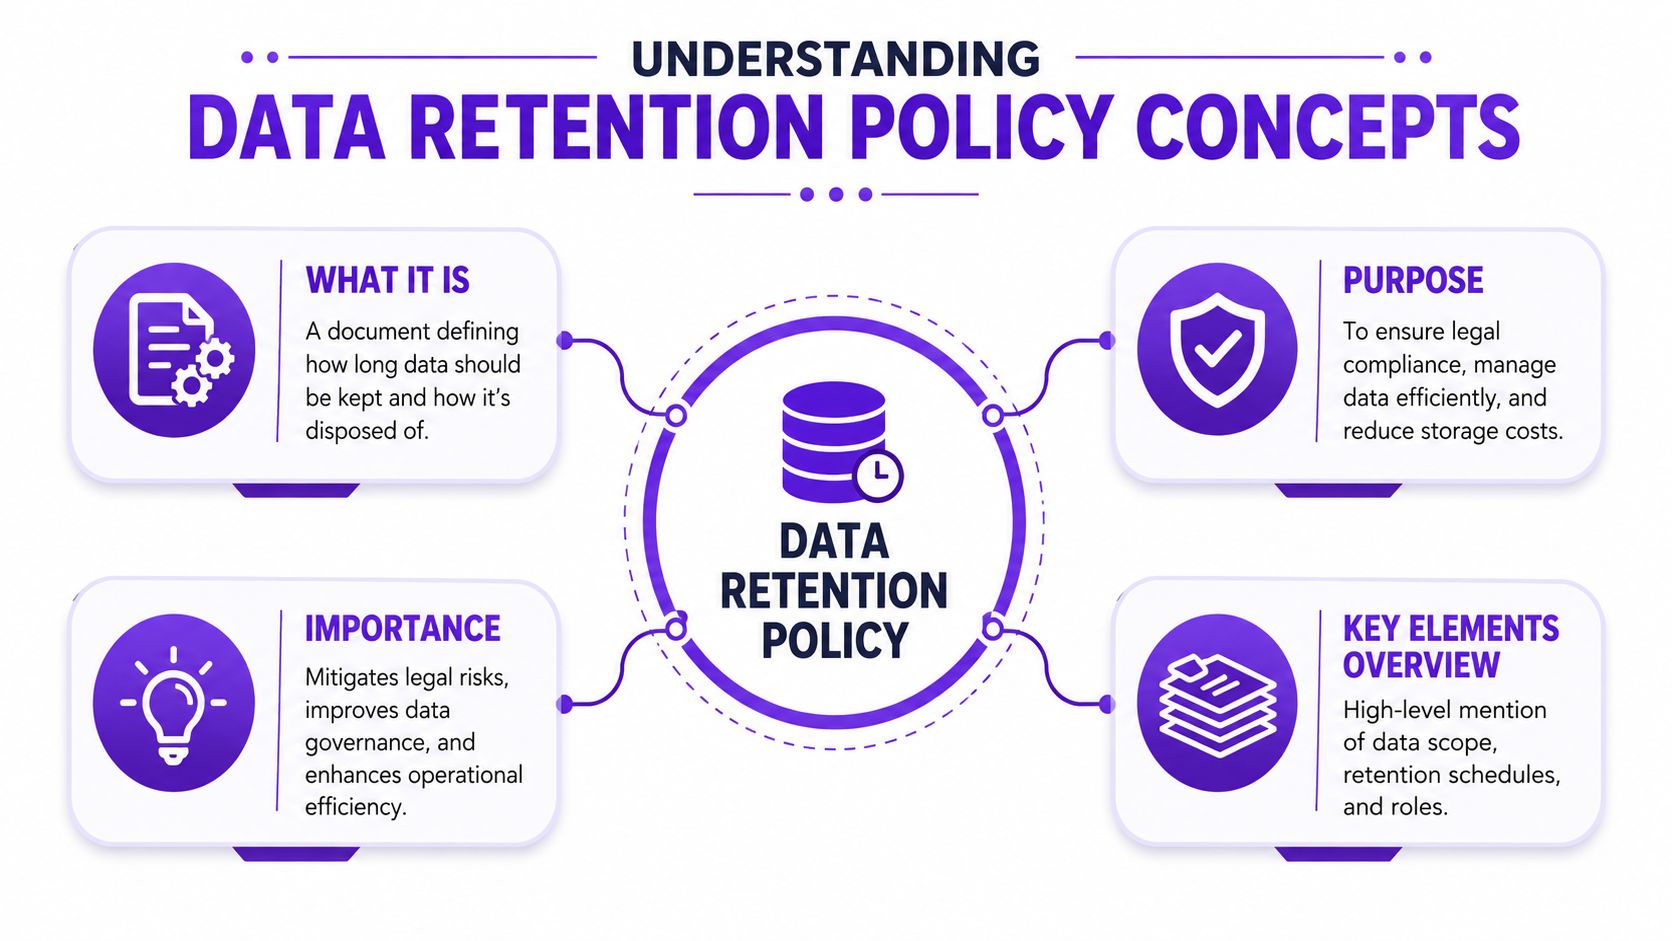
Unapolitica di conservazione dei datiè un insieme scritto di regole che risponde a quattro domande pratiche:
Per le piattaforme creative, queste risposte variano spesso per categoria. I selfie degli utenti potrebbero richiedere una conservazione breve. Gli output generati potrebbero richiedere una conservazione più lunga se gli utenti li salvano o li usano commercialmente. I log possono avere un valore di sicurezza o di audit separato.
Molti team confondono la conservazione con l'archiviazione. Non sono la stessa cosa. L'archiviazione è il luogo in cui risiedono i dati. La conservazione è la regola che decide se dovrebbero essere ancora lì.
Anche il contesto legale cambia nel tempo. Nel2006, l'UE ha adottato la direttiva sulla conservazione dei dati che richiede la conservazione dei metadati perda 6 a 24 mesi, ma la CGUE l'ha abrogata nel2014, mostrando come le regole di conservazione possano evolversi e frammentarsi tra le giurisdizioni (cronologia della conservazione dei dati nell'UE).
Ecco le frasi che tendono a confondersi:
| Termine | Significato semplice | Esempio di piattaforma creativa |
|---|---|---|
| Ambito | Cosa copre la politica | selfie, prompt, output, log, allegati di supporto |
| Programma di conservazione | Quanto tempo rimane ciascuna categoria | testo del prompt conservato per un caso d'uso, eliminato prima per un altro |
| Archivio | Conservato, ma rimosso dall'uso attivo | vecchi record di progetti commerciali archiviati separatamente |
| Eliminazione | Rimosso alla fine del periodo di conservazione | caricamento transitorio cancellato dopo che il suo scopo è stato raggiunto |
| Proprietario | Persona o team responsabile | l'ingegneria esegue i processi di eliminazione, il dipartimento legale approva le eccezioni |
Un errore comune è scrivere "elimina i dati dell'utente quando non sono più necessari" e fermarsi lì. Sembra sensato, ma lascia tutti a indovinare. Necessari per cosa. Necessari a chi. Necessari per quanto tempo.
Una politica funziona solo quando un compagno di squadra può leggerla e compiere la stessa azione ogni volta.
Per i prodotti di intelligenza artificiale, la distinzione più utile è spessoinput rispetto a output. I dati di input includono il materiale grezzo fornito da un utente, come un selfie o un prompt. I dati di output includono l'immagine creata dal sistema. Queste due categorie possono servire a scopi diversi, comportare rischi diversi e meritare cicli di vita differenti.
Una politica applicabile necessita di una struttura. Senza di essa, i team scrivono dichiarazioni ampie che sembrano responsabili ma non possono essere applicate.
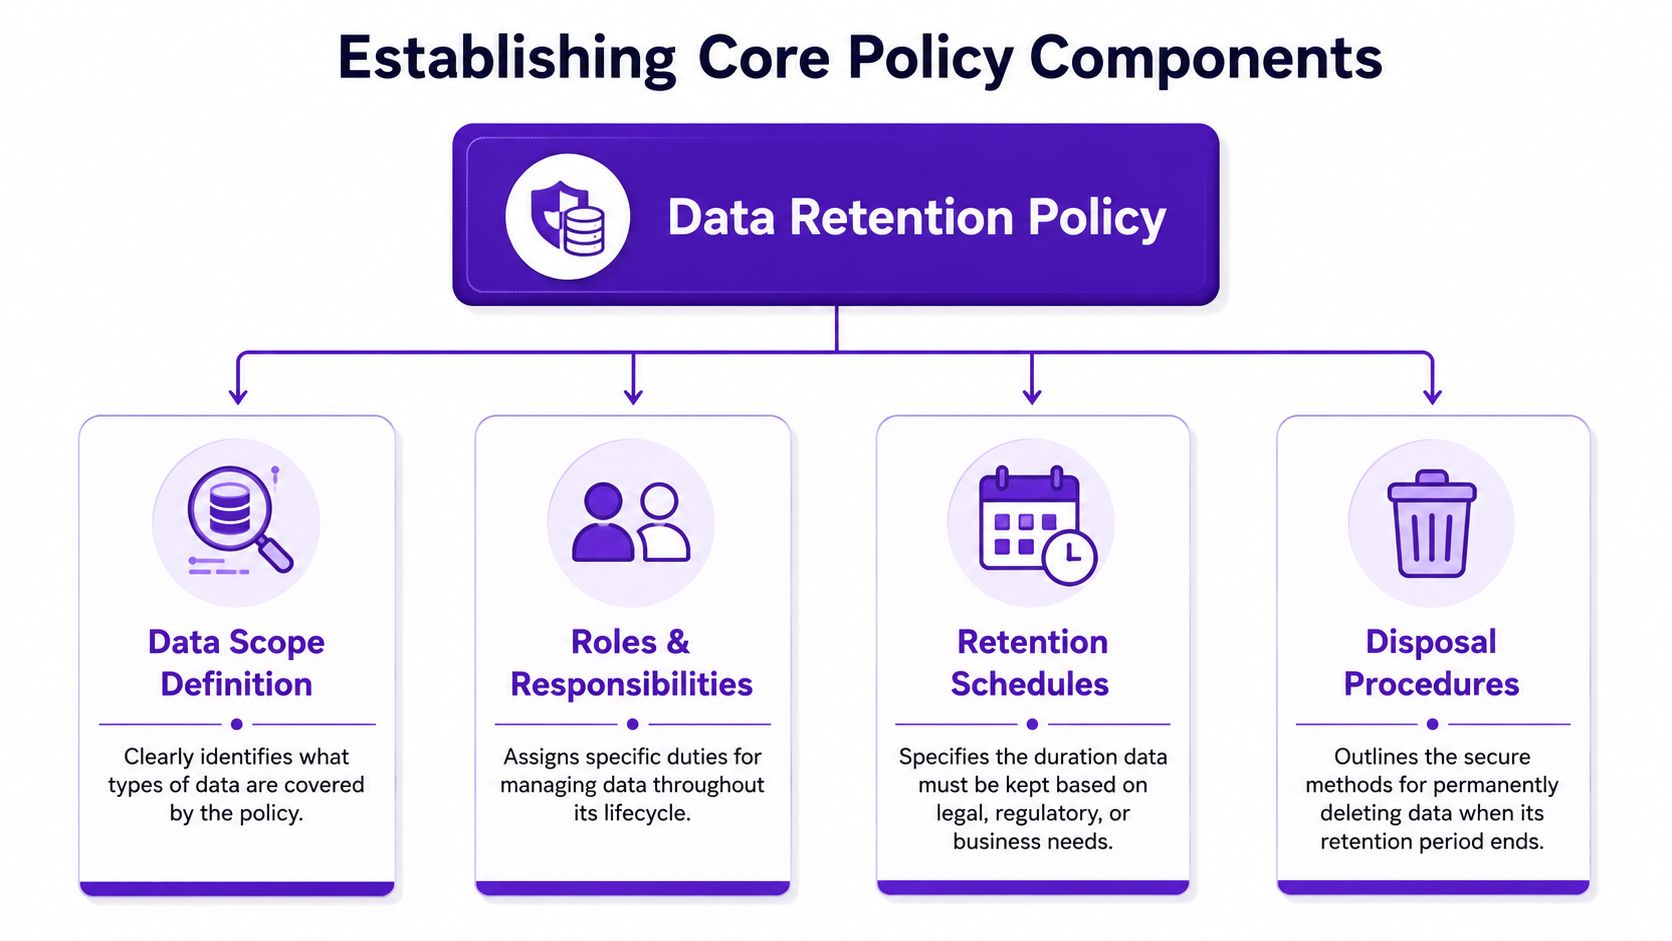
Inizia elencando gli oggetti di dati effettivi che la tua piattaforma tocca. Sii letterale. Non scrivere "contenuto dell'utente" e andare avanti. Scomponilo.
Per un'app creativa, di solito include:
Questo passaggio è importante perché la conservazione diventa caotica quando i team raggruppano elementi diversi in un unico contenitore. Il caricamento di un volto non è la stessa cosa di una scena fantasy generata. Trattare entrambi sotto lo stesso timer porta spesso a una conservazione eccessiva.
Le politiche falliscono quando tutti presumono che qualcun altro si occupi della cancellazione.
Un team dovrebbe decidere le regole di classificazione. Un altro dovrebbe configurare l'archiviazione cloud e l'automazione. L'assistenza dovrebbe sapere cosa gli utenti possono cancellare autonomamente rispetto a ciò che richiede un'azione di backend. L'ufficio legale o di conformità dovrebbe approvare eccezioni come i blocchi per contenzioso o la conservazione in caso di controversie.
Una breve mappa delle responsabilità di solito funziona meglio di una lunga narrazione:
| Attività | Proprietario principale | Perché è importante |
|---|---|---|
| Classificazione dei dati | Prodotto e legale | definisce correttamente le categorie |
| Applicazione della conservazione | Ingegneria e sicurezza | trasforma le regole in comportamento del sistema |
| Approvazione delle eccezioni | Legale o conformità | previene le modifiche ad hoc |
| Comunicazione con l'utente | Supporto e prodotto | mantiene chiare le promesse di cancellazione |
Se il tuo team ha bisogno di esempi di gestione della fine del ciclo di vita, questa guida allepolitiche di distruzione sicura dei datiè utile perché inquadra lo smaltimento come un processo documentato, non come un semplice pulsante di eliminazione.
La cancellazione dovrebbe far parte della progettazione del sistema, non un promemoria sul calendario.
Per le piattaforme di IA, la best practice consiste nell'utilizzare lacrittografia AES-256 a riposoe criteri di ciclo di vita automatizzati comeAWS S3 Lifecycle, poiché la cancellazione manuale può avere tassi di errorefino al 40% superioririspetto agli script automatizzati (controlli di conservazione sul cloud e automazione della cancellazione). Ciò è importante per i team creativi perché la pulizia manuale di solito fallisce per prima nei flussi di lavoro più frenetici.
Una policy chiara di solito include queste regole di smaltimento:
Per le piattaforme che moderano anche i contenuti creati dagli utenti, la tua politica di conservazione dovrebbe essere allineata con regole di piattaforma più ampie come unquadro di policy sui contenutiSe i registri di moderazione vivono più a lungo dell'asset sottostante, scrivi tale eccezione esplicitamente.
Consiglio operativo:Se una regola di eliminazione non può essere automatizzata, trattala come instabile finché non viene dimostrato il contrario.
Un team creativo lancia una funzione di avatar IA in diversi paesi. Un utente carica un selfie, un secondo inserisce un prompt di testo per il mockup di un prodotto e un terzo scarica l'arte generata per una campagna a pagamento. Questi tre record possono sembrare simili nel tuo database. In base alle regole di conservazione, non sono lo stesso problema.
La conformità diventa difficile perché le leggi pongono domande diverse. Alcune chiedono: "Perché lo conservi ancora?". Altre chiedono: "Lo hai conservato per il periodo richiesto?". Una policy utilizzabile deve rispondere a entrambe.
Ai sensi delGDPR Articolo 5, la conservazione è legata allo scopo. È necessario un motivo difendibile per conservare i dati personali e bisogna interromperla una volta che tale motivo cessa. La legge sulla conservazione obbligatoria dei dati2015dell'Australia funziona diversamente. Richiede ai fornitori di telecomunicazioni e agli ISP di conservare determinati metadati per esattamentedue anni (regole di conservazione ai sensi del GDPR e dell'Australia).
Questa distinzione è importante per le piattaforme creative basate sull'IA perché i "dati" sono in realtà una pila di oggetti diversi con significati legali differenti. Il selfie di un utente può comportare sensibilità legate al volto. Un'immagine generata può essere un prodotto consegnato. Il testo del prompt potrebbe essere rilevante in seguito per una controversia di fatturazione, un reclamo sulla proprietà intellettuale o una revisione degli abusi. Un unico timer di conservazione per tutti e tre è facile da scrivere e difficile da difendere.
Le scadenze fisse compaiono anche in altri regimi. L'HIPAA richiede che determinati documenti di conformità amministrativa siano conservati per almenosei anni. Il Codice di Commercio tedesco richiede10 anniper molti documenti finanziari. La Spagna stabilisce4 anniper i registri fiscali dei dipendenti e6 anniper i dettagli contabili. Lo schema è semplice. I record aziendali spesso hanno minimi obbligatori. Gli input e gli output creativi spesso richiedono prima un test sullo scopo.
| Regolamento | Ambito | Periodo di conservazione |
|---|---|---|
| GDPR Articolo 5 | Dati personali | Nessuna scadenza fissa. La conservazione deve essere giustificata dallo scopo |
| Legge sulla conservazione dei dati in Australia del 2015 | Metadati di telecomunicazioni e ISP | Esattamentedue anni |
| HIPAA | Documentazione di conformità amministrativa | Almenosei anni |
| Codice di Commercio tedesco | La maggior parte dei documenti finanziari | 10 anni |
| Norme fiscali e contabili spagnole | Registri fiscali dei dipendenti e dettagli contabili | 4 anniper i registri fiscali dei dipendenti,6 anniper i dettagli contabili |
Un'informativa sulla privacy pubblica dovrebbe mostrare come tali concetti legali si traducono nel comportamento del prodotto. Un utile esempio èl'informativa sulla privacy di starryai per i dati di immagini e account dell'IA, soprattutto perché distingue tra tipi di dati invece di trattare ogni file come intercambiabile.
Il problema trascurato è il divario trainput forniti dall'utenteeoutput generati dall'IA.
Per un formatore, l'analogia più semplice è uno studio fotografico. Il selfie che un cliente consegna è il materiale di sorgente grezzo. Il ritratto generato è la stampa finita. I registri di servizio relativi a quella transazione sono il libro delle ricevute. Non conserveresti tutti e tre per lo stesso motivo o per la stessa durata.
È qui che le policy falliscono.
Una policy debole dice "le immagini vengono conservate per X mesi" e si ferma lì. Una policy più forte nomina la categoria, lo scopo e l'evento scatenante che avvia il timer di conservazione. Ad esempio, ilselfie di un utentepotrebbe richiedere una conservazione breve e strettamente limitata perché è sensibile e vincolato allo scopo. Unimmagine generatapotrebbe giustificare una finestra temporale diversa se l'utente necessita di accesso per un nuovo download, gestione delle controversie o prova dei diritti commerciali.Testo del promptpotrebbe richiedere nuovamente una regola specifica, poiché può contenere dati personali, materiale protetto da copyright o istruzioni successivamente esaminate durante la moderazione.
Gli errori di conformità più comuni includono:
L'approccio più sicuro è la conservazione basata su categorie con scopi specifici. Se la tua informativa recita "selfie dell'utente caricato per la generazione di avatar", il team può impostare una regola più breve rispetto a quella prevista per un "visivo di campagna generato acquistato con un piano commerciale". Quel livello di separazione rende l'informativa più facile da applicare, più semplice da spiegare agli utenti e più facile da difendere in fase di revisione.
Un'informativa diventa utile quando le persone possono compilare un calendario e applicarlo.
Per le piattaforme creative, inizia con una distinzione che chiarisce gran parte della confusione:
Sembra ovvio, ma molti team redigono i calendari come se fossero lo stesso oggetto. Non lo sono. Un selfie utilizzato per generare un avatar di solito merita una gestione più rigorosa rispetto all'avatar stesso. Un'immagine per uso personale condivisa per divertimento potrebbe non richiedere una lunga conservazione dopo la consegna. Un output per uso commerciale potrebbe necessitare di una traccia di registrazione più lunga.
Quella distinzione commerciale è importante. Gli esperti raccomandano di conservare i prompt e gli output utilizzati nelle copertine di libri o nel merchandising perda 3 a 7 anni, mentre i beni puramente personali possono giustificare l'eliminazione immediata una volta soddisfatto lo scopo originale (guida alla conservazione per uso commerciale).
Mantieni il periodo di conservazione più breve sull'input più sensibile che consente comunque al prodotto di funzionare.
Usa una tabella come questa come punto di partenza:
| Categoria di dati | Esempio | Caso d'uso | Regola di conservazione | Motivo |
|---|---|---|---|---|
| Input selfie dell'utente | foto del volto caricata per il trasferimento di stile | creazione personale | conservazione breve e limitata allo scopo | alta sensibilità, scopo limitato |
| Testo del prompt | "trasformami in un personaggio di un videogioco retro" | creazione personale | conserva solo per il tempo necessario alla generazione e al supporto | basso valore a lungo termine in molti casi |
| Output generato | immagine di ritratto finale | creazione personale | conservazione controllata dall'utente se salvata, altrimenti conservazione breve | il valore dell'asset dipende dall'azione dell'utente |
| Testo del prompt più output | concetto di copertina di libro e grafica finale | creazione commerciale | conservazione più lunga nell'intervalloda 3 a 7 anniquando giustificato | difesa della paternità e delle controversie |
| Registro di moderazione | metadati di progetti segnalati | fiducia e sicurezza | conservare secondo le necessità di applicazione | separare lo scopo operativo |
Può anche trasformarlo in un modello compilabile per la stesura di policy interne:
La chiave è la coerenza. Se un team definisce qualcosa come caricamento temporaneo e un altro team lo archivia come risorsa di formazione riutilizzabile, la tua pianificazione non corrisponderà al tuo sistema effettivo.
Un designer carica un selfie per generare un ritratto fantasy. Pochi minuti dopo, l'opera d'arte è pronta. Un mese dopo, il team riceve un ticket di supporto per chiedere se la foto del viso originale esista ancora, se l'immagine generata venga archiviata in modo diverso e se uno dei due file sia stato utilizzato per un altro scopo. Questo è il momento in cui una policy di conservazione smette di essere un documento e diventa un test di comportamento del prodotto.
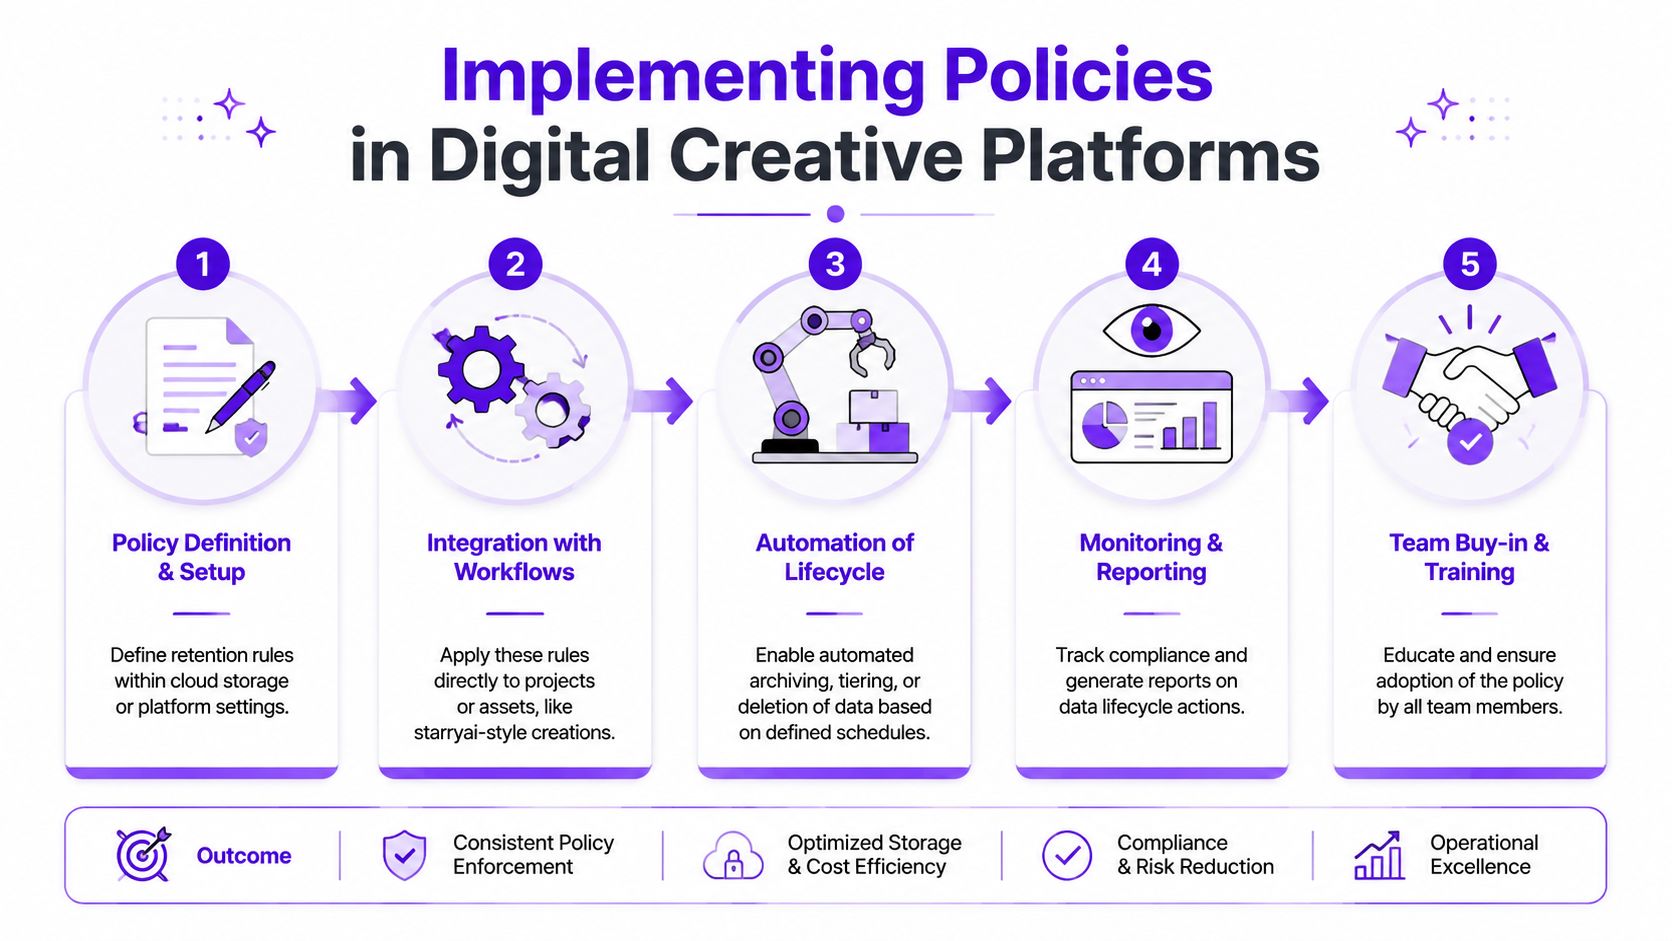
L'implementazione inizia con un semplice esercizio di traduzione. Per ogni tipo di dato, il tuo team deve rispondere a quattro domande: dove atterra, perché esiste, quale evento fa scattare il timer di conservazione e quale sistema lo elimina o lo preserva.
Ciò sembra astratto finché non si suddividono i dati della piattaforma creativa nelle categorie giuste. Un selfie dell'utente non è la stessa cosa di un elemento visivo generato. Un prompt non è la stessa cosa di un record di moderazione. Trattarli tutti come "immagini" crea rapidamente confusione, perché ognuno ha un livello di sensibilità diverso e uno scopo aziendale diverso.
Un modello pratico si presenta così:
Il confronto è importante. Un selfie funziona come un pass per visitatori. Potrebbe essere necessario per varcare una porta, ma ciò non giustifica il fatto di mantenerlo in circolazione una volta terminata la visita. Un'immagine generata è più vicina al poster finito. L'utente potrebbe volerla conservare, organizzare, scaricare o consultare in seguito.
I controlli di implementazione utili includono:
I team che sviluppano bene questi controlli di solito li testano allo stesso modo in cui testano qualsiasi altro flusso di lavoro importante. I controlli ripetibili sono importanti. I processi digaranzia della qualità documentati per le app creativeoffrono ai team di ingegneria e sicurezza un modo per confermare che le regole di eliminazione funzionino in produzione, e non solo nei documenti delle policy.
I caricamenti dei volti sono un buon esempio perché creano confusione immediata. L'utente può vedere un'azione creativa, "crea arte dal mio selfie", mentre il sistema gestisce diversi oggetti di dati dietro le quinte.
Per una piattaforma comestarryai, una chiara regola di implementazione può separare l'immagine del volto caricata dal risultato generato. Come notato in precedenza nell'articolo, gli input di immagini di volti possono essere gestiti con un periodo di conservazione breve e basato sugli eventi legato alla consegna dell'output, mentre il contenuto dell'account salvato segue una regola diversa. Questa distinzione è ciò che rende la policy comprensibile sia per gli ingegneri che per gli utenti.
Ecco un semplice flusso di implementazione:
Prima del rilascio, mostra visivamente il flusso di lavoro.
L'implementazione dipende anche dal comportamento del personale. Il supporto, il team di fiducia e sicurezza (trust and safety) e il marketing di prodotto necessitano della stessa spiegazione in linguaggio semplice per ogni regola di conservazione, specialmente sulle piattaforme creative basate sull'IA, dove gli utenti spesso chiedono informazioni sia su ciò che hanno caricato sia su ciò che il modello ha prodotto.
Il modo più semplice per evitare risposte contrastanti è fornire ai team linee guida di risposta che rispecchino l'effettiva logica del sistema.
| Domanda dell'utente | La risposta del team dovrebbe coprire |
|---|---|
| "Avete eliminato il mio caricamento?" | se il file sorgente temporaneo è stato eliminato, quale evento ha attivato l'eliminazione e se rimane un record separato per motivi di sicurezza o supporto |
| "Perché la mia immagine generata è ancora nel mio account?" | la differenza tra gli input di elaborazione temporanei e gli output salvati dall'utente |
| "Potete conservare la cronologia dei miei progetti commerciali?" | se le impostazioni aziendali o dell'account consentono una conservazione più lunga per gli output salvati e i record correlati |
| "Avete usato il mio selfie nello stesso modo in cui archiviate l'arte generata?" | che le immagini sorgente caricate e le immagini generate possono avere percorsi di conservazione diversi perché servono a scopi differenti |
Se i team improvvisano, gli utenti sentono storie contrastanti. Una persona dice che il file è sparito. Un'altra dice che il progetto è ancora memorizzato. Una terza confonde il selfie con l'immagine generata. La formazione colma questa lacuna insegnando il flusso di lavoro, non solo il testo della regola.
Una politica di conservazione dei dati invecchia più rapidamente rispetto alla maggior parte dei documenti interni.
Le nuove funzionalità creano nuovi tipi di dati. I nuovi mercati creano nuove regole. I vecchi percorsi di archiviazione persistono dopo le modifiche al prodotto. Se nessuno rivede la politica, la versione scritta smette lentamente di corrispondere al sistema che gestisci.
Rivedi la politica a cadenza regolare e ogni volta che cambia un flusso di lavoro principale. Cerca tre cose: categorie che non esistono più, archivi di dati dimenticati dalla politica e regole di eliminazione scritte ma non automatizzate. Controlla anche le eccezioni. I team spesso aggiungono una gestione speciale durante incidenti o controversie, per poi dimenticarsi di rimuoverla.
Una politica di conservazione non è affidabile solo perché esiste. È affidabile quando il documento, il prodotto e il comportamento di archiviazione corrispondono ancora.
La migliore abitudine di revisione è semplice. Assegna a un unico responsabile l'incarico degli aggiornamenti, richiedi l'approvazione interfunzionale e documenta ogni modifica affinché supporto, ingegneria e team legale rimangano allineati.
Se il tuo team crea, archivia o trasforma immagini degli utenti,starryaiè un esempio di come una piattaforma creativa basata sull'IA possa associare i flussi di lavoro di generazione di immagini a regole di gestione documentate per i caricamenti sensibili e gli asset salvati.


