

Scritto daMo Kahnil
22 luglio 2026


Probabilmente stai memorizzando più dati creativi di quanti pensi.
Arriva un selfie. Viene digitato un prompt. Il modello genera quattro variazioni. Un utente ne salva una, ne ignora tre, ne condivide una sui social e poi chiede all'assistenza di eliminare il proprio account due mesi dopo. Nel frattempo, il tuo team ha miniature nello spazio di archiviazione cloud, prompt nei registri, file di output in una CDN e schermate di supporto in un sistema di ticketing. Se nessuno ha deciso cosa conservare, cosa archiviare e cosa eliminare, la tua piattaforma non sta gestendo i dati. Li sta accumulando.
I team creativi spesso comprendono i flussi di lavoro degli asset meglio delle regole di conservazione. È normale. Ciò che viene trascurato è che le piattaforme di intelligenza artificiale non memorizzano solo opere d'arte finite. Spesso gestisconoinputcome selfie e prompt,outputcome immagini generate eregistri di supportocome log o note di moderazione. Queste categorie non meritano tutte la stessa tempistica.
Una buonapolitica di conservazione dei datiassegna a ciascuna categoria una data di scadenza e una motivazione. Per le piattaforme creative digitali, questa è la differenza tra un sistema pulito e una futura complicazione legale.
Una piattaforma creativa di solito nota i problemi di conservazione in ritardo.
Il campanello d'allarme spesso non è il costo di archiviazione. È un ticket di supporto, una richiesta legale o una discussione interna. Un membro del team dice che i caricamenti degli utenti dovrebbero essere eliminati rapidamente. Un altro dice di conservare tutto nel caso in cui qualcuno contesti la proprietà in seguito. Il supporto chiede se eliminato significhi rimosso solo dalla galleria o rimosso anche dai backup. Nessuno ha una risposta univoca perché nessuno ha scritto un regolamento.
È qui che iniziano i guai. Se il tuo team non riesce a spiegare perché i dati sono ancora lì, farai fatica a giustificarne la conservazione. Se elimini in modo troppo aggressivo, potresti perdere i record necessari per controversie, moderazione o supporto agli account. Se mantieni tutto "per sicurezza", aumenti il tuo rischio senza una chiara ragione commerciale.
Per i prodotti creativi basati sull'IA, la confusione diventa ancora maggiore perché non tutti i file hanno la stessa sensibilità. Un prompt su una “città cyberpunk al neon” non è la stessa cosa di un selfie contenente un volto. Uno sfondo generato salvato per divertimento personale non è la stessa cosa di una copertina di un libro commerciale di cui un autore indipendente potrebbe aver bisogno in seguito per difendere le proprie scelte di paternità o per rispondere a una richiesta di violazione del copyright.
Regola pratica:Più il contenuto è personale, più forte deve essere la motivazione per conservarlo.
I team si fidano dei sistemi che si comportano in modo prevedibile. Lo stesso fanno gli utenti. Una politica di conservazione dei dati fornisce a prodotto, ingegneria, legale, sicurezza e supporto uno script condiviso. Dice al team quali dati esistono, perché esistono, quanto tempo rimangono e quale evento attiva la cancellazione. Non si tratta di scartoffie. È chiarezza operativa.
Una politica di conservazione dei dati si comprende più facilmente mettendola in relazione con le regole di una biblioteca.
Una biblioteca non tratta ogni articolo allo stesso modo. Un libro di consultazione rimane nell'edificio. Un romanzo può essere preso in prestito. Un giornale può essere scartato dopo il suo periodo di utilità. La regola non è casuale. Riflette lo scopo, il valore e il rischio. I dati della vostra piattaforma dovrebbero funzionare allo stesso modo.
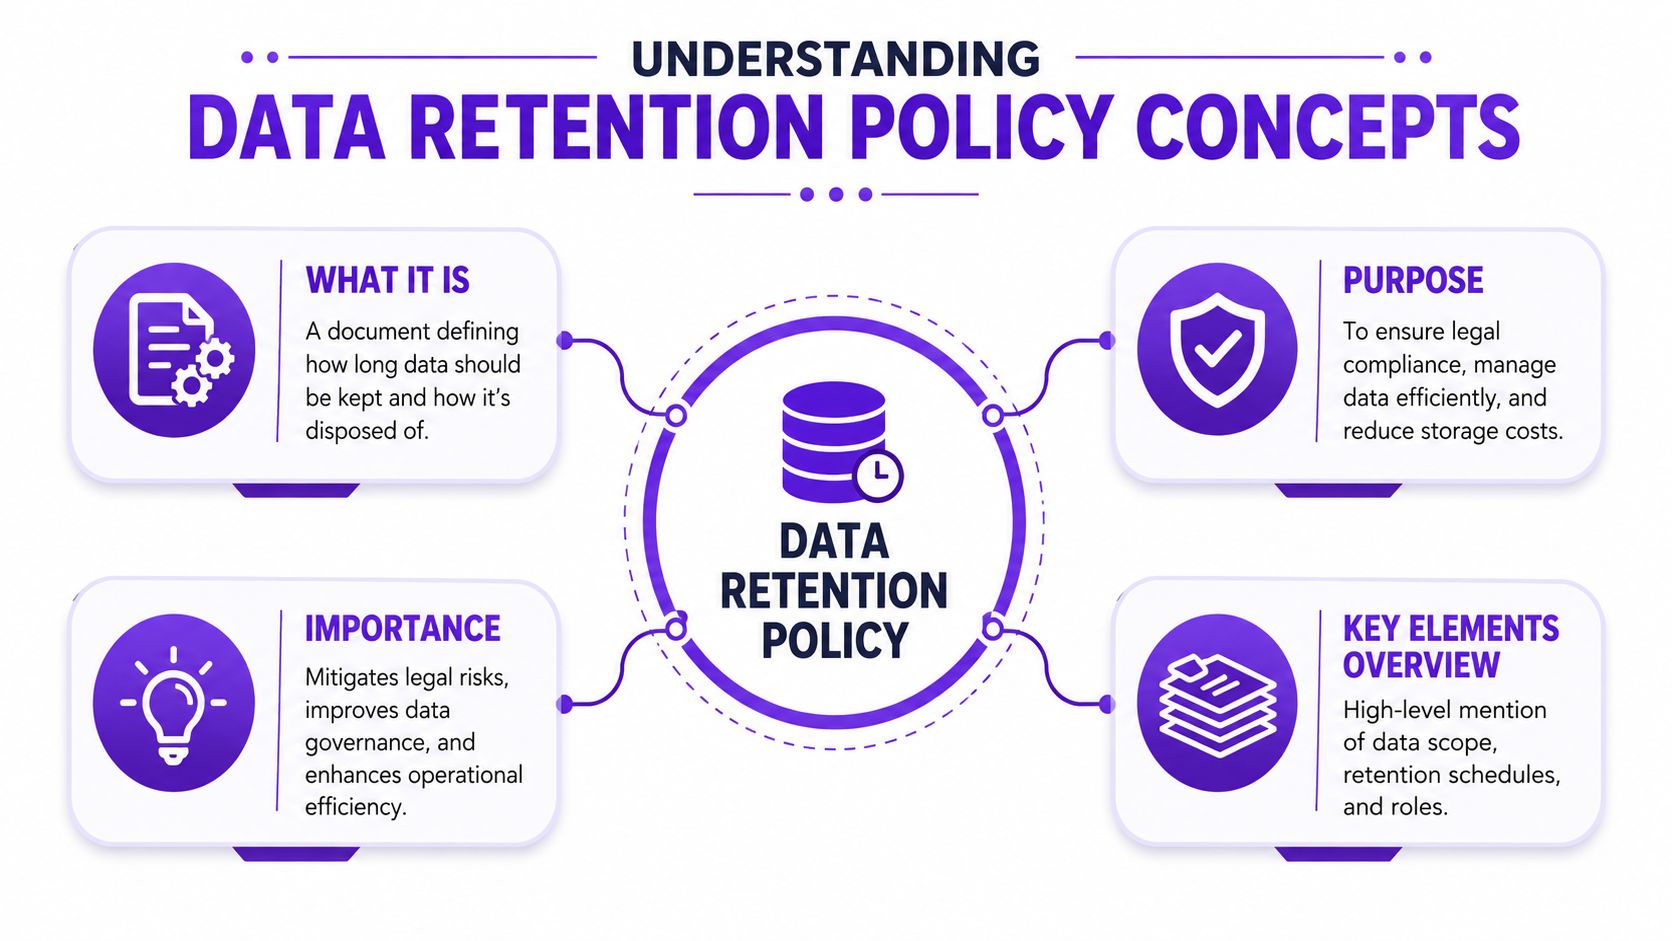
Unpolitica di conservazione dei datiè un insieme scritto di regole che risponde a quattro domande pratiche:
Per le piattaforme creative, queste risposte variano spesso a seconda della categoria. I selfie degli utenti potrebbero richiedere una conservazione breve. I contenuti generati potrebbero richiedere una conservazione più lunga se gli utenti li salvano o li utilizzano a fini commerciali. I log potrebbero avere un valore di sicurezza o di audit separato.
Molti team confondono la conservazione con l'archiviazione. Non sono la stessa cosa. L'archiviazione è il luogo in cui risiedono i dati. La conservazione è la regola che decide se dovrebbero essere ancora lì.
Anche il contesto legale cambia nel tempo. Nel2006, l'UE ha adottato la direttiva sulla conservazione dei dati che richiede la conservazione dei metadati perda 6 a 24 mesi, ma la CGUE l'ha abrogata nel2014, dimostrando come le regole di conservazione possano evolversi e frammentarsi tra le diverse giurisdizioni (cronologia della conservazione dei dati nell'UE).
Ecco i termini che tendono a confondersi tra loro:
| Termine | Significato semplice | Esempio di piattaforma creativa |
|---|---|---|
| Ambito | Cosa copre la politica | selfie, prompt, output, log, allegati di supporto |
| Programma di conservazione | Quanto tempo rimane ciascuna categoria | testo del prompt conservato per un caso d'uso, cancellato prima per un altro |
| Archivio | Conservato, ma rimosso dall'uso attivo | vecchi record di progetti commerciali memorizzati separatamente |
| Cancellazione | Rimosso alla fine del periodo di conservazione | caricamento transitorio cancellato dopo il raggiungimento del suo scopo |
| Proprietario | Persona o team responsabile | l'ingegneria esegue i processi di cancellazione, il dipartimento legale approva le eccezioni |
Un errore comune è scrivere “cancellare i dati dell'utente quando non sono più necessari” e fermarsi lì. Sembra sensato, ma lascia tutti nel dubbio. Necessari per cosa. Necessari per chi. Necessari per quanto tempo.
Una politica funziona solo quando un membro del team può leggerla ed eseguire la stessa azione ogni volta.
Per i prodotti IA, la distinzione più utile è spesso trainput e output. I dati di input includono il materiale grezzo fornito dall'utente, come un selfie o un prompt. I dati di output includono l'immagine creata dal sistema. Queste due categorie possono servire a scopi diversi, comportare rischi diversi e meritare cicli di vita diversi.
Una politica applicabile richiede una struttura. Senza di essa, i team scrivono dichiarazioni ampie che sembrano responsabili ma che non possono essere applicate.
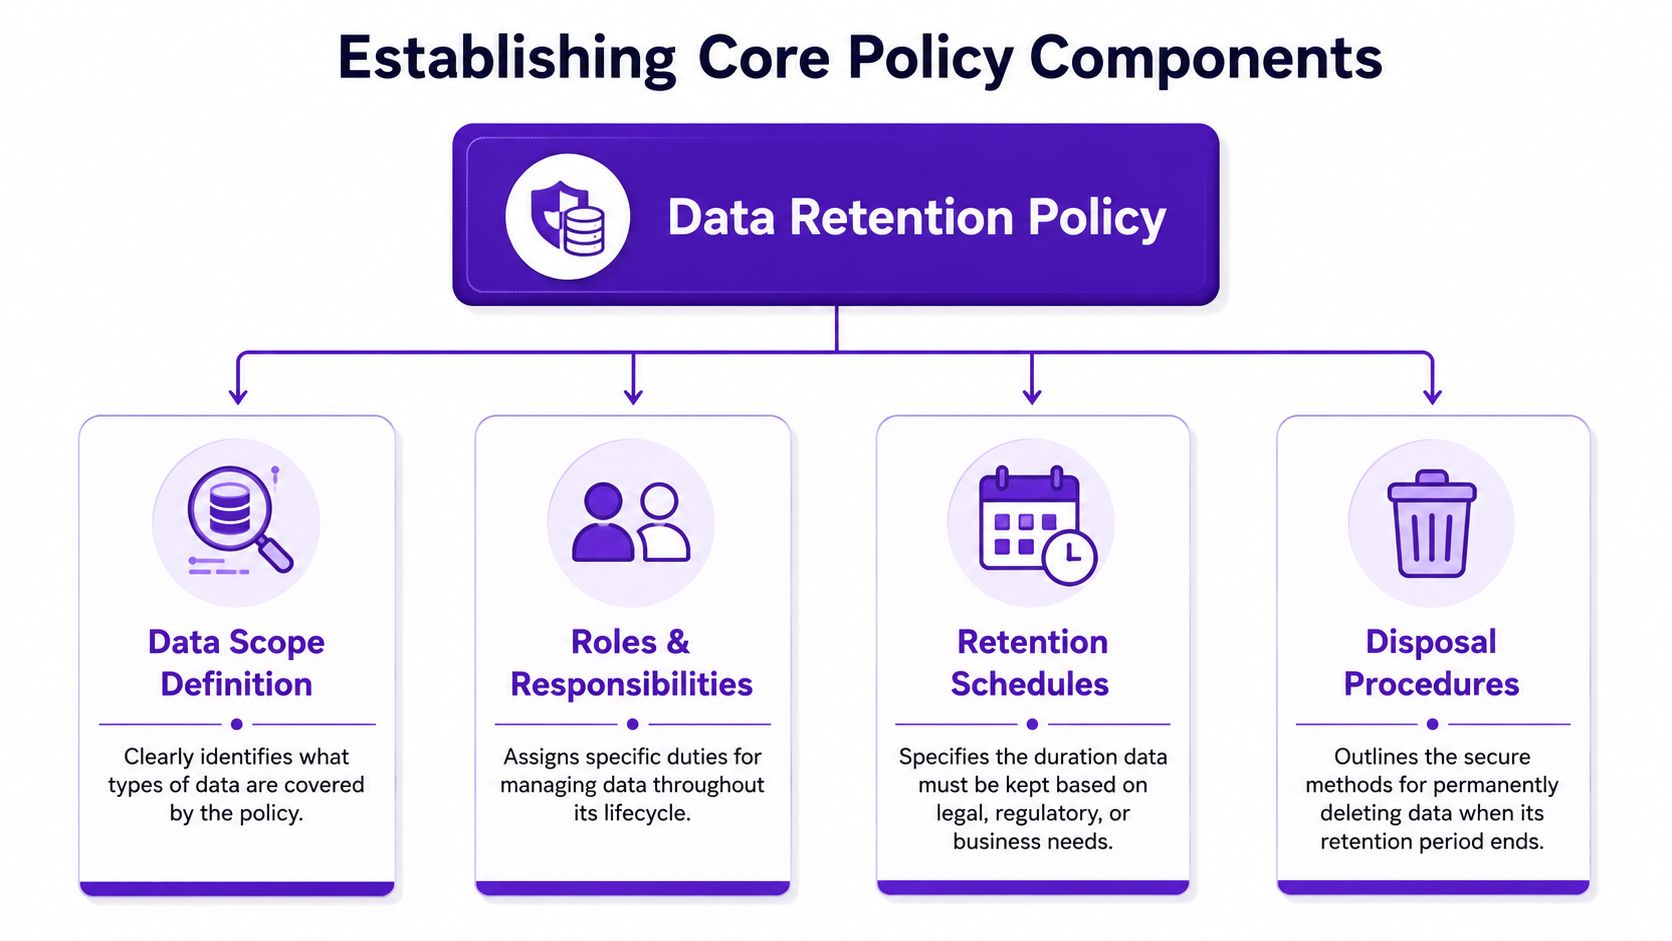
Iniziate elencando i singoli oggetti di dati toccati dalla vostra piattaforma. Siate letterali. Non scrivete “contenuto dell'utente” e andate oltre. Scomponeelo.
Per un'app creativa, di solito questo include:
Questo passaggio è importante perché la conservazione diventa caotica quando i team raggruppano elementi diversi in un unico contenitore. Il caricamento di un volto non è la stessa cosa di una scena fantasy generata. Trattare entrambi con lo stesso timer porta spesso a una conservazione eccessiva.
Le politiche falliscono quando tutti danno per scontato che qualcun altro si occupi dell'eliminazione.
Un team dovrebbe decidere le regole di classificazione. Un altro dovrebbe configurare l'archiviazione cloud e l'automazione. Il supporto dovrebbe sapere cosa gli utenti possono eliminare autonomamente rispetto a ciò che richiede un'azione di backend. L'ufficio legale o di conformità dovrebbe approvare eccezioni come i blocchi per contenzioso (litigation holds) o la conservazione in caso di controversie.
Una breve mappa delle responsabilità di solito funziona meglio di una lunga narrazione:
| Attività | Responsabile principale | Perché è importante |
|---|---|---|
| Classificazione dei dati | Prodotto e legale | definisce correttamente le categorie |
| Applicazione della conservazione | Ingegneria e sicurezza | trasforma le regole in comportamento del sistema |
| Approvazione delle eccezioni | Legale o conformità | previene override estemporanei |
| Comunicazione con l'utente | Supporto e prodotto | mantiene chiare le promesse di eliminazione |
Se il tuo team ha bisogno di esempi di gestione della fine del ciclo di vita, questa guida sullepolitiche di distruzione sicura dei datiè utile perché inquadra lo smaltimento come un processo documentato, non come un semplice pulsante di eliminazione.
L'eliminazione dovrebbe fare parte della progettazione del sistema, non di un promemoria sul calendario.
Per le piattaforme di IA, la best practice consiste nell'utilizzare lacrittografia AES-256 a riposoe criteri di ciclo di vita automatizzati comeAWS S3 Lifecycle, poiché l'eliminazione manuale può avere tassi di errorefino al 40% superioririspetto agli script automatizzati (controlli di conservazione sul cloud e automazione dell'eliminazione). Ciò è importante per i team creativi perché la pulizia manuale di solito si interrompe per prima nei flussi di lavoro più frenetici.
Una politica chiara di solito include queste regole di smaltimento:
Per le piattaforme che moderano anche i contenuti creati dagli utenti, la tua politica di conservazione dovrebbe essere allineata con regole di piattaforma più ampie come unquadro di policy sui contenutiSe i record di moderazione durano più dell'asset sottostante, scrivi tale eccezione esplicitamente.
Consigli operativi:Se una regola di eliminazione non può essere automatizzata, considerala instabile finché non viene provato il contrario.
Un team creativo lancia una funzione di avatar basata sull'intelligenza artificiale in diversi paesi. Un utente carica un selfie, un altro inserisce un prompt di testo per il mockup di un prodotto e un terzo scarica l'arte generata per una campagna a pagamento. Questi tre record potrebbero sembrare simili nel tuo database. In base alle regole di conservazione, non sono lo stesso problema.
La conformità diventa difficile perché le leggi pongono domande diverse. Alcune chiedono: "Perché conservi ancora questo?" Altre chiedono: "Lo hai conservato per il periodo richiesto?" Una policy utilizzabile deve rispondere a entrambe.
Ai sensi dell'articolo 5 del GDPR, la conservazione è legata allo scopo. È necessario disporre di un motivo difendibile per conservare i dati personali e si dovrebbe interrompere la conservazione una volta terminato tale motivo. La legge sulla conservazione obbligatoria dei dati2015dell'Australia funziona in modo diverso. Richiede ai fornitori di telecomunicazioni e agli ISP di conservare determinati metadati per esattamentedue anni (, regole di conservazione ai sensi del GDPR e dell'Australia).
Tale distinzione è importante per le piattaforme creative basate sull'intelligenza artificiale perché i "dati" sono in realtà una serie di oggetti diversi con significati legali differenti. Il selfie di un utente può comportare sensibilità relative al volto. Un'immagine generata può essere un prodotto consegnato. Il testo del prompt potrebbe essere importante in seguito per una controversia di fatturazione, un reclamo sulla proprietà intellettuale o una revisione degli abusi. Un unico timer di conservazione per tutti e tre è facile da scrivere e difficile da difendere.
Scadenze fisse compaiono anche in altri regimi. L'HIPAA richiede che determinati documenti di conformità amministrativa siano conservati per almenosei anni. Il codice commerciale tedesco richiede10 anniper molti documenti finanziari. La Spagna stabilisce4 anniper i registri fiscali dei dipendenti e6 anniper i dettagli contabili. Lo schema è semplice. I record aziendali spesso hanno minimi obbligatori. Gli input e gli output creativi spesso richiedono prima un test sullo scopo.
| Normativa | Ambito | Periodo di conservazione |
|---|---|---|
| articolo 5 del GDPR | Dati personali | Nessuna scadenza fissa. La conservazione deve essere giustificata dallo scopo |
| Legge sulla conservazione dei dati in Australia del 2015 | Metadati di telecomunicazioni e ISP | Esattamentedue anni |
| HIPAA | Documentazione di conformità amministrativa | Almenosei anni |
| Codice commerciale tedesco | La maggior parte dei documenti finanziari | 10 anni |
| Norme fiscali e contabili spagnole | Registri fiscali dei dipendenti e dettagli contabili | 4 anniper i registri fiscali dei dipendenti,6 anniper i dettagli contabili |
Un'informativa sulla privacy pubblica dovrebbe mostrare come queste idee legali si traducono nel comportamento del prodotto. Un utile esempio è l'informativa sulla privacy di starryai per i dati di immagini e account dell'IA, soprattutto perché distingue tra tipi di dati invece di trattare ogni file come intercambiabile.
Il problema trascurato è il divario tragli input forniti dall'utenteegli output generati dall'IA.
Per un formatore, l'analogia più semplice è uno studio fotografico. Il selfie che un cliente consegna è il materiale grezzo. Il ritratto generato è la stampa finita. I registri dei servizi relativi a quella transazione sono il libro delle ricevute. Non conserveresti tutti e tre per lo stesso motivo o per la stessa durata.
È qui che le policy falliscono.
Una policy debole dice "le immagini vengono conservate per X mesi" e si ferma lì. Una policy più forte nomina la categoria, lo scopo e il trigger che avvia il timer di conservazione. Ad esempio, ilselfie di un utentepotrebbe richiedere una conservazione breve e rigorosamente limitata perché è sensibile e vincolato allo scopo. Unimmagine generatapotrebbe giustificare una finestra diversa se l'utente necessita di accesso al nuovo download, gestione delle controversie o prova dei diritti commerciali.Testo del promptpotrebbe richiedere nuovamente una regola propria, poiché può contenere dettagli personali, materiale protetto da copyright o istruzioni successivamente esaminate durante la moderazione.
Gli errori di conformità più comuni includono:
L'approccio più sicuro è la conservazione basata su categorie con finalità specifiche. Se la tua informativa recita "selfie dell'utente caricato per la generazione di avatar", il team può impostare una regola più breve rispetto a quella prevista per "immagine di campagna generata acquistata con un piano commerciale". Quel livello di separazione rende l'informativa più facile da applicare, più semplice da spiegare agli utenti e più difendibile durante la revisione.
Un'informativa diventa utile quando le persone possono compilare un calendario e applicarlo.
Per le piattaforme creative, parti da una distinzione che chiarisce la maggior parte dei dubbi:
Sembra ovvio, ma molti team scrivono i programmi di conservazione come se fossero lo stesso oggetto. Non lo sono. Un selfie utilizzato per generare un avatar di solito merita una gestione più rigorosa rispetto all'avatar stesso. Un'immagine per uso personale condivisa per svago potrebbe non richiedere una lunga conservazione dopo la consegna. Un output per uso commerciale potrebbe richiedere una traccia di registrazione più lunga.
Quella distinzione commerciale è importante. Gli esperti raccomandano di conservare i prompt e gli output utilizzati in copertine di libri o merchandising perda 3 a 7 anni, mentre le risorse puramente personali possono giustificare l'eliminazione immediata dopo il raggiungimento dello scopo originale (guida alla conservazione per uso commerciale).
Mantieni il periodo di conservazione più breve sull'input più sensibile che consente comunque al prodotto di funzionare.
Usa una tabella come questa come punto di partenza:
| Categoria di dati | Esempio | Caso d'uso | Regola di conservazione | Motivo |
|---|---|---|---|---|
| Input selfie dell'utente | foto del viso caricata per il trasferimento di stile | creazione personale | conservazione breve e limitata allo scopo | elevata sensibilità, scopo limitato |
| Testo del prompt | "trasformami in un personaggio di un videogioco retrò" | creazione personale | conserva solo per il tempo necessario alla generazione e al supporto | basso valore a lungo termine in molti casi |
| Output generato | immagine del ritratto finale | creazione personale | conservazione controllata dall'utente se salvata, altrimenti conservazione breve | il valore dell'asset dipende dall'azione dell'utente |
| Testo del prompt più output | concetto di copertina del libro e grafica finale | creazione commerciale | conservazione più lunga nell'intervalloda 3 a 7 anniquando giustificato | paternità e difesa in caso di controversie |
| Registro di moderazione | metadati di progetti segnalati | fiducia e sicurezza | mantenere secondo le esigenze di applicazione | separare lo scopo operativo |
Può anche trasformarlo in un modello compilabile per la stesura di politiche interne:
La chiave è la coerenza. Se un team definisce qualcosa come un caricamento temporaneo e un altro team lo archivia come risorsa di formazione riutilizzabile, la programmazione non corrisponderà al sistema reale.
Un designer carica un selfie per generare un ritratto fantastico. Pochi minuti dopo, l'opera d'arte è pronta. Un mese dopo, il team riceve un ticket di supporto in cui si chiede se la foto del viso originale esista ancora, se l'immagine generata venga archiviata in modo diverso e se uno dei due file sia stato utilizzato per un altro scopo. È questo il momento in cui una policy di conservazione smette di essere un documento e diventa un test sul comportamento del prodotto.
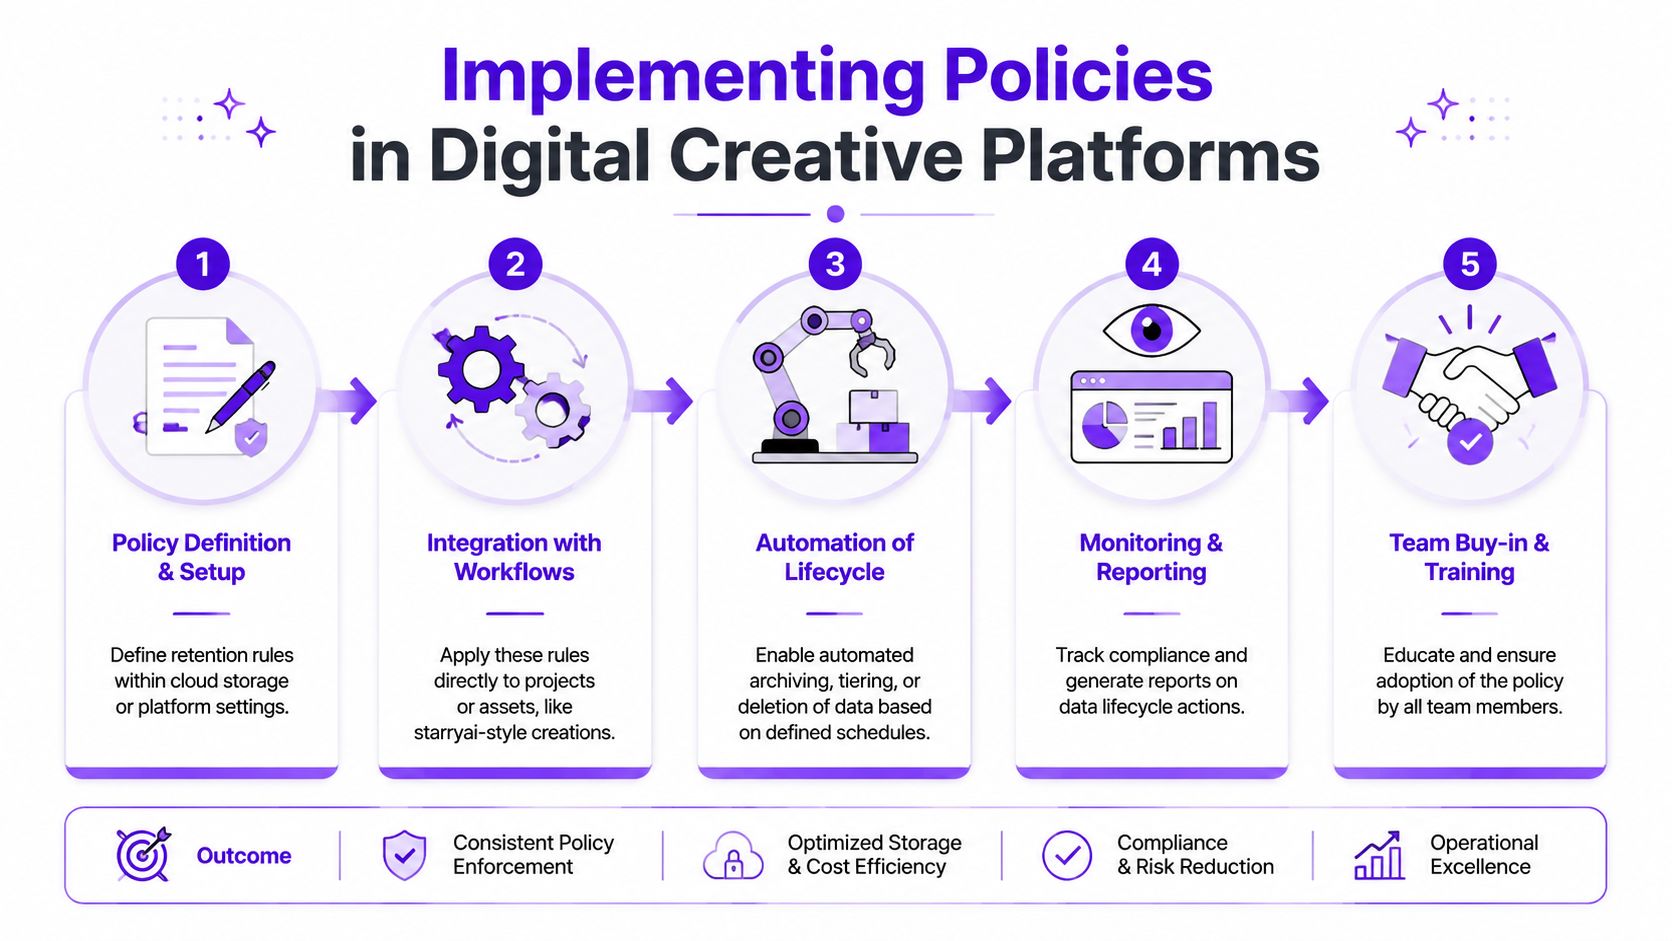
L'implementazione inizia con un semplice esercizio di traduzione. Per ogni tipo di dato, il team deve rispondere a quattro questioni: dove finisce, perché esiste, quale evento fa partire il conto alla rovescia per la conservazione e quale sistema lo elimina o lo preserva.
La cosa sembra astratta finché non si suddividono i dati di una piattaforma creativa nei giusti gruppi. Il selfie di un utente non è la stessa cosa di un elemento visivo generato. Un prompt non è un record di moderazione. Trattarli tutti come "immagini" genera rapidamente confusione, perché ognuno ha un livello di sensibilità diverso e uno scopo aziendale differente.
Un modello pratico si presenta così:
Il confronto è importante. Un selfie funziona come il badge di un visitatore. Può essere necessario per superare una porta, ma ciò non giustifica il fatto di mantenerlo in circolazione una volta terminata la visita. Un'immagine generata è più simile al poster finito. L'utente potrebbe volerla conservare, organizzare, scaricare o consultare in un secondo momento.
Tra i controlli di implementazione utili vi sono:
I team che realizzano bene questi controlli solitamente li testano nello stesso modo in cui testano qualsiasi altro flusso di lavoro importante. I controlli ripetibili sono fondamentali. Documentatiprocessi di garanzia della qualità per le app creativeoffrono ai team di ingegneria e sicurezza un modo per confermare che le regole di eliminazione funzionino in produzione, non solo nei documenti delle policy.
I caricamenti di volti sono un buon esempio perché generano un'immediata confusione. L'utente può vedere una sola azione creativa ("crea arte dal mio selfie"), mentre il sistema gestisce diversi oggetti di dati dietro le quinte.
Per una piattaforma comestarryai, una chiara regola di implementazione può separare l'immagine del volto caricata dal risultato generato. Come notato in precedenza nell'articolo, gli input di immagini di volti possono essere gestiti con un periodo di conservazione breve e basato sugli eventi legato alla consegna dell'output, mentre i contenuti dell'account salvati seguono una regola diversa. Questa distinzione è ciò che rende la policy comprensibile sia per gli ingegneri che per gli utenti.
Ecco un semplice flusso di implementazione:
Prima del rilascio, mostra il flusso di lavoro visivamente.
L'implementazione dipende anche dal comportamento del personale. Assistenza, fiducia e sicurezza, e marketing di prodotto hanno bisogno della stessa spiegazione in linguaggio chiaro per ciascuna regola di conservazione, specialmente sulle piattaforme creative basate sull'IA in cui gli utenti spesso chiedono informazioni sia su ciò che hanno caricato sia su ciò che il modello ha prodotto.
Il modo più semplice per evitare risposte contrastanti è fornire ai team una guida alle risposte che rispecchi la logica effettiva del sistema.
| Domanda dell'utente | La risposta del team dovrebbe coprire |
|---|---|
| "Avete eliminato il mio caricamento?" | se il file sorgente temporaneo è stato eliminato, quale evento ha attivato l'eliminazione e se rimane un record separato per la sicurezza o l'assistenza |
| "Perché la mia immagine generata è ancora nel mio account?" | la differenza tra gli input di elaborazione temporanei e gli output salvati dall'utente |
| "Potete conservare la cronologia dei miei progetti commerciali?" | se le impostazioni aziendali o dell'account consentono una conservazione più lunga per gli output salvati e i record correlati |
| "Avete usato il mio selfie nello stesso modo in cui archiviate l'arte generata?" | che le immagini sorgente caricate e le immagini generate possono avere percorsi di conservazione diversi perché servono a scopi differenti |
Se i team improvvisano, gli utenti sentono storie contrastanti. Una persona dice che il file è sparito. Un'altra dice che il progetto è ancora memorizzato. Una terza confonde il selfie con l'immagine generata. La formazione colma questa lacuna insegnando il flusso di lavoro, non solo il testo della regola.
Una politica di conservazione dei dati invecchia più rapidamente della maggior parte dei documenti interni.
Le nuove funzionalità creano nuovi tipi di dati. I nuovi mercati creano nuove regole. I vecchi percorsi di archiviazione persistono dopo le modifiche al prodotto. Se nessuno rivede la politica, la versione scritta smette lentamente di corrispondere al sistema che gestisci.
Rivedi la politica a cadenza regolare e ogni volta che cambia un flusso di lavoro principale. Cerca tre cose: categorie che non esistono più, archivi di dati dimenticati dalla politica e regole di eliminazione scritte ma non automatizzate. Controlla anche le eccezioni. I team spesso aggiungono una gestione speciale durante gli incidenti o le controversie, per poi dimenticarsi di rimuoverla.
Una politica di conservazione non è affidabile solo perché esiste. È affidabile quando il documento, il prodotto e il comportamento di archiviazione continuano a coincidere.
La migliore abitudine di revisione è semplice. Assegna a un solo responsabile la proprietà degli aggiornamenti, richiedi l'approvazione interfunzionale e documenta ogni modifica affinché supporto, ingegneria e legale rimangano allineati.
Se il tuo team crea, archivia o trasforma immagini degli utenti,starryaiè un esempio di come una piattaforma creativa basata sull'intelligenza artificiale possa abbinare flussi di lavoro di generazione di immagini a regole di gestione documentate per caricamenti sensibili e risorse salvate.


