

Geschreven doorMo Kahnop
22 juli 2026


Je slaat waarschijnlijk meer creatieve gegevens op dan je denkt.
Een selfie komt binnen. Er wordt een prompt getypt. Het model genereert vier variaties. Een gebruiker slaat er één op, negeert er drie, deelt er één op sociale media en vraagt de klantenservice vervolgens om hun account twee maanden later te verwijderen. Ondertussen heeft je team miniaturen in cloudopslag, prompts in logboeken, uitvoerbestanden in een CDN en ondersteuningsschermafbeeldingen in een ticketingtool. Als niemand heeft besloten wat blijft, wat wordt gearchiveerd en wat wordt verwijderd, beheert je platform geen gegevens. Het verzamelt ze.
Creatieve teams begrijpen asset-pipelines vaak beter dan bewaarregels. Dat is normaal. Wat vaak over het hoofd wordt gezien, is dat AI-platforms niet alleen voltooide kunstwerken opslaan. Ze raken vaakinvoerzoals selfies en prompts,uitvoerzoals gegenereerde afbeeldingen, enondersteunende gegevenszoals logboeken of moderatienotities. Die categorieën verdienen niet allemaal dezelfde tijdlijn.
Een goedgegevensbewaringsbeleidgeeft elke categorie een vervaldatum en een reden. Voor digitale creatieve platforms is dat het verschil tussen een opgeschoond systeem en een toekomstige juridische chaos.
Een creatief platform merkt bewaringsproblemen meestal te laat op.
Het waarschuwingssignaal is vaak niet de opslagkosten. Het is een supportticket, een juridisch verzoek of een interne discussie. De ene teamgenoot zegt dat uploads van gebruikers snel moeten worden verwijderd. Een andere zegt dat alles bewaard moet worden voor het geval iemand later het eigendom betwist. Support vraagt of verwijderd betekent dat het alleen uit de galerij is verwijderd, of ook uit back-ups. Niemand heeft één antwoord omdat niemand één regelboek heeft geschreven.
Daar begint de ellende. Als je team niet kan uitleggen waarom gegevens er nog zijn, zul je moeite hebben om te verdedigen waarom je ze bewaart. Als je te agressief verwijdert, verlies je mogelijk gegevens die mensen nodig hebben voor geschillen, moderatie of accountexploitatie. Als je alles “voor de zekerheid” bewaart, vergroot je je risico zonder duidelijke zakelijke reden.
Bij AI-creatieve producten wordt de onduidelijkheid groter omdat niet alle bestanden dezelfde gevoeligheid hebben. Een prompt over een "neon cyberpunk-stad" is niet hetzelfde als een selfie met een gezicht erop. Een gegenereerde achtergrond die is opgeslagen voor persoonlijk plezier is niet hetzelfde als een commerciële boekomslag die een onafhankelijke auteur later nodig kan hebben om keuzes over het auteurschap te verdedigen of te reageren op een claim wegens inbreuk.
Praktische regel:Hoe persoonlijker de invoer, hoe sterker uw reden moet zijn om deze te behouden.
Teams vertrouwen op systemen die zich voorspelbaar gedragen. Gebruikers doen dat ook. Een beleid voor gegevensbewaring geeft product, engineering, juridisch, beveiliging en support een gedeeld script. Het vertelt het team welke gegevens er bestaan, waarom ze bestaan, hoe lang ze blijven en welke gebeurtenis de verwijdering activeert. Dat is geen papierwerk. Dat is operationele duidelijkheid.
Een beleid voor gegevensbewaring is het gemakkelijkst te begrijpen door het te relateren aan bibliotheekregels.
Een bibliotheek behandelt niet elk item op dezelfde manier. Een naslagwerk blijft in het gebouw. Een roman kan worden geleend. Een krant kan worden weggegooid na de nuttige levensduur. De regel is niet willekeurig. Deze weerspiegelt het doel, de waarde en het risico. De gegevens van uw platform zouden op dezelfde manier moeten werken.
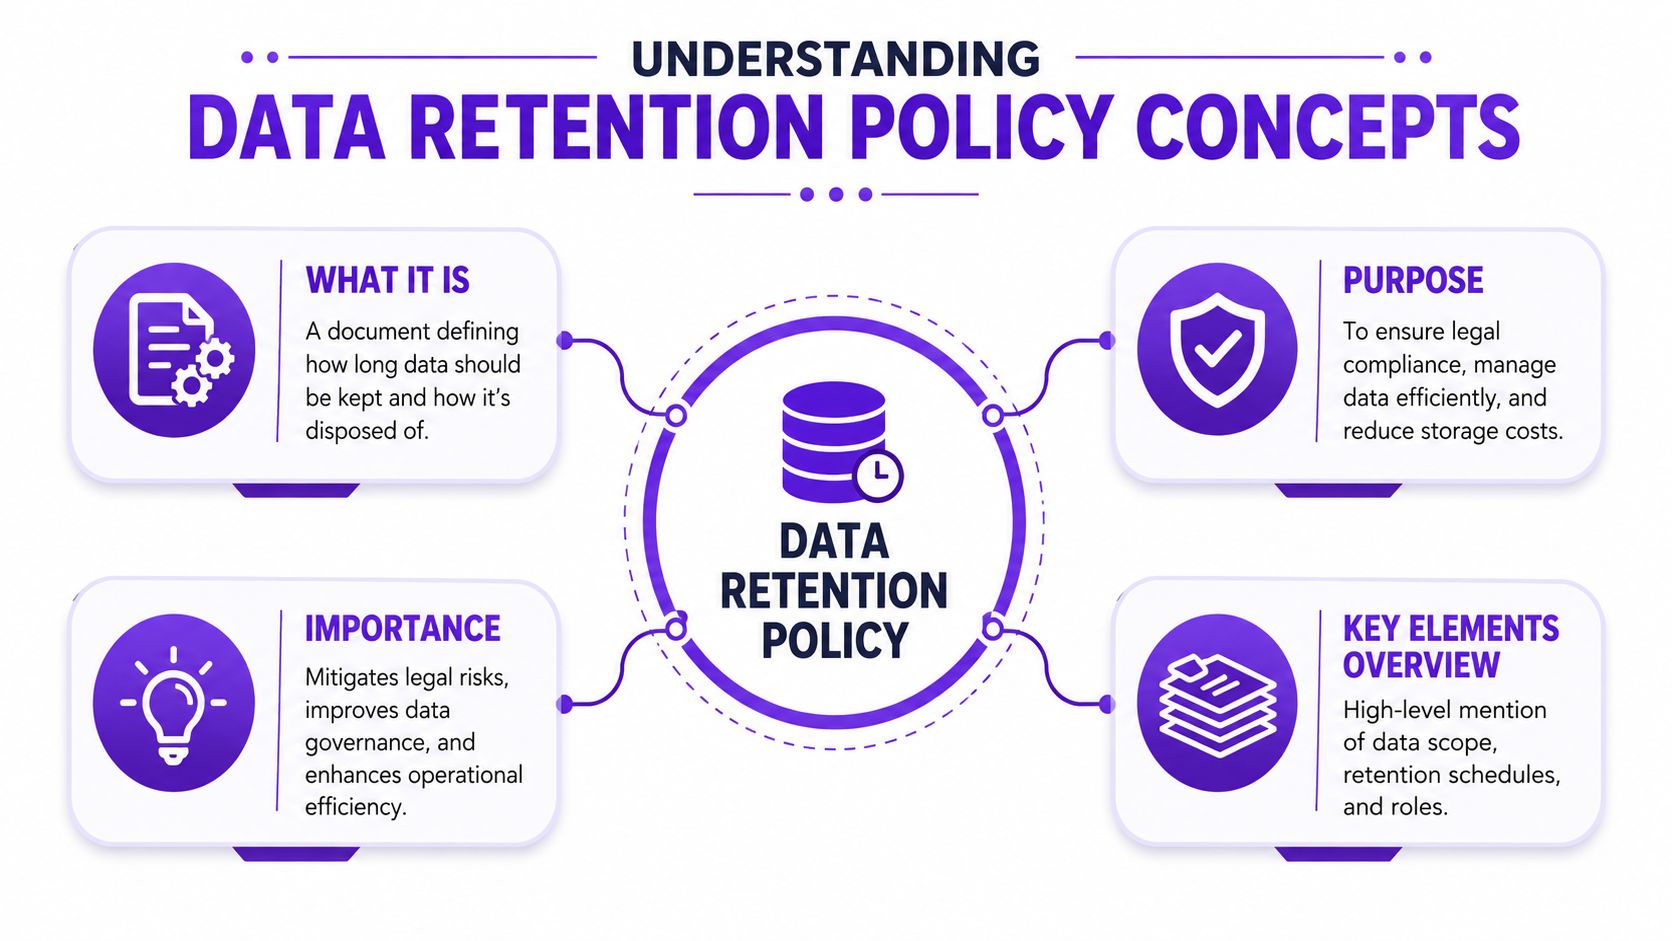
Eengegevensbewaringsbeleidis een schriftelijke set regels die vier praktische vragen beantwoordt:
Voor creatieve platforms variëren die antwoorden vaak per categorie. Selfies van gebruikers hebben mogelijk een korte bewaartermijn nodig. Gegenereerde uitvoer heeft mogelijk een langere bewaartermijn nodig als gebruikers deze opslaan of commercieel gebruiken. Logboeken kunnen een afzonderlijke beveiligings- of auditwaarde hebben.
Veel teams verwarren bewaring met opslag. Ze zijn niet hetzelfde. Opslag is waar gegevens zich bevinden. Bewaring is de regel die beslist of ze er nog steeds zouden moeten zijn.
De juridische achtergrond verandert ook in de loop van de tijd. In2006, nam de EU de richtlijn inzake gegevensbewaring aan die de bewaring van metagegevens vereist voor6 tot 24 maanden, maar het HvJ-EU heeft deze ingetrokken in2014, wat laat zien hoe bewaringsregels kunnen evolueren en versnipperen over rechtsgebieden (Geschiedenis van EU-gegevensbewaring).
Hier zijn de termen die de neiging hebben om in elkaar over te lopen:
| Term | Eenvoudige betekenis | Voorbeeld van een creatief platform |
|---|---|---|
| Toepassingsgebied | Wat het beleid dekt | selfies, prompts, uitvoer, logboeken, bijlagen voor ondersteuning |
| Bewaartermijn | Hoe lang elke categorie blijft | prompttekst bewaard voor de ene usecase, eerder verwijderd voor een andere |
| Archief | Bewaard, maar verplaatst uit actief gebruik | oudere commerciële projectgegevens worden apart opgeslagen |
| Verwijdering | Verwijderd aan het einde van de bewaarperiode | tijdelijke upload gewist nadat het doel is bereikt |
| Eigenaar | Verantwoordelijke persoon of team | engineering voert verwijderingstaken uit, juridische zaken goedkeuren uitzonderingen |
Een veelgemaakte fout is het schrijven van “gebruikersgegevens verwijderen wanneer niet langer nodig” en daar te stoppen. Dat klinkt logisch, maar het laat iedereen in het ongewisse. Nodig waarvoor. Nodig door wie. Nodig voor hoe lang.
Een beleid werkt alleen wanneer een teamgenoot het kan lezen en elke keer dezelfde actie kan ondernemen.
Voor AI-producten is het meest zinvolle onderscheid vaakinvoer versus uitvoer. Invoergegevens omvatten het ruwe materiaal dat een gebruiker aanlevert, zoals een selfie of prompt. Uitvoergegevens omvatten de afbeelding die het systeem aanmaakt. Die twee categorieën dienen mogelijk verschillende doelen, dragen verschillende risico's met zich mee en verdienen een andere levenscyclus.
Een bruikbaar beleid heeft structuur nodig. Zonder dat schrijven teams brede stellingen die verantwoord klinken maar niet kunnen worden gehandhaafd.
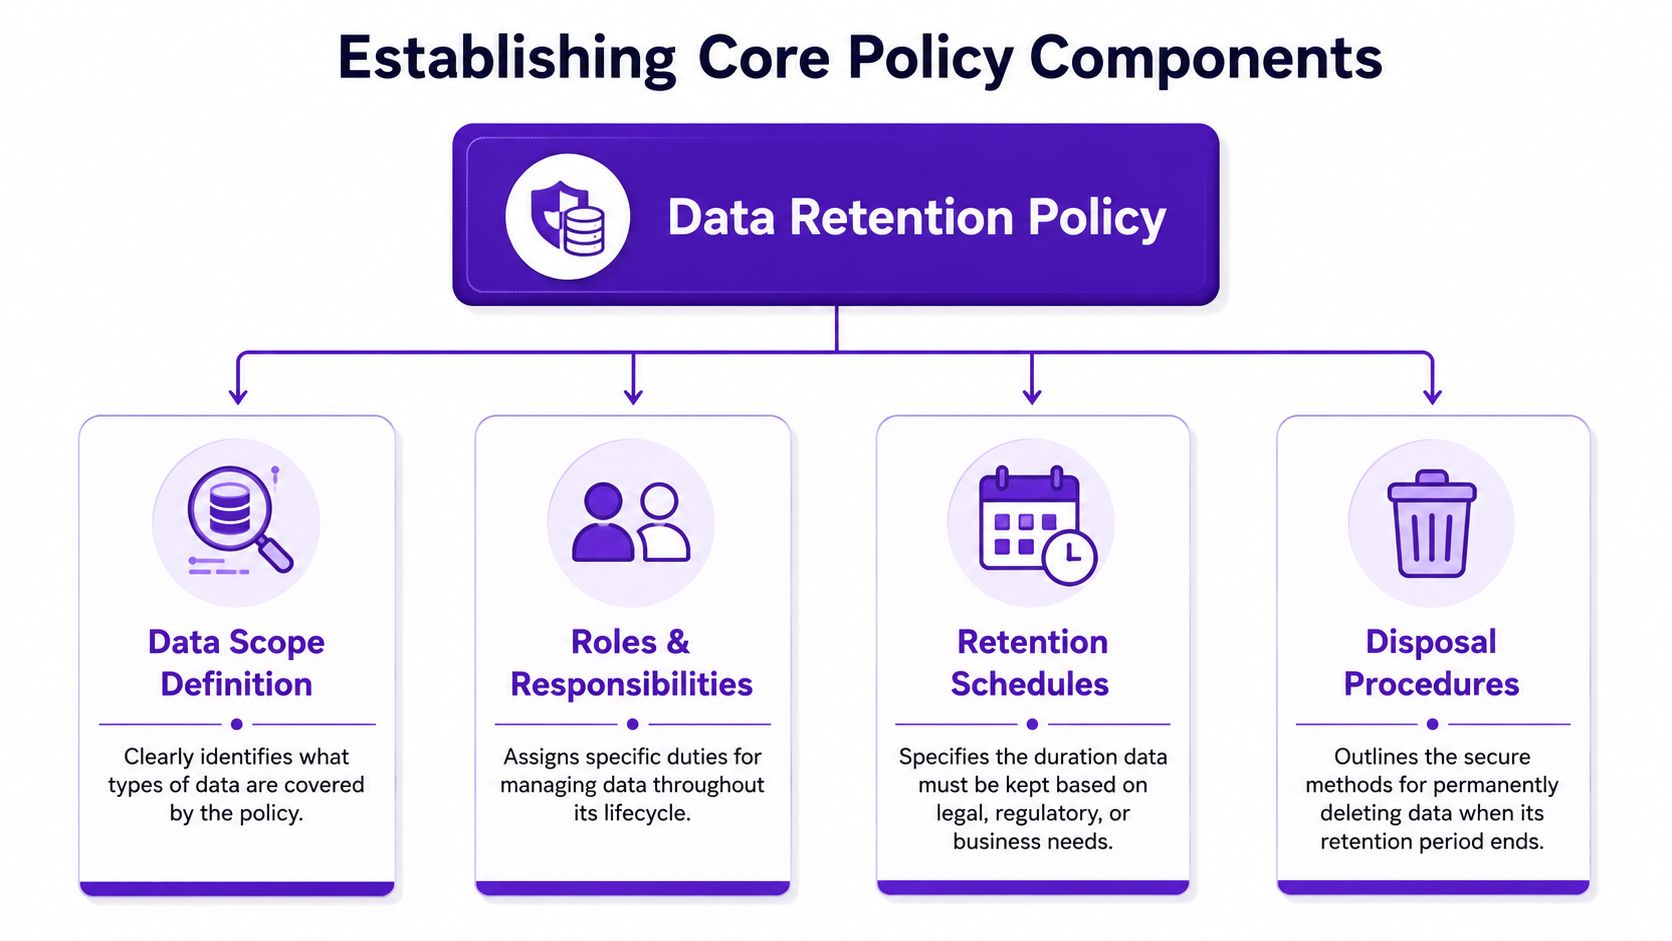
Begin met het opsommen van de daadwerkelijke gegevensobjecten die uw platform aanraakt. Wees letterlijk. Schrijf niet “gebruikersinhoud” en ga verder. Splits het op.
Voor een creatieve app omvat dat meestal:
Deze stap is belangrijk omdat retentie rommelig wordt wanneer teams verschillende items op één hoop gooien. Een geüploade foto van een gezicht is niet hetzelfde als een gegenereerde fantasiebijeenkomst. Beide behandelen onder één timer leidt vaak tot over-retentie.
Beleid faalt wanneer iedereen aanneemt dat iemand anders verantwoordelijk is voor het verwijderen.
Eén team moet de classificatieregels bepalen. Een ander team moet cloudopslag en automatisering configureren. Support moet weten welke gegevens gebruikers zelf kunnen verwijderen en waarvoor een backend-actie vereist is. Juridische zaken of compliance moeten uitzonderingen goedkeuren, zoals juridische bewaring (litigation holds) of geschilbeambte-bewaring.
Een kort verantwoordelijkheidschema werkt meestal beter dan een lang verhaal:
| Taak | Primaire eigenaar | Waarom het belangrijk is |
|---|---|---|
| Gegevensclassificatie | Product en juridisch | stelt de categorieën juist in |
| Handhaving van retentie | Engineering en beveiliging | zet regels om in systeemgedrag |
| Goedkeuring van uitzonderingen | Juridisch of compliance | voorkomt ad-hocoverrides |
| Communicatie met gebruikers | Support en product | houdt beloften over verwijdering helder |
Als je team voorbeelden nodig heeft van de afhandeling van het einde van de levenscyclus, is deze gids voorbeleid voor veilige gegevensvernietiginghandig omdat deze verwijdering kadert als een gedocumenteerd proces en niet als een simpele verwijderknop.
Verwijdering moet deel uitmaken van het systeemontwerp, geen agendaherinnering zijn.
Voor AI-platforms is de beste praktijk omAES-256-codering in rust (at rest)te gebruiken en geautomatiseerd beleid voor de levenscyclus, zoalsAWS S3 Lifecycle, omdat handmatige verwijdering foutpercentages kan hebben dietot 40% hogerzijn dan geautomatiseerde scripts (beveiligings- en automatiseringscontroles voor cloudretentie). Dat is belangrijk voor creatieve teams omdat handmatige opschoning meestal als eerste faalt in de drukste pijplijnen.
Schoon beleid bevat meestal deze vernietigingsregels:
Voor platforms die ook door gebruikers gemaakte inhoud modereren, moet je retentiebeleid aansluiten bij bredere platformregels, zoals eenraamwerk voor inhoudsbeleidAls moderationstijdschriften langer meegaan dan het onderliggende bezwaar, moet die uitzondering expliciet worden vermeld.
Operationeel advies:Als een verwijderingsregel niet kan worden geautomatiseerd, behandel deze dan als instabiel totdat het tegendeel is bewezen.
Een creatief team lanceert een AI-avatarfunctie in verschillende landen. De ene gebruiker uploadt een selfie, een andere voert een tekstprompt in voor een productmockup en een derde downloadt gegenereerde kunst voor een betaalde campagne. Die drie records zien er misschien hetzelfde uit in uw database. Onder retentieregels zijn ze niet hetzelfde probleem.
Naleving wordt ingewikkeld omdat wetten verschillende vragen stellen. Sommige vragen: "Waarom bewaar je dit nog steeds?" Andere vragen: "Heb je dit voor de vereiste periode bewaard?" Een bruikbaar beleid moet op beide antwoorden.
OnderAVG artikel 5is retentie gekoppeld aan het doel. U heeft een verdedigbare reden nodig om persoonsgegevens te bewaren en u moet stoppen zodra die reden komt te vervallen. De Australische2015verplichte dataretentiewet werkt anders. Deze vereist dat telecommunicatieproviders en internetproviders bepaalde metagegevens preciestwee jaar (retentieregels onder de AVG en Australië).
bewaren. Die onderscheiding is belangrijk voor creatieve AI-platforms omdat "gegevens" in feite een stapel verschillende objecten met verschillende juridische betekenissen zijn. Een selfies van een gebruiker kan gezichtsgerelateerde gevoeligheid met zich meebrengen. Een gegenereerd beeld kan een geleverd product zijn. Prompt-tekst kan later van belang zijn voor een factureringsgeschil, een IP-klacht of een beoordeling van misbruik. Eén retentieklok voor alle drie is eenvoudig te schrijven en moeilijk te verdedigen.
Vaste deadlines komen ook in andere regimes voor. HIPAA vereist dat bepaalde administratieve nalevingsdocumentatie gedurende ten minstezes jaarwordt bewaard. Het Duitse wetboek van koophandel vereist10 jaarvoor veel financiële documenten. Spanje stelt4 jaarvast voor personeelsbelastinggegevens en6 jaarvoor boekhoudkundige details. Het patroon is eenvoudig. Bedrijfsgegevens hebben vaak verplichte minima. Creatieve inputs en outputs hebben vaak eerst een doeltest nodig.
| Regulering | Toepassingsgebied | Retentieperiode |
|---|---|---|
| AVG artikel 5 | Persoonsgegevens | Geen vaste deadline. Retentie moet worden gerechtvaardigd door het doel |
| Australische dataretentiewet van 2015 | Telecommunicatie- en ISP-metagegevens | Preciestwee jaar |
| HIPAA | Administratieve nalevingsdocumentatie | Ten minstezes jaar |
| Duits wetboek van koophandel | De meeste financiële documenten | 10 jaar |
| Spaanse belasting- en boekhoudregels | Personeelsbelastinggegevens en boekhoudkundige details | 4 jaarvoor personeelsbelastinggegevens,6 jaarvoor boekhoudkundige details |
Een openbare privacyverklaring moet aantonen hoe die juridische ideeën zich vertalen in productgedrag. Een nuttig voorbeeld ishet privacybeleid van starryai voor AI-afbeeldings- en accountgegevens, met name omdat het onderscheid maakt tussen gegevenstypen in plaats van elk bestand als uitwisselbaar te behandelen.
Het over het hoofd geziene probleem is de kloof tussendoor de gebruiker verstrekte invoerendoor AI gegenereerde uitvoer.
Voor een trainer is de eenvoudigste analogie een fotostudio. De selfie die een klant overhandigt, is het ruwe bronmateriaal. Het gegenereerde portret is de afgewerkte afdruk. De servicelogboeken rond die transactie zijn het ontvangstboek. U zou ze niet alle drie om dezelfde reden of gedurende dezelfde tijd bewaren.
Dat is waar beleidsregels falen.
Een zwak beleid zegt "afbeeldingen worden gedurende X maanden bewaard" en stopt daar. Een sterker beleid noemt de categorie, het doel en de trigger die de retentieklok start. Eenselfie van een gebruikermoet bijvoorbeeld mogelijk kort en strikt beperkt worden bewaard omdat deze gevoelig en doelgebonden is. Eengegenereerd beeldkan een ander venster rechtvaardigen als de gebruiker opnieuw downloadtoegang, geschilafhandeling of bewijs van commerciële rechten nodig heeft.Prompttekstheeft mogelijk weer een eigen regel nodig, omdat deze persoonlijke gegevens, auteursrechtelijk beschermd materiaal of instructies kan bevatten die later tijdens de moderatie worden beoordeeld.
Veelvoorkomende nalevingsfouten zijn onder meer:
De veiligere aanpak is categoriegebaseerde retentie met smalle doelen. Als uw beleid zegt "gebruikersselfie geüpload voor avatergeneratie", kan het team een kortere regel instellen dan voor "gegegenereerd campagnebeeld gekocht onder een commercieel plan". Dat niveau van scheiding maakt het beleid gemakkelijker toe te passen, gemakkelijker uit te leggen aan gebruikers en gemakkelijker te verdedigen tijdens een beoordeling.
Een beleid wordt nuttig wanneer mensen een schema kunnen invullen en toepassen.
Begin voor creatieve platforms met één onderscheid dat de meeste verwarring opruimt:
Dat klinkt logisch, maar veel teams schrijven schema's alsof het hetzelfde object is. Dat zijn ze niet. Een selfie die wordt gebruikt om een avatar te genereren, verdient meestal een strengere behandeling dan de avatar zelf. Een afbeelding voor persoonlijk gebruik die voor de leuk wordt gedeeld, heeft mogelijk geen lange bewaartijd nodig na levering. Een uitvoer voor commercieel gebruik heeft mogelijk een langer gegevenspad nodig.
Dat commerciële onderscheid is belangrijk. Experts raden aan om prompts en uitvoer die worden gebruikt in boekomslagen of merchandise te bewaren gedurende3 tot 7 jaar, terwijl puur persoonlijke middelen een onmiddellijke verwijdering kunnen rechtvaardigen nadat aan het oorspronkelijke doel is voldaan (richtlijnen voor retentie bij commercieel gebruik).
Houd de kortste bewaartermijn aan op de meest gevoelige invoer die het product nog steeds laat functioneren.
Gebruik een tabel zoals deze als uitgangspunt:
| Gegevenscategorie | Voorbeeld | Gebruiksscenario | Bewaarregel | Reden |
|---|---|---|---|---|
| Invoer van gebruikersselfie | gezichtsfoto geüpload voor stijltransfer | persoonlijke creatie | korte, doelbeperkte retentie | hoge gevoeligheid, beperkt doel |
| Prompttekst | "verander me in een retro game-personage" | persoonlijke creatie | alleen bewaren zoals nodig voor generatie en ondersteuning | lage langetermijnwaarde in veel gevallen |
| Gegenereerde uitvoer | definitieve portretafbeelding | persoonlijke creatie | door de gebruiker beheerde retentie indien opgeslagen, anders korte retentie | waarde van het middel hangt af van actie van de gebruiker |
| Prompttekst plus uitvoer | boekomslagconcept en definitieve kunst | commerciële creatie | langere bewaartermijn binnen het3 tot 7 jaarbereik indien gerechtvaardigd | auteurschap en geschilverdediging |
| Moderatierecord | gemarkeerde projectmetagegevens | vertrouwen en veiligheid | bewaren op basis van handhavingsbehoefte | apart operationeel doel |
U kunt dat ook omzetten in een invulbare sjabloon voor het opstellen van intern beleid:
De sleutel is consistentie. Als het ene team iets een tijdelijke upload noemt en een ander team het opslaat als een herbruikbaar trainingsmiddel, komt uw schema niet overeen met uw daadwerkelijke systeem.
Een ontwerper uploadt een selfie om een fantasieportret te genereren. Minuten later is het kunstwerk klaar. Een maand later krijgt het team een supportticket met de vraag of de originele gezichtsfoto nog steeds bestaat, of de gegenereerde afbeelding anders is opgeslagen en of een van beide bestanden voor een ander doel is gebruikt. Dat is het moment waarop een bewaarbeleid ophoudt een document te zijn en een productgedragstest wordt.
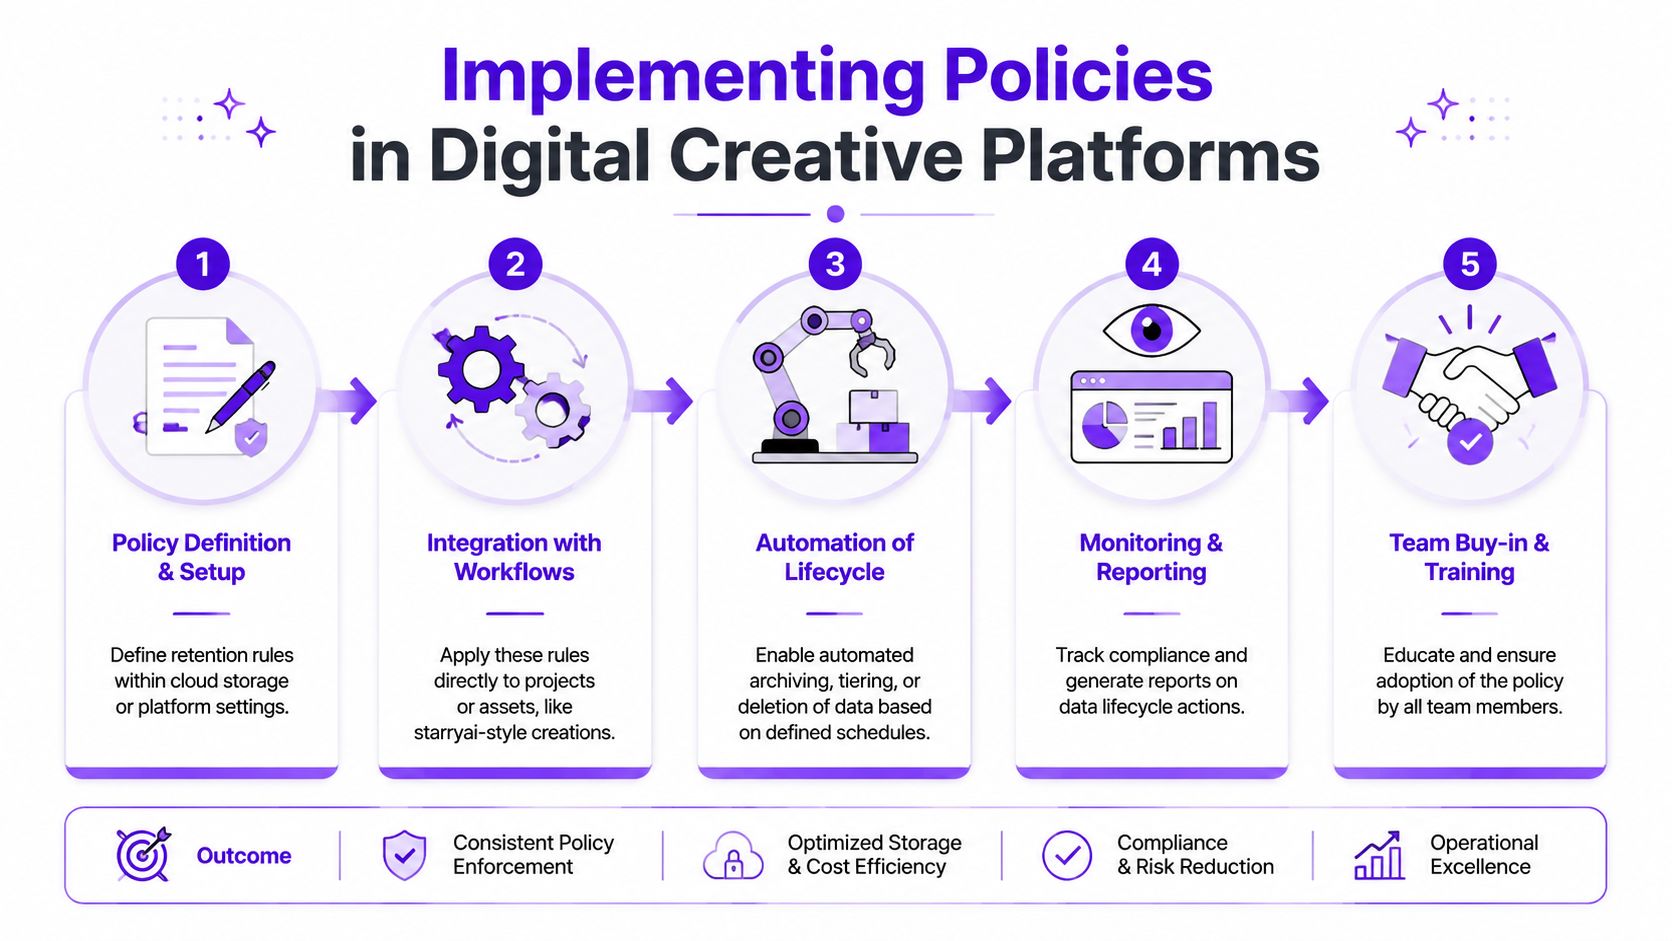
De implementatie begint met een eenvoudige vertaaloefening. Voor elk gegevenstype moet uw team vier vragen beantwoorden: waar het terechtkomt, waarom het bestaat, welke gebeurtenis de bewaartimer start en welk systeem het verwijdert of behoudt.
Dat klinkt abstract totdat u creatieve platformgegevens in de juiste categorieën verdeelt. Een gebruikersselfie is niet hetzelfde als een gegenereerde visual. Een prompt is niet hetzelfde als een moderatierecord. Als u ze allemaal als "afbeeldingen" behandelt, ontstaat er snel verwarring, omdat elk een ander gevoeligheidsniveau en een ander bedrijfsdoel heeft.
Een praktisch model ziet er zo uit:
De vergelijking is belangrijk. Een selfie werkt als een bezoekerspas. Het kan nodig zijn om door één deur te komen, maar dat rechtvaardigt niet om het in omloop te houden zodra het bezoek voor an is. Een gegenereerde afbeelding ligt dichter bij de afgewerkte poster. De gebruiker wil deze misschien behouden, ordenen, downloaden of er later op vertrouwen.
Handige implementatiecontroles omvatten:
Teams die deze controles goed bouwen, testen ze meestal op dezelfde manier als elke andere belangrijke workflow. Herhaalbare controles zijn belangrijk. Gedocumenteerdekwaliteitsborgingsprocessen voor creatieve appsgeven engineering- en beveiligingsteams een manier om te bevestigen dat verwijderingsregels werken in productie, en niet alleen in beleidsdocumenten.
Gezichtsuploads zijn een goed voorbeeld omdat ze onmiddellijke verwarring veroorzaken. De gebruiker ziet mogelijk één creatieve actie: "maak kunst van mijn selfie", terwijl het systeem achter de schermen verschillende gegevensobjecten verwerkt.
Voor een platform zoalsstarryaikan een duidelijke implementatieregel de geüploade gezichtsafbeelding scheiden van het gegenereerde resultaat. Zoals eerder in het artikel opgemerkt, kunnen gezichtsafbeeldingsinputs worden behandeld met een korte, op gebeurtenissen gebaseerde bewaartermijn die is gekoppeld aan de levering van de uitvoer, terwijl opgeslagen accountinhoud een andere regel volgt. Dat onderscheid maakt het beleid begrijpelijk voor zowel engineers als gebruikers.
Hier is een eenvoudige implementatiestroom:
Toon de workflow visueel vóór de uitrol.
De implementatie hangt ook af van het gedrag van medewerkers. Ondersteuning, trust & safety en productmarketing hebben dezelfde Jip-en-Janneke-taal nodig voor elke bewaarregel, vooral op AI-creatieve platforms waar gebruikers vaak vragen stellen over zowel wat ze hebben geüpload als wat het model heeft geproduceerd.
De eenvoudigste manier om tegenstrijdige antwoorden te voorkomen, is teams antwoordrichtlijnen te geven die de daadwerkelijke systeemlogica weerspiegelen.
| Vraag van de gebruiker | Het antwoord van het team moet het volgende behandelen |
|---|---|
| "Heb je mijn upload verwijderd?" | of het tijdelijke bronbestand is verwijderd, welke gebeurtenis de verwijdering heeft geactiveerd en of er een afzonderlijk record behouden blijft voor beveiliging of ondersteuning |
| "Waarom staat mijn gegenereerde afbeelding nog steeds in mijn account?" | het verschil tussen tijdelijke verwerkingsinvoer en door de gebruiker opgeslagen uitvoer |
| "Kun je mijn commerciële projectgeschiedenis bewaren?" | of bedrijfs- of accountinstellingen een langere bewaartijd toestaan voor opgeslagen uitvoer en gerelateerde records |
| "Heb je mijn selfie op dezelfde manier gebruikt als je gegenereerde kunst opslaat?" | dat geüploade bronafbeeldingen en gegenereerde beelden verschillende bewaartrajecten kunnen hebben omdat ze een different doel dienen |
Als teams improviseren, krijgen gebruikers tegenstrijdige verhalen te horen. De ene persoon zegt dat het bestand weg is. Een ander zegt dat het project nog is opgeslagen. Een derde haalt de selfie door de war met de gegenereerde afbeelding. Training dicht dat gat door de workflow aan te leren, niet alleen de regeltekst.
Een gegevensbewaarbeleid veroudert sneller dan de meeste interne documenten.
Nieuwe functies creëren nieuwe gegevenstypen. Nieuwe markten creëren nieuwe regels. Oude opslagpaden blijven bestaan na productwijzigingen. Als niemand het beleid controleert, komt de geschreven versie langzaam niet meer overeen met het systeem dat u gebruikt.
Controleer het beleid met een regelmatige frequentie en telkens wanneer een belangrijke workflow verandert. Let op drie dingen: categorieën die niet meer bestaan, gegevensopslag die het beleid is vergeten en verwijderingsregels die wel zijn geschreven maar niet zijn geautomatiseerd. Controleer ook uitzonderingen. Teams voegen vaak speciale afhandeling toe tijdens incidenten of geschillen en vergeten deze vervolgens te verwijderen.
Een bewaarbeleid is niet gezond alleen omdat het bestaat. Het is gezond wanneer het document, het product en het opslaggedrag nog steeds met elkaar overeenkomen.
De beste beoordelingsgewoonte is eenvoudig. Wijs één eigenaar toe voor updates, vereist goedkeuring van meerdere teams en documenteer elke wijziging zodat ondersteuning, engineering en juridische zaken op één lijn blijven.
Als uw team gebruikersafbeeldingen maakt, opslaat of transformeert,starryaiis één voorbeeld van hoe een AI-creatieve platform afbeeldingsgeneratieworkflows kan koppelen aan gedocumenteerde afhandelingsregels voor gevoelige uploads en opgeslagen assets.


